Jede E-Mail-Plattform sortiert fehlgeschlagene Zustellungen in zwei Stapel, und der Stapel, auf dem eine Adresse landet, entscheidet darüber, was als Nächstes mit ihr passiert. Die Unterscheidung Hard Bounce vs. Soft Bounce klingt einfach: Ein Hard Bounce ist dauerhaft, ein Soft Bounce vorübergehend. In der Praxis sind die Codes unordentlicher als die Etiketten, und die teuren Fehler passieren in den Grauzonen: eine Policy-Sperre, die als Hard Bounce abgelegt wird, ein Postfach, das seit Monaten „voll“ ist, ein Soft Bounce, der sich bei jedem Versand still wiederholt. Dieser Leitfaden liefert Ihnen klare Definitionen, eine Tabelle Code für Code und eine Bounce-Richtlinie, die Sie noch heute übernehmen können.
Die kurze Antwort#
Ein Hard Bounce bedeutet, dass die Nachricht an diese Adresse niemals zugestellt werden kann: Das Postfach existiert nicht, die Domain existiert nicht oder das Konto wurde deaktiviert. Sperren Sie die Adresse nach dem ersten Mal. Ein Soft Bounce bedeutet, dass die Zustellung vorerst fehlgeschlagen ist: Das Postfach ist voll, der Server ist ausgelastet oder er stellt Absender zurück, die er noch nicht kennt. Lassen Sie Ihre Plattform es erneut versuchen, und sperren Sie die Adresse nur, wenn sie über mehrere separate Versände hinweg immer wieder Soft Bounces erzeugt.
Der SMTP-Code verrät Ihnen, was was ist: 5xx ist dauerhaft, 4xx ist
vorübergehend. Die Ausnahme, die Sie sich nicht leisten können zu übersehen, ist
5.7.x. Dieser Code ist eine Sperre gegen Sie (Ihre Reputation, Ihre Inhalte
oder Ihre Authentifizierung), kein Urteil über die Adresse, und das Sperren der
Empfänger behebt ihn nicht.
Was ist ein Hard Bounce?#
Ein Hard Bounce ist ein dauerhafter Zustellfehler. Der empfangende Server hat sich den Empfänger angesehen und abgelehnt, und ein erneuter Versand ändert nichts an seiner Antwort. Die üblichen Ursachen:
- Das Postfach existiert nicht. Es hat nie existiert (ein Tippfehler, eine erfundene Anmeldung) oder es existiert nicht mehr (ein Mitarbeiter ist gegangen, ein Konto wurde geschlossen).
- Die Domain existiert nicht oder hat keinen Mailserver. Oft eine falsch
geschriebene Domain wie
gmial.comoder eine Firmendomain, die nach einem Rebranding ausgelaufen ist. - Das Konto wurde deaktiviert. Anbieter deaktivieren Konten, oft nach langer Inaktivität, und lehnen ab dann jede Mail an sie ab.
Jeder Hard Bounce teilt Mailbox-Anbietern mit, dass Sie eine Adresse angeschrieben haben, für die Sie nicht bürgen konnten. Einer ist Rauschen. Ein stetiger Strom wirkt wie eine veraltete oder nachlässig gepflegte Liste, und das ist ein Problem für Ihre Absenderreputation bei jeder Nachricht, die Sie senden, nicht nur bei denen, die gebounct sind.
Was ist ein Soft Bounce?#
Die Bedeutung eines Soft Bounce in einem Satz: Die Zustellung ist aus einem Grund fehlgeschlagen, der wieder verschwinden kann. Die Adresse ist womöglich völlig in Ordnung. Häufige Ursachen:
- Das Postfach ist voll. Der Inhaber kann Mails löschen, dann nimmt es wieder Nachrichten an.
- Der empfangende Server ist ausgefallen, überlastet oder nicht erreichbar.
- Greylisting. Der Server stellt Mail von unbekannten Absendern einmal zurück und akzeptiert den erneuten Versuch einige Minuten später.
- Drosselung. Der Anbieter begrenzt, wie schnell er Ihre Mail annimmt, meist wegen einer Volumenspitze oder eines Reputationseinbruchs.
Versendende Server wiederholen Soft Bounces automatisch, je nach Plattform über Stunden oder einige Tage, sodass viele davon ohne Ihr Zutun in einer Zustellung enden. Manche Plattformen nennen einen Fehler, der noch erneut versucht wird, eine „Deferral“ (Zurückstellung) und protokollieren einen Soft Bounce erst, wenn sie aufgeben. Deshalb können zwei Tools für denselben Versand unterschiedliche Soft-Bounce-Zahlen melden.
Hard Bounce und Soft Bounce unterscheiden: den Code lesen#
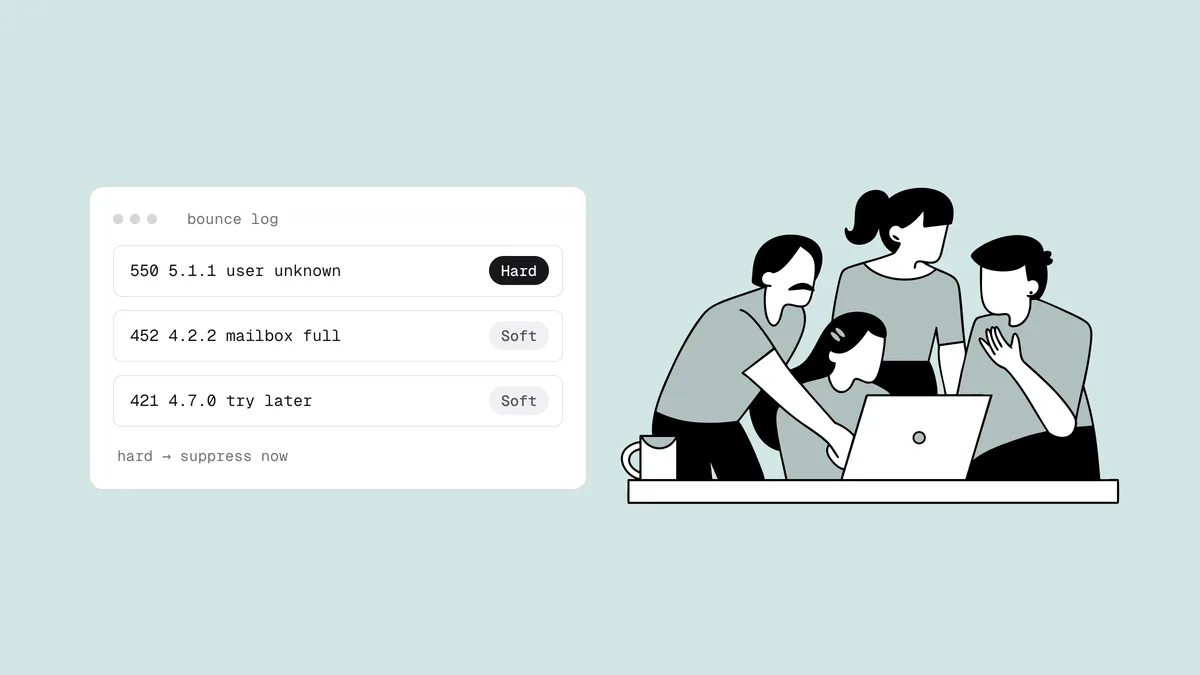
Öffnen Sie die Bounce-Details in Ihrer E-Mail-Plattform. Die meisten zeigen einen „Bounce-Grund“ oder „Diagnosecode“, also die rohe Antwort des empfangenden Servers:
550 5.1.1 The email account that you tried to reach does not exist.
Diese Antwort hat drei Teile: den Basiscode (550), den erweiterten Statuscode
(5.1.1) und einen menschenlesbaren Text. Die erste Ziffer beider Codes ist die
Schlagzeile: 5 ist dauerhaft, 4 vorübergehend. Die mittlere Zahl des
erweiterten Codes sagt, worum es bei dem Fehler geht: x.1.x die Adresse, x.2.x
das Postfach, x.3.x das Mailsystem, x.4.x das Netzwerk, x.7.x Sicherheit oder
Richtlinien. Der Wortlaut unterscheidet sich von Anbieter zu Anbieter, vertrauen
Sie also eher den Codes als dem Text.
Der Leitfaden zu SMTP-Antwortcodes erklärt die vollständige Grammatik, und die kostenlose SMTP-Code-Suche übersetzt jede Antwort, die Sie dort einfügen. Diese Codes begegnen Marketern am häufigsten:
| Code | Was er meistens bedeutet | Hard oder Soft | Was zu tun ist |
|---|---|---|---|
5.1.1 (oft mit 550) | Das Postfach existiert nicht: „user unknown“, „no such user“ | Hard | Nach dem ersten Bounce sperren. |
5.1.2 | Die Domain existiert nicht oder kann keine Mail empfangen | Hard | Sperren. Ist die Domain ein offensichtlicher Tippfehler, bitten Sie die Person um die richtige Adresse, statt sie selbst zu korrigieren. |
5.2.1 | Das Postfach existiert, ist aber deaktiviert | Praktisch Hard | Sperren. Deaktivierte Konten kommen selten zurück. |
4.2.2 (oft mit 452) | Postfach voll | Soft | Wiederholungen laufen lassen. Sperren, wenn es nach mehreren Versänden immer noch voll ist. |
5.2.2 (oft mit 552) | Postfach voll, gemeldet mit einem dauerhaften Code | Wie Soft behandeln | Wie bei 4.2.2. Der Standard bezeichnet ein volles Postfach
als anhaltenden vorübergehenden Fehler. |
5.3.4 (oft mit 552) | Ihre Nachricht ist größer, als der Server annimmt | Weder noch: Es liegt an der Nachricht | Anhänge oder Bilder verkleinern. Die Adresse nicht sperren. |
5.7.1, 5.7.26 und andere 5.7.x | Durch eine Richtlinie blockiert: Reputation, Inhalt, ein Blocklist-Eintrag oder fehlgeschlagene Authentifizierung | Dauerhafter Code, betrifft aber nicht die Adresse | Empfänger nicht sperren. Ursache beheben, dann weitersenden. |
4.7.x (oft mit 421 oder 451) | Greylisting oder Drosselung: „try again later“ | Soft | Wiederholungen laufen lassen. Trifft es bei jedem Versand einen ganzen Anbieter, prüfen Sie Ihre Reputation. |
4.4.1, 4.4.7 | Der Server war nicht erreichbar, oder Ihr Absender hat nach Ablauf seines Wiederholungsfensters aufgegeben | Soft | Einzelfälle ignorieren. Schlägt eine Domain tagelang fehl, prüfen Sie ihre MX-Records. |
Server verwenden Codes nicht immer präzise. Manche senden ein nacktes 550 für
eine Policy-Sperre, andere einen 5xx-Code mit einem Text, der eindeutig ein
vorübergehendes Problem beschreibt. Wenn Basiscode, erweiterter Code und Text sich
widersprechen, erzählen der erweiterte Code und der Text meist die wahrere
Geschichte.
Die kniffligen Fälle#
Eine 5.7.x-Sperre betrifft Sie, nicht die Adresse#
Ein 550 5.7.1 beginnt mit einer 5, also zählen viele Plattformen ihn als Hard
Bounce. Der Server sagt aber nicht, dass das Postfach nicht existiert. Er lehnt
Ihre Mail ab: Ihre Versand-IP oder Domain steht auf einer Blocklist, Ihre
Reputation bei diesem Anbieter ist gesunken, Ihr Inhalt hat einen Filter ausgelöst
oder Ihre Authentifizierung ist fehlgeschlagen. Gmail verwendet zum Beispiel
5.7.26 für Mail, die Authentifizierungsprüfungen nicht besteht.
Das verräterische Zeichen ist das Muster: Eine Sperre trifft viele Empfänger bei einem Anbieter gleichzeitig, und echte Postfächer sterben nicht alle in derselben Minute. Wer sie sperrt, wirft Abonnenten weg, die Ihre Mail weiterhin wollen, und lässt die Sperre bestehen. Lesen Sie den Bounce-Text, der oft die Blocklist nennt oder auf die Richtlinienseite des Anbieters verlinkt. Dann prüfen Sie, ob Sie auf einer Blacklist stehen, stellen Sie sicher, dass SPF, DKIM und DMARC bestanden werden, und folgen Sie den Schritten zur Entfernung, wenn ein Eintrag die Ursache ist. Sobald die Sperre aufgehoben ist, können Sie diese Adressen wieder anschreiben.
Ein volles Postfach, das nie leer wird#
Ein volles Postfach ist der Soft Bounce wie aus dem Lehrbuch: Die Adresse existiert, und der Inhaber kann Platz schaffen. Manchmal läuft ein Posteingang aber voll, weil ihn niemand mehr liest. Antwortet eine Adresse wochenlang bei jedem Versand mit „mailbox full“, behandeln Sie sie als aufgegeben. Anbieter deaktivieren aufgegebene Konten irgendwann, und ab dann erzeugt die Adresse Hard Bounces; manche recyceln lange ruhende Adressen sogar als Spam-Traps. Sperren Sie ein dauerhaft volles Postfach, bevor eines von beidem passiert.
Greylisting und Drosselung sehen im Bericht identisch aus#
Beide kommen als 4xx-Antworten mit 4.7.x-Codes an, und beide sagen „try again
later“. Greylisting ist eine einmalige Hürde: Der
Server stellt einen unbekannten Absender zurück, akzeptiert den erneuten Versuch
und merkt sich Sie danach meist. Drosselung bedeutet, dass der Anbieter Ihre Mail
rationiert. Auf einen einzelnen Greylisting-Bounce müssen Sie nie reagieren.
Drosselung, die über einen ganzen Anbieter hinweg auftaucht, Versand für Versand,
ist eine frühe Reputationswarnung: Fahren Sie das Tempo herunter, prüfen Sie Ihre
Beschwerderate und sehen Sie nach, was die
Google Postmaster Tools über Ihre Domain
sagen.
Soft Bounces, die sich ständig wiederholen#
Ein einzelner Soft Bounce bedeutet nichts. Dieselbe Adresse mit Soft Bounces bei fünf Kampagnen in Folge ist eine tote Adresse in Verkleidung: ein aufgegebenes Postfach, ein Mailserver, den es nicht mehr gibt, eine halb konfigurierte Domain. Viele Plattformen wandeln diese nach einer Reihe von Fehlschlägen in Hard Bounces um; tut Ihre das nicht, übernimmt das die Richtlinie weiter unten.
Bounces, die nach „zugestellt“ eintreffen#
Manche Server nehmen eine Nachricht zunächst an und lehnen sie später ab, indem sie Minuten oder Stunden danach eine Bounce-Nachricht zurückschicken. Sicherheits-Gateways von Unternehmen und Catch-all-Domains arbeiten oft so, sodass Ihre Plattform die Nachricht erst als zugestellt und dann als gebounct protokollieren kann. Behandeln Sie den späten Bounce genau wie einen sofortigen mit demselben Code.
Automatische Antworten sind keine Bounces#
Abwesenheitsnotizen und Hinweise wie „Ich habe das Unternehmen verlassen“ sind zugestellte Mail, keine Bounces. Die Adresse mit der Abwesenheitsnotiz ist in Ordnung. Die „Ich bin nicht mehr hier“-Antwort ist eine Frühwarnung, dass das Postfach bald Hard Bounces erzeugen wird, also aktualisieren oder archivieren Sie den Kontakt jetzt. In einer Vertriebsdatenbank ist sie zugleich das Signal, die Nachfolge ausfindig zu machen, eine Gewohnheit, die in CRM-Datenhygiene behandelt wird.
Eine Bounce-Richtlinie, die Sie übernehmen können#
Schreiben Sie die Regeln einmal auf, damit niemand pro Adresse entscheidet. Ein vernünftiger Standard:
| Was passiert ist | Regel |
|---|---|
Hard Bounce (5.1.1, 5.1.2,
5.2.1) | Nach dem ersten Mal dauerhaft sperren. Keine Wiederholung, keine zweite Chance. |
| Einzelner Soft Bounce | Nichts tun. Die Plattform es erneut versuchen lassen. |
| Wiederholte Soft Bounces | Nach 3 bis 5 aufeinanderfolgenden Soft Bounces über separate Versände hinweg sperren. |
| Postfach seit Wochen voll | Sperren oder zusammen mit anderen inaktiven Adressen in Ihre Sunset-Policy überführen. |
Policy-Sperre (5.7.x) | Nicht sperren. Reputation, Authentifizierung oder Inhalt in Ordnung bringen, dann weitersenden. |
| Nachricht zu groß | Die Nachricht korrigieren. Die Adresse ist in Ordnung. |
Ein paar Details sorgen dafür, dass die Richtlinie funktioniert:
- 3 bis 5 ist gängige Praxis, kein Gesetz. Wählen Sie eine Zahl und wenden Sie sie konsequent an. Niedriger ist sicherer für einen Absender, der wenig Reputation zu verschenken hat.
- „Aufeinanderfolgend“ heißt, dass eine erfolgreiche Zustellung die Zählung zurücksetzt, und Sie zählen separate Versände, nicht die automatischen Wiederholungen Ihrer Plattform für eine einzelne Nachricht.
- Sperren statt löschen. Eine gesperrte Adresse bleibt gespeichert, sodass ein künftiger Import sie nicht unbemerkt wieder hinzufügen kann.
- Nehmen Sie Ihre Sperrliste mit. Sie wandert nicht von allein mit, wenn Sie die Plattform wechseln, und genau das ist einer der ersten Schritte, um den E-Mail-Anbieter sicher zu wechseln.
Wenn Ihr Team Bounces im Code statt in einem Plattform-Dashboard verarbeitet, macht der Bau eines Bounce-Klassifikators aus genau diesen Regeln eine Funktion.
Was Ihre E-Mail-Plattform automatisch erledigt#
Die meisten E-Mail-Plattformen setzen bereits eine Version dieser Richtlinie für Sie um:
- Hard Bounces werden automatisch gesperrt, meist nach dem ersten Mal.
- Soft Bounces werden wiederholt, über ein Zeitfenster von Stunden bis Tagen, und eine Adresse, die immer wieder fehlschlägt, wird irgendwann in einen Hard Bounce umgewandelt oder gesperrt. Die genauen Schwellenwerte variieren und sind nicht immer dokumentiert.
- Policy-Sperren werden uneinheitlich behandelt. Manche Plattformen führen
eine eigene Kategorie „blockiert“ für
5.7.x-Ablehnungen und lassen die Adresse aktiv; andere legen sie als Hard Bounces ab. Finden Sie heraus, was Ihre tut. Wirft sie beides in einen Topf, kann ein einziges Sperrereignis Hunderte echter Abonnenten sperren.
Was keine Plattform kann: eine Adresse vor ihrem ersten Bounce sperren. Bis irgendeine automatische Regel greift, hat der Bounce bereits gegen Sie gezählt.
Warum die Zahl der Hard Bounces die entscheidende ist#
Hard Bounces verursachen den Reputationsschaden, verfolgen Sie die Hard-Bounce-Rate also separat statt vermischt mit Soft Bounces. Unter etwa 2 % ist normal, 2 % ist eine Warnlinie, und viele Plattformen sehen rund 5 % als Grund an, ein Konto zu drosseln oder zu sperren. Eine Liste, die bei der Anmeldung verifiziert und regelmäßig erneut bereinigt wird, liegt typischerweise deutlich unter 1 %. Um zu sehen, wo Ihre steht, geben Sie die Zahlen in den Bounce-Rate-Rechner ein und vergleichen Sie sie mit den Bounce-Rate-Benchmarks nach Branche. Warum Anbieter diese Zahl so stark gewichten, erfahren Sie unter warum die Bounce-Rate wichtig ist.
Beides vor dem Versand verhindern#
Die Verifizierung verlegt die Bounce-Entscheidung vor den Versand: Eine SMTP-Postfachprüfung fragt den empfangenden Server, ob das Postfach existiert, ohne eine E-Mail zu senden. Die vier Urteile von Qualisend passen zu den oben genannten Bounce-Typen:
- Unzustellbar deckt die Hard Bounces von morgen ab: abgelehnte Postfächer,
Domains ohne Mail-Route, ungültige Syntax und deaktivierte Konten (das Sub-Flag
disabled). Sperren Sie sie, bevor sie überhaupt gegen Sie zählen. - Riskant mit
full_mailboxdeckt die Soft Bounces von morgen ab. Senden Sie mit Vorsicht und prüfen Sie bei Ihrer nächsten Bereinigung erneut. Immer noch voll heißt wahrscheinlich aufgegeben. - Riskant mit
catch_allbedeutet, dass der Server alles annimmt, sodass das Postfach nicht bestätigt werden kann. Führen Sie diese in einem eigenen, gedrosselten Segment. - Unbekannt bedeutet, dass der Server nie eine eindeutige Antwort gegeben hat, oft wegen Greylisting. Verifizieren Sie später erneut, statt zu sperren. Unbekannte Urteile werden erstattet.
Eine Prüfung bei der Anmeldung fängt außerdem Tippfehler mit einem „Meinten
Sie …?“-Vorschlag ab (gmial.com wird zu gmail.com), und
die häufigsten Tippfehler in E-Mail-Adressen sind
vorhersehbar genug, um sie schon im Formular zu stoppen. Für Listen, die Sie
bereits haben, deckt die Checkliste zur E-Mail-Listenhygiene
die vollständige Routine ab, und der einseitige Listen-Gesundheitsbericht von
Qualisend bewertet das Bounce-Risiko einer Liste als Healthy (unter 2 %), Needs
attention (2 bis 5 %) oder At risk (über 5 %). Wenn Ihre Kontakte in einer
E-Mail-Plattform liegen, bereinigen die nativen Integrationen sie
direkt dort und schreiben die Urteile als Tags oder Felder zurück.
Eine 5.7.x-Sperre kann die Verifizierung nicht verhindern, denn die betrifft Ihren
Versand, und Adressen können zwischen Ihrer letzten Prüfung und Ihrem nächsten
Versand immer noch sterben. Deshalb brauchen Sie beides: Verifizierung und eine
schriftliche Bounce-Richtlinie.
Häufig gestellte Fragen
01Was ist der Unterschied zwischen einem Hard Bounce und einem Soft Bounce?
Ein Hard Bounce ist ein dauerhafter Fehler: Das Postfach oder die Domain existiert nicht, oder das Konto ist deaktiviert, und der Server antwortet mit einem 5xx-Code wie 5.1.1. Ein Soft Bounce ist ein vorübergehender Fehler, etwa ein volles Postfach, ein ausgelasteter Server, Greylisting oder Drosselung, und kommt als 4xx-Code an. Sperren Sie Hard Bounces sofort; lassen Sie Soft Bounces erneut versuchen.
02Was ist ein Soft Bounce, und sollte ich mir Sorgen machen?
Ein Soft Bounce ist ein Zustellversuch, der aus einem Grund fehlgeschlagen ist, der wieder verschwinden kann, weshalb Ihre Plattform ihn automatisch wiederholt. Ein einzelner ist keine Sorge wert. Werden Sie aufmerksam, wenn dieselbe Adresse bei mehreren Versänden in Folge Soft Bounces erzeugt oder wenn Drosselungsantworten einen ganzen Anbieter auf einmal treffen, denn das deutet eher auf ein Reputationsproblem als auf eine schlechte Adresse hin.
03Nach wie vielen Soft Bounces sollte ich eine Adresse entfernen?
Es gibt keine allgemeingültige Zahl. Gängige Praxis ist es, eine Adresse nach 3 bis 5 aufeinanderfolgenden Soft Bounces über separate Versände hinweg zu sperren, wobei jede erfolgreiche Zustellung die Zählung zurücksetzt. Ein Postfach, das seit Wochen voll ist, ist ein guter Kandidat für eine frühere Entfernung, weil aufgegebene Posteingänge irgendwann deaktiviert oder recycelt werden.
04Sollte ich Adressen entfernen, die mit einem 5.7.1-Fehler gebounct sind?
Nein. Ein 5.7.x-Code bedeutet, dass der empfangende Server Ihre Mail aus Richtliniengründen abgelehnt hat, etwa wegen eines Blocklist-Eintrags, schlechter Reputation, Inhaltsfilterung oder fehlgeschlagener Authentifizierung. Die Adressen sind meist in Ordnung. Lesen Sie den Bounce-Text, prüfen Sie Ihren Blacklist-Status, beheben Sie die Authentifizierung oder den Eintrag, und senden Sie weiter, sobald die Sperre aufgehoben ist.
05Kann ein Hard Bounce auch ein Irrtum sein?
Ja, vor allem in zwei Fällen: bei einer Policy-Sperre, die Ihre Plattform als Hard Bounce abgelegt hat, und bei einer seltenen Fehlkonfiguration auf der Empfängerseite. Hat ein wertvoller Kontakt einen Hard Bounce erzeugt, Sie haben aber Grund zur Annahme, dass die Adresse aktiv ist, etwa weil die Person kürzlich von ihr geantwortet hat, verifizieren Sie sie und bestätigen Sie sie über einen anderen Kanal, bevor Sie sie von der Sperrliste nehmen.
Möchten Sie Hard Bounces abfangen, bevor sie entstehen? Prüfen Sie eine einzelne Adresse mit dem kostenlosen E-Mail-Checker oder verifizieren Sie eine ganze Liste mit 100 kostenlosen Credits, die nie verfallen.