Wer lernen will, wie man E-Mail-Blacklists vermeidet, muss zuerst eine unbequeme Tatsache akzeptieren: Einträge sind selten Pech. Blocklisten-Betreiber listen Absender wegen eines konkreten, nachweisbaren Verhaltens – etwa Mails an Spam-Traps, einer Welle von Beschwerden, einer plötzlichen Volumenspitze oder Spam, der aus einem gehackten Konto strömt –, und für nahezu jede dieser Ursachen gibt es eine Gewohnheit, die sie verhindert. Dieser Leitfaden ist nach Ursachen gegliedert, nicht nach Listen. Zu jeder erfahren Sie, wie sie zu einem Eintrag führt und welche Gewohnheit sie stoppt, und anschließend, wie Sie überwachen, damit der seltene Eintrag, der trotzdem durchrutscht, binnen eines Tages auffällt und nicht erst nach einem Monat.
Die kurze Antwort#
Schreiben Sie nur Adressen an, die eingewilligt haben und die Sie verifiziert haben. Halten Sie Spam-Beschwerden unter 0,1 %. Steigern Sie das Volumen schrittweise. Sichern Sie die Konten, Server und Formulare ab, die in Ihrem Namen senden können, und schützen Sie Anmeldeformulare vor Bots. Prüfen Sie die Domains in Ihren Links, wissen Sie, mit wem Sie Ihre Versand-IP teilen, und geben Sie Ihrer eigenen IP einen gültigen Reverse-DNS-Eintrag. Überwachen Sie dann Ihre Domains und IPs, damit ein Eintrag nicht unbemerkt bleiben kann. Gar nicht erst auf eine Liste zu geraten ist weit günstiger, als wieder herunterzukommen, und ein wiederholter Eintrag ist schwerer zu beseitigen als der erste.
Wie Blocklisten entscheiden, Sie zu listen#
Blocklisten listen auf Basis von Belegen, und die Belege stammen aus vier Quellen:
- Spam-Traps: Adressen, die nie in irgendetwas eingewilligt haben und von Listenbetreibern und Mailbox-Anbietern betrieben werden, um zu sehen, wer sie anschreibt.
- Beschwerden und Meldungen: Empfänger, die Ihre Mail als Spam markieren, über ihren Mailbox-Anbieter oder eine Melde-Community wie die von SpamCop.
- Verkehrsmuster: plötzliche Volumenspitzen, Mails, die über viele IPs oder Domains verteilt werden, um Filtern auszuweichen, oder Verkehr, der nach einem infizierten Rechner aussieht.
- Infrastrukturprüfungen: automatisierte Tests, etwa ob Ihre IP einen Reverse-DNS-Eintrag hat oder in einem Bereich liegt, der für Privatanschlüsse gedacht ist.
Jede der folgenden Ursachen speist eine dieser vier Quellen. Der Erklärartikel zu Blocklisten zeigt, wie Empfänger die Listen abfragen, und Spamhaus erklärt behandelt die Listen, auf die es am meisten ankommt.
Die Ursachen eines Blacklist-Eintrags und die Gewohnheit, die jede verhindert#
| Ursache | Wie sie zum Eintrag führt | Die Gewohnheit, die sie verhindert |
|---|---|---|
| Veraltete, gekaufte oder gescrapte Listen | Spam-Trap-Treffer und eine Wand aus Hard Bounces | Nur eingewilligte Adressen anschreiben; jede alte oder importierte Liste vor dem ersten Versand verifizieren |
| Beschwerdespitzen | Spam-Meldungen speisen meldungsbasierte Listen und die Reputation bei den Anbietern | Beschwerden unter 0,1 % halten; One-Click-Abmeldung; senden, wofür sich die Leute angemeldet haben |
| Plötzliche Volumensprünge | Eine Spitze von einem sonst ruhigen Absender sieht nach Missbrauch aus und vervielfacht jedes andere Problem | Neue Domains und IPs aufwärmen; über Wochen auf Spitzen hinarbeiten |
| Kompromittierte Konten, offene Relays, gehackte Formulare | Spam in Ihrem Namen, oft im Botnet-Maßstab | MFA, eng begrenzte und rotierte Zugangsdaten, geschlossene Relays, gepatchte Plugins |
| Subscription Bombing | Bots schleusen fremde Adressen durch Ihr Formular; die Opfer melden Ihre Bestätigungs-E-Mails | CAPTCHA, Honeypot, Ratenbegrenzung, Double-Opt-in |
| Gelistete Domains in Ihren Links | Domain-Blocklisten prüfen jede URL im Nachrichtentext | Eigene Link- und Tracking-Domains; jede Domain vor einem großen Versand prüfen |
| Nachbarn auf geteilten IPs | Der Spam eines anderen Absenders bringt die IP, die Sie teilen, auf eine Liste | Ein gut kontrollierter ESP; eine dedizierte IP, sobald das Volumen sie rechtfertigt |
| Fehlender oder ungültiger Reverse-DNS-Eintrag | Automatisierte Listen markieren IPs ohne PTR-Eintrag oder mit einem generischen | Ein PTR-Eintrag, der auf einen Hostnamen Ihrer Domain zeigt und vorwärts bestätigt ist |
Spam-Trap-Treffer durch veraltete, gekaufte oder gescrapte Listen#
Das ist einer der häufigsten Wege auf die Listen, auf die es ankommt. Es gibt drei Arten von Traps, und jede sitzt an einem bestimmten Ort. Pristine-Traps wurden nie an jemanden herausgegeben, sie landen also nur auf gekauften oder gescrapten Listen. Recycelte Traps sind aufgegebene Adressen, die ein Anbieter nach einer Ruhephase reaktiviert hat; sie sammeln sich in Listen, die niemand bereinigt. Tippfehler-Traps sitzen auf falsch geschriebenen Domains großer Anbieter und fangen unverifizierte Anmeldungen ab.
- Kaufen, mieten oder scrapen Sie niemals eine Liste. Die Gründe gehen weit über Traps hinaus; siehe sollten Sie eine E-Mail-Liste kaufen.
- Verifizieren Sie vor dem ersten Versand jede Liste, die alt, importiert oder geerbt ist. Behandeln Sie eine Liste, die Sie seit einem Jahr nicht angeschrieben haben, als ungetestet, und folgen Sie den Schritten zum Anschreiben einer alten Liste.
- Unterdrücken Sie Hard Bounces nach dem ersten, und hören Sie auf, Abonnenten anzuschreiben, die so lange still sind, dass sie die Adresse vermutlich aufgegeben haben. Eine Sunset-Policy automatisiert das.
- Fangen Sie Tippfehler bei der Anmeldung ab, bevor eine falsch geschriebene Domain überhaupt auf Ihre Liste gelangt.
Kein Verifizierer kann eine aktive Spam-Trap zuverlässig erkennen, denn eine funktionierende Trap sieht aus wie jedes andere Postfach. Was die Verifizierung entfernt, ist das Umfeld, in dem sich Traps aufhalten: tote Adressen und Tippfehler-Domains, die deutlichsten Anzeichen einer Liste, die niemand pflegt. Der Leitfaden zu Spam-Traps erklärt den Unterschied.
Beschwerdespitzen#
Beschwerden speisen Blocklisten direkt (SpamCop listet IPs anhand von Nutzermeldungen und Trap-Treffern) und das Reputationsmodell jedes Mailbox-Anbieters. Halten Sie Ihre Beschwerderate unter 0,1 % und behandeln Sie die 0,3 % von Gmail und Yahoo als Obergrenze, der Sie nie nahekommen.
- Senden Sie, wofür sich die Leute angemeldet haben, in der Frequenz, die sie erwartet haben. Beschwerden kommen meist von Menschen, die vergessen haben, dass sie sich angemeldet haben, oder die mehr bekommen, als sie erwartet hatten.
- Machen Sie das Abmelden leichter als das Melden: ein gut sichtbarer Abmeldelink, die Header für die One-Click-Abmeldung in Marketing-Mails und Abmeldungen, die innerhalb von zwei Tagen umgesetzt werden.
- Unterdrücken Sie Beschwerdeführer sofort mithilfe der Feedback-Loops, die Anbieter bereitstellen.
- Beobachten Sie die Beschwerden pro Versand, nicht nur den Monatsdurchschnitt. Ein einziges schlechtes Segment kann die Grenze allein durchbrechen.
Der Leitfaden zur Spam-Beschwerderate zeigt, wie Sie sie messen und senken, und die SpamCop-Blacklist ist das deutlichste Beispiel einer meldungsgetriebenen Liste.
Plötzliche Volumensprünge#
Ein Absender, der 2.000 Menschen pro Woche anschreibt und dann 200.000 an einem Tag, sieht genau aus wie ein kompromittiertes Konto. Die Spitze vervielfacht außerdem alles, was sonst noch im Argen liegt: Die Trap-Treffer und Beschwerden eines veralteten Segments kommen alle auf einmal, in einem Umfang, der Schwellenwerte auslöst. Das Volumen auf viele frische IPs oder Domains zu verteilen, um unter dem Radar zu bleiben, ist noch schlimmer. Genau dieses „Snowshoe“-Muster soll die CSS-Liste von Spamhaus abfangen.
- Wärmen Sie jede neue Versanddomain und dedizierte IP schrittweise auf.
- Arbeiten Sie sich über Wochen an saisonale Spitzen heran, wie in der Checkliste zur Zustellbarkeit am Black Friday.
- Senden Sie in einem gleichmäßigen Rhythmus. Lange Funkstille, gefolgt von Massenversänden, setzt das aufgebaute Vertrauen zurück.
Kompromittierte Konten, offene Relays und gehackte Formulare#
Wenn etwas in Ihrem Namen Spam versendet, landet der Eintrag bei Ihnen. Die üblichen Quellen sind ein per Phishing erbeuteter ESP- oder Postfach-Login, ein geleaktes SMTP-Passwort oder ein API-Schlüssel, ein Mailserver, der für jeden weiterleitet, ein angreifbares Website-Plugin und ein Kontaktformular, bei dem ein Angreifer den Empfänger wählen kann. Maschinell erkannter Missbrauch dieser Art fließt in die CBL ein, die wiederum die XBL von Spamhaus speist.
- Aktivieren Sie die Multi-Faktor-Authentifizierung für Ihre ESP-, CRM- und Postfach-Konten und entziehen Sie Personen, die gegangen sind, den Zugang.
- Beschränken Sie API-Schlüssel und SMTP-Zugangsdaten auf jeweils einen Zweck, rotieren Sie sie und halten Sie sie aus Code-Repositories heraus.
- Leiten Sie nur für authentifizierte Nutzer weiter, wenn Sie Ihren eigenen Mailserver betreiben.
- Patchen Sie Ihr CMS und Ihre Formular-Plugins und lassen Sie Kontaktformulare nur an feste Adressen senden.
- Behalten Sie Ihr Versandvolumen im Blick. Ein Versand, den Sie nicht geplant haben, ist das deutlichste Zeichen einer Kompromittierung.
Subscription Bombing über ein ungeschütztes Anmeldeformular#
Subscription Bombing (oder List Bombing) macht Ihr Anmeldeformular zur Waffe. Bots tragen Tausende Adressen echter Menschen in Formulare im ganzen Web ein, um die Posteingänge der Opfer zu fluten, und Ihr Formular schickt jedem Opfer eine Bestätigungs- oder Willkommens-E-Mail, um die es nie gebeten hat. Die Opfer melden sie als Spam, einige der eingetragenen Adressen sind Traps, und Ihre Domain und IP bekommen den Schaden ab.
- Fordern Sie Bots heraus: ein CAPTCHA oder eine unsichtbare Prüfung plus ein Honeypot-Feld in jedem Anmeldeformular sowie Ratenbegrenzungen pro IP.
- Nutzen Sie Double-Opt-in, und halten Sie die Bestätigungs-E-Mail frei von Marketinginhalten, damit sie eine schlichte Nachricht mit geringem Risiko bleibt.
- Achten Sie auf Schübe. Ein Anmeldeanstieg ohne passenden Website-Traffic ist ein Bot, kein viraler Moment.
- Verifizieren Sie in Echtzeit, um die gefälschten und Wegwerfadressen abzufangen, die mit Bot-Traffic einhergehen. Die Qualisend-Verifizierungs-API liefert ein Ergebnis, während der Besucher noch im Formular ist.
Seien Sie sich über die Grenzen im Klaren: Ein Bombing-Angriff nutzt echte, zustellbare Adressen, Verifizierung allein hält ihn also nicht auf. Die Hauptarbeit leisten die Bot-Abwehrmaßnahmen. Fake-Anmeldungen stoppen behandelt jede Schutzebene, und Single vs. Double Opt-in wägt die Bestätigung ab.
Gelistete Domains in Ihren Links#
Domain-Blocklisten wie Spamhaus DBL, SURBL und URIBL listen Domains, die in Spam auftauchen, und Filter gleichen jede URL in Ihrem Nachrichtentext mit ihnen ab – nicht nur Ihre Absenderdomain. Eine einzige gelistete Domain in einer Fußzeile kann dafür sorgen, dass saubere Mail gefiltert wird. Typische Übeltäter sind öffentliche Linkkürzer, die auch Spammer nutzen, eine Affiliate- oder Partnerdomain, eine Klick-Tracking-Domain, die Ihr ESP mit anderen Kunden teilt, und eine alte Domain, die Sie haben auslaufen lassen und die jetzt jemand anderes nutzt.
- Verwenden Sie Ihre eigene Marken-Domain für Links und Klick-Tracking.
- Prüfen Sie jede Domain in einer Vorlage mit dem Blacklist-Checker, bevor Sie einen großen Versand starten.
- Halten Sie Domains, die Sie in E-Mails verwendet haben, registriert, damit niemand eine davon kaufen und verbrennen kann.
Nachbarn auf geteilten IPs#
Auf einer geteilten IP – so versenden die meisten ESPs für die meisten Kunden – verlässt Ihre Mail dieselben Adressen wie die anderer Absender. Trifft einer davon Traps oder zieht Beschwerden auf sich, können IP-basierte Listen wie die Barracuda Reputation Block List die IP listen, und Ihre Mail geht mit unter. Die Nachbarn können Sie nicht kontrollieren, aber Sie können sich das Haus aussuchen.
- Wählen Sie einen ESP, der seine Pools kontrolliert und missbräuchliche Absender hinauswirft.
- Wissen Sie, von welchen IPs Ihre Mail versendet wird. Die
Received-Header einer Test-E-Mail zeigen sie, und der E-Mail-Header-Analyzer liest sie für Sie aus. Nehmen Sie diese IPs in Ihr Monitoring auf. - Wechseln Sie erst dann auf eine dedizierte IP, wenn das Volumen es rechtfertigt. Eine dedizierte IP gibt Ihnen Kontrolle und macht Sie allein für ihre Reputation verantwortlich, und sie braucht ein gleichmäßiges Volumen, um warm zu bleiben.
Fehlender oder ungültiger Reverse-DNS-Eintrag Ihrer eigenen IP#
Das betrifft Sie, wenn Sie einen eigenen Mailserver betreiben oder eine dedizierte IP haben. Empfänger erwarten, dass eine sendende IP einen PTR-Eintrag (Reverse DNS) hat, der auf einen echten Hostnamen auflöst, und dass dieser Hostname wieder auf dieselbe IP zurückführt. Google und Yahoo verlangen von jedem Absender gültiges Forward- und Reverse-DNS. Eine IP ohne PTR oder mit einem Namen, der nach einem Privat- oder dynamischen Anschluss aussieht, ist genau das, was automatisierte Listen wie SpamRats markieren – ganz ohne Spam.
- Setzen Sie den PTR-Eintrag bei demjenigen, dem die IP gehört (Ihrem Hosting-
oder Cloud-Anbieter), sodass er auf einen Hostnamen Ihrer Domain wie
mail.example.comzeigt. - Lassen Sie den A-Record dieses Hostnamens auf dieselbe IP zurückzeigen und verwenden Sie ihn als HELO-Namen Ihres Servers.
- Prüfen Sie das Ergebnis mit dem kostenlosen Reverse-DNS-Lookup, der auch anzeigt, ob der Eintrag vorwärts bestätigt ist.
Überwachen, damit sich kein Eintrag verstecken kann#
Auch sorgfältige Absender landen hin und wieder auf einer Liste: ein Nachbar auf einer geteilten IP, ein kompromittiertes Plugin, eine besonders aggressive Liste. Prävention senkt die Wahrscheinlichkeit, Monitoring senkt den Schaden, denn die Kosten eines Eintrags wachsen mit jedem Tag, an dem er unbemerkt bleibt.
- Überwachen Sie jede Versandidentität: Ihre Absenderdomains, die IPs, von denen Ihre Mail versendet wird, und Ihre Link- und Tracking-Domains.
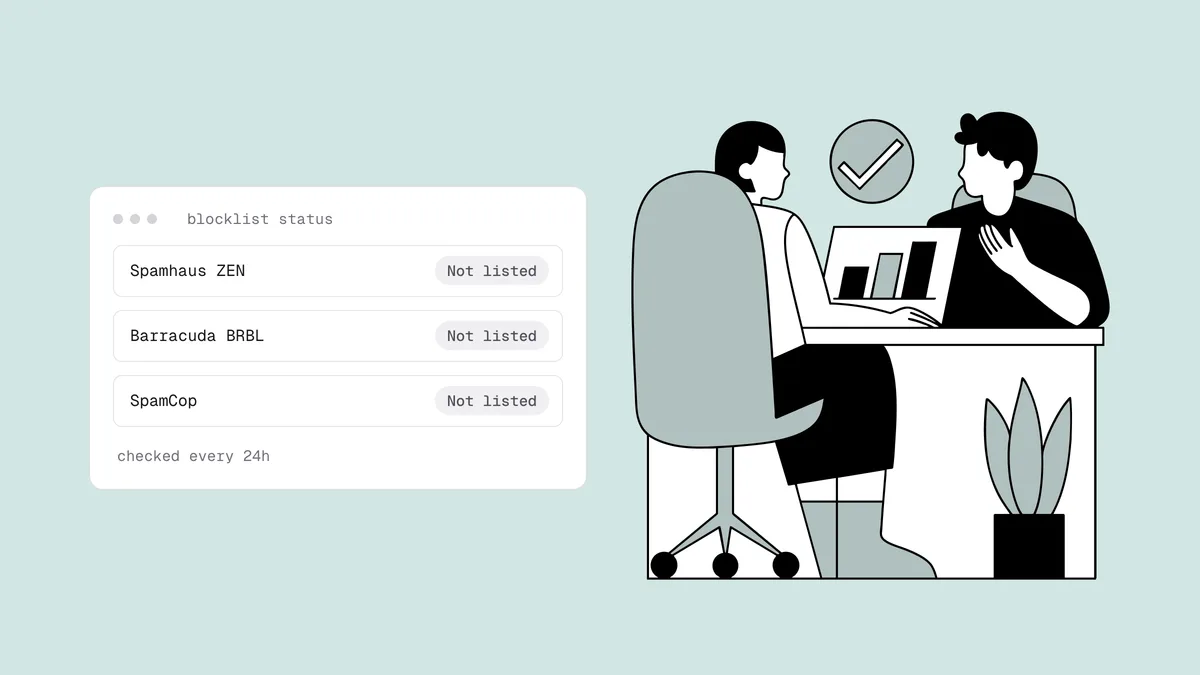
- Prüfen Sie automatisch, jeden Tag. Das Qualisend-Blacklist-Monitoring prüft Ihre Domains und IPs alle 24 Stunden erneut gegen wichtige Blocklisten, darunter Spamhaus, Barracuda und SpamCop, und benachrichtigt Sie per E-Mail, wenn ein Eintrag auftaucht und wenn er wieder verschwindet. Für eine einmalige Abfrage reicht der kostenlose Blacklist-Checker.
- Behalten Sie die Reputations-Dashboards im Blick. Die Google Postmaster Tools decken Gmail ab, Microsoft SNDS die Outlook.com-IPs; eine sinkende Reputation geht einem Eintrag oft voraus.
- Lesen Sie Ihre Bounces. Eine Abweisung, die eine Blockliste nennt, ist das direkteste Signal, das Sie bekommen, und die Warnzeichen eines Eintrags decken den Rest ab.
- Führen Sie den Domain-Check erneut aus, nachdem Sie etwas am DNS geändert haben, damit ein defekter SPF- oder DKIM-Eintrag nicht unbemerkt bleibt.
Der Leitfaden zum Blacklist-Monitoring erklärt ausführlicher, was Sie wie oft beobachten sollten.
Wenn Sie trotzdem gelistet werden#
Stellen Sie nicht als Erstes einen Antrag auf Entfernung. Gehen Sie in dieser Reihenfolge vor:
- Bestätigen Sie den Eintrag und um welche Liste es sich handelt, nach der Anleitung So prüfen Sie, ob Sie auf einer Blacklist stehen. Priorisieren Sie nach Reichweite: Ein Spamhaus-Eintrag ist dringend, während eine obskure Liste kaum einen Ihrer Empfänger betreffen dürfte.
- Finden Sie die Ursache in der Tabelle oben und beheben Sie sie. Beantragen Sie die Entfernung vor der Behebung, werden Sie wahrscheinlich erneut gelistet, und wiederholte Einträge sind schwerer zu beseitigen.
- Beantragen Sie die Entfernung über das Verfahren des jeweiligen Betreibers. Manche Einträge laufen von selbst ab, sobald die Quelle versiegt; die von SpamCop verschwinden in der Regel etwa einen Tag nach der letzten Meldung.
- Fahren Sie schrittweise wieder hoch, indem Sie zuerst Ihre engagiertesten Abonnenten anschreiben.
Den vollständigen Ablauf, Liste für Liste, finden Sie unter So werden Sie von einer Blacklist entfernt. Ignorieren Sie alle, die eine kostenpflichtige Entfernung von „allen Blacklists“ anbieten: Spamhaus verlangt nie Geld für ein Delisting, und kein Dienst kann Sie von einer Liste nehmen lassen, deren Ursache Sie nicht behoben haben.
Häufig gestellte Fragen
01Wie vermeide ich, dass meine E-Mails auf einer Blacklist landen?
Schreiben Sie nur eingewilligte Adressen an, die Sie verifiziert haben, halten Sie Spam-Beschwerden unter 0,1 %, steigern Sie das Volumen schrittweise und sichern Sie die Konten, Server und Anmeldeformulare ab, die in Ihrem Namen senden können. Wenn Sie eine eigene Versand-IP betreiben, geben Sie ihr einen gültigen Reverse-DNS-Eintrag. Überwachen Sie dann Ihre Domains und IPs täglich, damit jeder Eintrag früh auffällt.
02Was ist der häufigste Grund, warum Absender auf einer Blacklist landen?
Das Anschreiben von Adressen, die nicht auf die Liste gehören: Spam-Traps und tote Adressen aus gekauften, gescrapten oder vernachlässigten Listen. Beschwerdespitzen sind der andere große Weg. Beides läuft auf Listenqualität und Einwilligung hinaus, und genau dort beginnt die Prävention: Verifizierung, Opt-in-Erfassung und eine Sunset-Policy.
03Kann ich auf einer Blacklist landen, obwohl ich nur Menschen anschreibe, die eingewilligt haben?
Ja. Eingewilligte Adressen können aufgegeben und zu Spam-Traps recycelt werden, eingewilligte Abonnenten können sich beschweren, ein Angreifer kann Ihr Formular oder einen gestohlenen Login missbrauchen, und auf einer geteilten IP kann ein anderer Absender die Adresse auf eine Liste bringen. Einwilligung ist notwendig, aber nicht ausreichend; Hygiene, Sicherheit und Monitoring decken den Rest ab.
04Verhindert E-Mail-Verifizierung einen Blacklist-Eintrag?
Sie beseitigt einen wichtigen Risikofaktor – tote Adressen und Tippfehler-Domains –, kann aber keine aktive Spam-Trap zuverlässig erkennen und hält weder Beschwerden noch ein kompromittiertes Konto auf. Betrachten Sie die Verifizierung als eine Gewohnheit unter mehreren, neben einwilligungsbasierter Erfassung, Beschwerdekontrolle und Monitoring.
05Wie oft sollte ich prüfen, ob ich auf einer Blacklist stehe?
Täglich und automatisch. Einträge wirken sofort, und niemand benachrichtigt Sie, sodass eine manuelle monatliche Prüfung einen Eintrag wochenlang bestehen lassen kann. Überwachen Sie Ihre Versanddomains, Versand-IPs und Link-Domains und prüfen Sie vor jedem ungewöhnlich großen Versand zusätzlich von Hand.
Prävention ist größtenteils eine Frage der Listenqualität, also fangen Sie dort an: Verifizieren Sie Ihre Liste mit 100 kostenlosen Credits, die nie verfallen, und lassen Sie das Blacklist-Monitoring Ihre Domains und IPs überwachen, damit kein Eintrag lange unbemerkt bleibt.