Fake-Anmeldungen sehen selten gefälscht aus. Sie kommen als ganz gewöhnliche Zeilen an (eine Adresse, ein Vorname, ein Zeitstempel) und geben sich erst später zu erkennen – als Bounces, Spam-Beschwerden, Testphasen, die nie konvertieren, oder als Blocklisten-Eintrag, den niemand erklären kann. Um Fake-Anmeldungen per E-Mail zu stoppen, müssen Sie zuerst wissen, mit welcher Art Sie es zu tun haben, denn ein Bot, ein Wegwerf-Postfach und ein Subscription-Bombing-Angriff schlüpfen jeweils an einer anderen Abwehr vorbei. Dieser Leitfaden ordnet die fünf Arten von Fake-Anmeldungen, zeigt, was jede Schutzebene aufhält und was sie übersieht, und gibt Ihnen für jedes Verifizierungsergebnis eine Regel: blockieren, warnen oder zulassen.
Die kurze Antwort#
Keine einzelne Prüfung stoppt Fake-Anmeldungen; ein Stapel günstiger Prüfungen schon. Setzen Sie ein Honeypot-Feld und eine Ratenbegrenzung pro IP an den Anfang, um einfache Bots auszusortieren, ein CAPTCHA wie Cloudflare Turnstile, um die raffinierteren aufzuhalten, eine E-Mail-Verifizierung in Echtzeit im Formular, um unzustellbare und Wegwerfadressen abzuweisen und Korrekturen für Tippfehler vorzuschlagen, und Double-Opt-in, damit niemand Marketing-Mails erhält, bevor eine echte Person bestätigt hat. Überwachen Sie dann die Anmeldungen nach Quelle, damit ein Angriff binnen Stunden auffällt und nicht erst bei Ihrer nächsten Kampagne.
Behalten Sie eine Grenze im Kopf: Die Verifizierung beurteilt die Adresse, nicht, ob die Person, die sie eintippt, auch ihre Inhaberin ist. Deshalb braucht es gegen Subscription Bombing, bei dem die Adressen echt sind, die anderen Ebenen.
Die fünf Arten von Fake-Anmeldungen#
„Fake-Anmeldung“ umfasst fünf verschiedene Probleme. Die Lösung hängt davon ab, welches davon Ihre Formulare trifft – stellen Sie also erst die Diagnose, bevor Sie etwas bauen.
Bots, die Ihre Formulare ausfüllen#
Skripte durchforsten das Web, finden Formulare und senden sie ab: zufällige
Zeichenfolgen bei echten Domains (xk7q2v@gmail.com), erfundene Domains, gescrapte
Adressen oder Testläufe mit gestohlenen Daten. Manche setzen einen Spam-Link ins
Namensfeld und lassen ihn von Ihrer Willkommens-E-Mail (Hi {first_name})
zustellen. Bot-Anmeldungen blähen Ihre Liste auf, erzeugen Hard Bounces, wenn die
Adresse erfunden war, und verfälschen die Engagement-Zahlen, mit denen Sie jede
Kampagne beurteilen.
Wegwerfadressen#
Eine echte Person mit einem Wegwerf-Postfach. Sie will den Rabattcode, den Download
oder den kostenlosen Tarif und gibt Ihnen eine Adresse, die dafür gebaut ist, kurz
darauf nicht mehr zu existieren. Bei der Anmeldung nimmt sie vielleicht noch Mails
an und sieht deshalb unauffällig aus, aber niemand wird Ihre E-Mails dort je lesen.
Die Übersicht zu Rollen-, Wegwerf- und
Freemail-Adressen erklärt, warum diese als
risky und nicht als undeliverable zurückkommen, und mit dem kostenlosen
Wegwerf-E-Mail-Checker können Sie jede Domain
testen.
Tippfehler, die wie Fakes aussehen#
Nicht jede schlechte Anmeldung ist böswillig. jane@gmial.com ist eine echte
Kundin, die eine falsche Taste erwischt hat, und wer sie wie einen Bot behandelt,
verliert jemanden, den er mit einem „Meinten Sie gmail.com?“-Hinweis per Klick hätte
halten können. Trennen Sie Tippfehler von Fakes, denn die richtige Reaktion ist das
genaue Gegenteil: helfen, nicht blockieren. Die häufigsten
E-Mail-Tippfehler folgen Mustern, die vorhersehbar genug
sind, um sie schon bei der Eingabe abzufangen.
Subscription Bombing#
Diese Art kann Ihrer Domain schaden. Bei einem Subscription-Bombing-Angriff (auch List Bombing genannt) meldet ein Skript die echte Adresse eines Opfers gleichzeitig bei Hunderten von Formularen an, meist um eine Betrugswarnung oder eine Benachrichtigung über eine Passwortänderung unter einer Flut von Willkommens-E-Mails zu begraben. Ihr Formular ist die Waffe, nicht das Ziel.
Gefährlich ist daran, dass die Adressen echt und zustellbar sind und deshalb jede Adressprüfung bestehen. Das Opfer, das in Mails ertrinkt, um die es nie gebeten hat, markiert sie als Spam, und diese Spam-Beschwerden zählen gegen Ihre Domain. Ein Formular, das jeden anschreibt, der darin eingetragen wurde, ohne Bestätigung, ist genau das, was Blocklisten-Betreiber als Quelle unerwünschter Mails betrachten – eine Bombing-Welle über Ihr Formular kann also Ihre Versand-IP oder Domain auf eine Liste bringen. Die Eingabeliste eines Angreifers kann außerdem Spam-Traps enthalten.
Missbrauch von Testphasen und Anreizen#
Dieselbe Person meldet sich erneut an, für eine weitere Testphase, einen weiteren
Gutschein für die erste Bestellung oder einen weiteren Empfehlungsbonus. Sie
wechselt zwischen Wegwerf-Domains, Plus-Adressierung (jane+2@gmail.com), der
Punkt-Unempfindlichkeit von Gmail (j.ane@gmail.com landet im selben Posteingang
wie jane@gmail.com) oder jedes Mal einem frischen Freemail-Konto. Die meisten
dieser Adressen sind einwandfrei zustellbar. Das Problem ist die Person, nicht das
Postfach, also liegt die Lösung in Ihrer eigenen Duplikaterkennung (vergleichen Sie
eine normalisierte Form jeder Adresse und speichern Sie trotzdem, was eingetippt
wurde) und in Signalen jenseits der E-Mail, etwa Zahlungsdaten.
Die mehrschichtige Abwehr gegen Fake-Anmeldungen, Ebene für Ebene#
Jede Ebene ist günstig, und jede ist für etwas blind. In dieser Reihenfolge gestapelt, decken sie gegenseitig ihre Lücken ab.
| Ebene | Was sie stoppt | Was sie übersieht | Reibung für echte Menschen |
|---|---|---|---|
| Honeypot-Feld | Einfache Bots, die jedes Eingabefeld ausfüllen | Bots, die die Seite wie ein Browser rendern; Menschen | Keine |
| Ratenbegrenzung pro IP und pro Adresse | Schübe aus einer Quelle; eine Adresse, die immer wieder eingereicht wird | Angriffe, die über viele IPs verteilt sind; langsames Tröpfeln | Keine, wenn die Schwellenwerte geteilte IPs berücksichtigen |
| CAPTCHA oder Cloudflare Turnstile | Die meisten automatisierten Einsendungen, einschließlich List-Bombing-Skripten | Von Menschen gelöste oder über Klickfarmen erzeugte Anmeldungen; echte Menschen mit Wegwerfadressen | Gering (Turnstile erfordert meist keine Interaktion) |
| E-Mail-Verifizierung in Echtzeit | Erfundene, vertippte, tote und Wegwerfadressen | Echte Adressen, die jemand anderes als der Inhaber eintippt; Testphasen-Missbraucher mit echten Postfächern | Gering (ein Hinweis nur, wenn etwas nicht stimmt) |
| Double-Opt-in | Dass unbestätigte Adressen je Marketing-Mails erhalten; liefert Ihnen einen Einwilligungsnachweis | Die Bestätigungs-E-Mail selbst geht trotzdem raus und braucht deshalb eine eigene Ratenbegrenzung | Mittel (manche echten Menschen bestätigen nie) |
| Überwachung der Anmeldungen nach Quelle | Angriffe, die Sie sonst erst Wochen später entdecken würden | Nichts in Echtzeit: Sie erkennt, sie verhindert nicht | Keine |
Honeypot-Feld#
Fügen Sie ein Eingabefeld hinzu, das echte Menschen nie sehen. Verstecken Sie es per
CSS statt mit type="hidden" (viele Bots überspringen versteckte Eingabefelder),
packen Sie es in ein Element mit aria-hidden="true" und geben Sie ihm
tabindex="-1" und autocomplete="off", damit Tastaturnutzer und Passwortmanager
es leer lassen. Kommt es ausgefüllt an, geben Sie Ihre normale Erfolgsseite zurück
und verwerfen die Einsendung stillschweigend. Eine Fehlermeldung bringt dem Bot nur
bei, was er ändern muss.
Ratenbegrenzung pro IP und pro Adresse#
Begrenzen Sie auf dem Server, nicht im Browser, und zählen Sie zweierlei: Einsendungen pro IP und Einsendungen pro E-Mail-Adresse. Legen Sie den IP-Schwellenwert deutlich über das, was ein belebtes Büro oder die geteilte IP eines Mobilfunkanbieters erzeugt, damit echte Menschen hinter einer geteilten Adresse nicht ausgesperrt werden. Die Begrenzung pro Adresse ist gegen List Bombing am wichtigsten: Dieselbe Adresse, die innerhalb weniger Minuten mehrfach auf Ihr Formular trifft, ist das Erkennungsmerkmal, und sie sollte in einem bestimmten Zeitfenster nie mehr als eine Bestätigungs-E-Mail auslösen.
CAPTCHA oder Cloudflare Turnstile#
Eine Prüfaufgabe stoppt die meisten automatisierten Einsendungen, einschließlich der Skripte hinter List-Bombing-Kampagnen. Turnstile kommt meist ganz ohne Interaktion aus, was die Reibung gering hält. Der häufigste Fehler ist, nur im Browser zu prüfen: Das Widget schützt gar nichts, solange Ihr Server das Token nicht über den siteverify-Endpunkt von Cloudflare validiert, bevor er die Anmeldung annimmt, denn ein Bot kann direkt an Ihren Formular-Handler posten, ohne das Widget je zu laden.
E-Mail-Verifizierung in Echtzeit im Formular#
Sobald die Bot-Prüfungen bestanden sind, rufen Sie von Ihrem Server aus eine
Verifizierungs-API auf, bevor Sie die Adresse speichern, und reagieren anhand der
Entscheidungstabelle unten auf das Ergebnis. Zwei Regeln: Halten Sie den
API-Schlüssel auf dem Server, und lassen Sie im Fehlerfall durch (Fail-open).
Schlägt der Aufruf fehl oder läuft er in ein Timeout, nehmen Sie die Anmeldung an
und erfassen sie bei Ihrer nächsten Bereinigung. Das Serverless-Muster für die
Anmeldung enthält funktionierenden Code,
und die Qualisend-Verifizierungs-API liefert Ergebnis, Grundcode,
Unter-Flags und einen etwaigen did_you_mean-Vorschlag in einer einzigen Antwort.
Gehostete Formular-Builder funktionieren anders, weil die befragte Person auf der Seite des Anbieters absendet und Sie nicht direkt von Ihrem eigenen Server aus ablehnen können. Die nativen Connectoren von Qualisend für Typeform, Jotform und Tally prüfen jede Antwort beim Eintreffen und liefern Ihnen einen sauberen Export; um eine schlechte Adresse zu stoppen, bevor sie Ihr CRM oder Ihren ESP erreicht, leiten Sie die Antworten über eine Automatisierung, wie es die Leitfäden zu Typeform, Jotform und Tally zeigen. Bei WordPress können Sie blockieren, bevor der Eintrag gespeichert wird, und zwar mit einem Validierungsfilter: Siehe den Leitfaden zu Gravity Forms und den Leitfaden zu WordPress-Formularen für Contact Form 7 und WPForms.
Double-Opt-in#
Fügen Sie niemanden einer Marketingliste hinzu, bevor er auf einen Bestätigungslink geklickt hat. Das ist die eine Ebene, die Subscription Bombing selbst dann entschärft, wenn alles davor versagt: Das Opfer erhält eine einzige Bestätigungsnachricht statt eines laufenden Newsletters, und eine unbestätigte Adresse kommt nie auf Ihre Liste. Halten Sie diese Bestätigungs-E-Mail schlicht: keine Angebote, keine Werbeinhalte, und geben Sie nie vom Nutzer eingegebene Felder wie den Namen wieder – genau so schmuggeln Bots Links in Ihre Mails. Die Abwägungen behandelt Single vs. Double Opt-in.
Überwachung der Anmeldungen nach Quelle#
Irgendwann versagt die Prävention, also sorgen Sie dafür, dass Sie es bemerken. Verfolgen Sie die Anmeldungen pro Stunde nach Formular, Quelle und Referrer und lösen Sie einen Alarm aus, wenn eine Quelle weit über ihren normalen Bereich springt. Beobachten Sie außerdem drei Quoten pro Quelle: den Anteil der Anmeldungen, die an der Verifizierung scheitern, den Anteil der Wegwerfadressen und die Bestätigungsrate. Ein Gutscheinformular, dessen Wegwerf-Anteil plötzlich steigt, wurde vermutlich in einem Schnäppchenforum gepostet. Ein Formular, dessen Bestätigungsrate einbricht, während das Volumen in die Höhe schießt, wird vermutlich benutzt, um jemanden zu bombardieren. Bezahlte Lead-Formulare haben ihre eigene Version dieses Problems, behandelt unter Fake-Leads aus Lead Ads.
Blockieren, warnen oder zulassen: auf jedes Ergebnis reagieren#
Sobald eine Adresse die Bot-Ebenen passiert hat, entscheidet das Verifizierungsergebnis, was mit ihr geschieht. Das ist ein sinnvoller Standard:
| Ergebnis | Was es bedeutet | Standardmaßnahme |
|---|---|---|
undeliverable (invalid_email,
invalid_domain, rejected_email) | Fehlerhaft formatiert, keine Mail-Domain, oder der Server hat das Postfach abgewiesen | Blockieren: „An diese Adresse können wir nicht zustellen. Bitte prüfen Sie sie.“ |
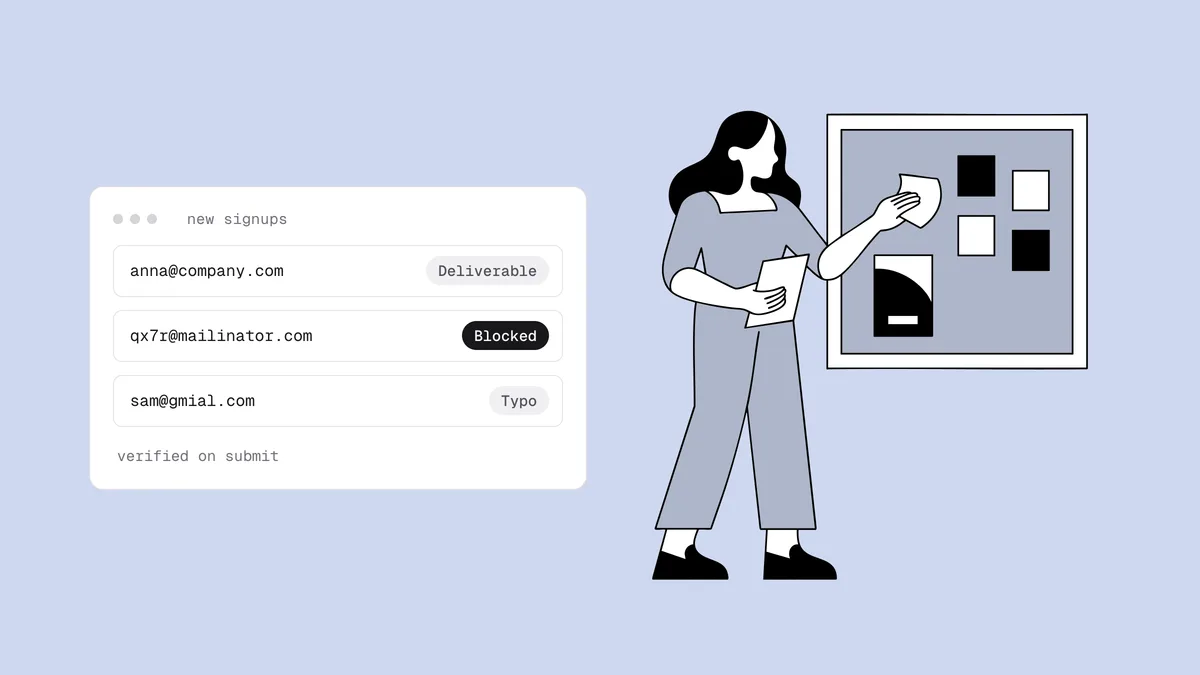
risky mit dem Flag disposable | Ein Wegwerf-Postfach | Blockieren bei Testphasen, Gutscheinen und geschützten Inhalten; bei Newslettern mit wenig Einsatz markieren |
did_you_mean vorhanden | Wahrscheinlich ein Tippfehler bei einer gängigen Domain | Warnen: den Vorschlag anzeigen, per Klick übernehmen lassen, aber auch das Eingetippte akzeptieren |
risky mit dem Flag catch_all | Die Domain nimmt jede Adresse an, daher lässt sich das Postfach nicht bestätigen | Zulassen und taggen; Bounces aus diesem Segment beobachten |
role-Flag (info@, sales@) | Ein gemeinsames Team-Postfach | Meist zulassen; bei Produkten mit persönlichen Konten um eine individuelle Adresse bitten |
free_mail-Flag | Gmail, Outlook, Yahoo und Ähnliche | Zulassen. Bei B2B-Demo-Formularen können Sie um eine geschäftliche Adresse bitten, aber nicht blockieren |
unknown | Der empfangende Server hat keine Antwort gegeben | Zulassen (Fail-open) und später erneut prüfen |
deliverable | Das Postfach existiert | Zulassen |
Die ersten drei Zeilen gelten nahezu überall. Der Rest hängt von Ihrem Geschäft ab.
Ein Entwickler-Tool wird legitime Anmeldungen mit admin@ sehen; die Kunden eines
Onlineshops nutzen größtenteils Freemail; ein B2B-Demo-Formular legt vielleicht Wert
auf Firmendomains, sollte aber trotzdem keinen Käufer abweisen, der Gmail nutzt.
Behandeln Sie Rollen-, Catch-all- und Freemail-Adressen als Kontext, nicht als
Fakes.
Ein Hinweis zum Timing: Das Sofortergebnis umfasst die Prüfungen von Syntax, Domain, Wegwerfadresse, Rollenadresse und Tippfehlern, während die Postfachprüfung erst abgeschlossen sein kann, nachdem Ihr Formular bereits geantwortet hat. Reagieren Sie im Formular auf das Sofortergebnis und nutzen Sie das vollständige Ergebnis in einem Hintergrundschritt (bevor die Willkommensserie startet oder eine Testphase bereitgestellt wird), damit niemand auf einen langsamen Mailserver warten muss.
Fake-Anmeldungen bereinigen, die bereits durchgekommen sind#
Wenn bereits Fakes auf Ihrer Liste stehen, arbeiten Sie sie in dieser Reihenfolge ab:
- Finden Sie das Zeitfenster und die Quelle. Sortieren Sie die jüngsten Anmeldungen nach Zeit und Formular. Ein Bot-Lauf oder eine Bombing-Welle zeigt sich meist als Steilwand: Hunderte Anmeldungen in einer Stunde über ein Formular, das sonst eine Handvoll sieht.
- Hören Sie auf, dieses Segment anzuschreiben. Pausieren Sie Willkommensserien und Automatisierungen dafür vor dem nächsten Versand, damit Sie nicht weiter Bounces und Beschwerden erzeugen, während Sie aufräumen.
- Verifizieren Sie das Segment. Exportieren Sie es und starten Sie einen
Massenauftrag, oder bereinigen Sie es, falls die Liste in einer verbundenen
Plattform wie Klaviyo, Mailchimp oder ActiveCampaign liegt, direkt dort und
lassen Sie die Ergebnisse als Tags oder Felder zurückschreiben. Unterdrücken Sie
undeliverableund Wegwerfadressen. Der Leitfaden zur Listenbereinigung beschreibt den vollständigen Kreislauf. - Behalten Sie Bombing-Opfer nicht, nur weil sie verifiziert wurden. Adressen,
die ein List-Bombing-Skript eingespeist hat, sind echt und kommen daher als
deliverablezurück. Wenn sie im Angriffszeitfenster eingegangen sind und nie bestätigt oder interagiert haben, entfernen Sie sie trotzdem. Diese Menschen haben nie um Ihre Mails gebeten. - Beobachten Sie die Nachwirkungen. Prüfen Sie in den folgenden Tagen Ihre Beschwerderate in den Google Postmaster Tools und Ihre Versanddomain und IPs mit dem kostenlosen Blacklist-Checker. Wenn Sie lieber benachrichtigt werden, statt ständig nachzusehen, prüft das Blacklist-Monitoring sie alle 24 Stunden erneut und schickt Ihnen eine E-Mail, sobald ein Eintrag auftaucht.
- Schließen Sie die Lücke, bevor Sie das Formular wieder öffnen. Ergänzen Sie die Ebene, durch die der Angriff hindurchmarschiert ist, und schalten Sie das Formular dann wieder ein.
Übernehmen Sie die Korrekturen anschließend in Ihre Routine: Die Checkliste zur E-Mail-Listenhygiene behandelt die laufenden Gewohnheiten, und E-Mail-Blacklists vermeiden zeigt, was eine Versanddomain sonst noch von Blocklisten fernhält.
Häufig gestellte Fragen
01Wie verhindere ich, dass Bots sich mit gefälschten E-Mail-Adressen anmelden?
Bauen Sie Ihre Abwehr in Schichten auf. Ein verstecktes Honeypot-Feld und eine Ratenbegrenzung pro IP sortieren einfache Bots aus, ein CAPTCHA wie Cloudflare Turnstile (auf Ihrem Server validiert) stoppt den Großteil des Rests, und eine Verifizierung in Echtzeit weist erfundene und tote Adressen ab, die trotzdem durchkommen. Double-Opt-in sorgt dafür, dass nichts Unbestätigtes je Ihre Marketing-Mails erhält.
02Stoppt E-Mail-Verifizierung Subscription Bombing?
Nicht allein. Bei einem Subscription-Bombing-Angriff gehören die Adressen echten Opfern und werden daher als zustellbar verifiziert. Aufgehalten wird der Angriff durch die Ebenen rund um die Verifizierung: ein CAPTCHA und eine Ratenbegrenzung pro Adresse, um das Skript zu blockieren, und Double-Opt-in, damit ein Opfer höchstens eine Bestätigungs-E-Mail erhält statt eines laufenden Stroms, den es als Spam melden wird.
03Sollte ich Wegwerfadressen bei der Anmeldung blockieren?
Bei allem, woran ein Wert hängt (kostenlose Testphasen, Gutscheine für die erste Bestellung, geschützte Downloads, Community-Konten): ja. Ein Wegwerf-Postfach ist dafür gebaut, zu verschwinden, die Person dahinter wäre also nie Abonnent geblieben. Bei einem Newsletter-Formular mit wenig Einsatz erzeugt es weniger Reibung, sie für eine spätere Unterdrückung zu markieren. So oder so: Halten Sie sie aus Ihren Marketingversänden heraus.
04Sollte ich Gmail und andere Freemail-Adressen in B2B-Formularen blockieren?
In der Regel nicht. Eine Freemail-Adresse ist ein echtes, zustellbares Postfach, und viele echte Käufer nutzen eine. Wenn Ihr Vertriebsprozess ein Unternehmen braucht, fragen Sie nach einer geschäftlichen E-Mail-Adresse oder ergänzen Sie ein Firmenfeld – Freemail pauschal zu blockieren weist echte Leads ab, um eine Targeting-Frage zu lösen, keine Qualitätsfrage.
05Reicht ein CAPTCHA aus, um Fake-Anmeldungen zu stoppen?
Nein. Ein CAPTCHA stoppt automatisierte Einsendungen, kann aber nichts gegen eine echte Person ausrichten, die eine Wegwerfadresse, einen Tippfehler oder ein recyceltes Testkonto eingibt, und es wirkt nur, wenn Ihr Server das Token validiert. Kombinieren Sie es mit Verifizierung im Formular und Double-Opt-in, damit jede Ebene abdeckt, was die anderen übersehen.
06Wie finde ich Fake-Anmeldungen, die bereits auf meiner Liste stehen?
Suchen Sie nach Schüben: Sortieren Sie die jüngsten Anmeldungen nach Zeit und Quelle und finden Sie Spitzen, die nicht zu Ihrem Traffic passen. Verifizieren Sie dieses Segment in einem Massenauftrag, unterdrücken Sie die unzustellbaren und die Wegwerfadressen und entfernen Sie alles aus einem Angriffszeitfenster, das nie bestätigt oder interagiert hat, selbst wenn es als zustellbar verifiziert wird – denn Opfer von List Bombing nutzen echte Postfächer.
Möchten Sie sehen, was Ihre Formulare hereinlassen? Prüfen Sie eine beliebige Adresse mit dem kostenlosen E-Mail-Checker und ergänzen Sie Ihren Anmeldeprozess dann über die Verifizierungs-API um eine Verifizierung. Neue Konten erhalten 100 kostenlose Credits, die nie verfallen.