Los registros falsos rara vez parecen falsos. Llegan como filas normales (una dirección, un nombre, una fecha y hora) y solo se delatan más tarde, en forma de rebotes, quejas de spam, pruebas gratuitas que nunca se convierten o una inclusión en una lista de bloqueo que nadie sabe explicar. Para frenar los registros falsos de email primero tienes que saber a qué tipo te enfrentas, porque un bot, una bandeja de usar y tirar y un ataque de subscription bombing se cuelan cada uno por una defensa distinta. Esta guía clasifica los cinco tipos de registro falso, muestra qué detiene y qué se le escapa a cada capa de protección, y te da una regla de bloquear, avisar o permitir para cada resultado de verificación.
La respuesta corta#
Ninguna comprobación por sí sola frena los registros falsos; una pila de comprobaciones baratas, sí. Coloca delante un campo honeypot y una limitación de frecuencia por IP para descartar los bots simples, un CAPTCHA como Cloudflare Turnstile para detener los más listos, una verificación de email en tiempo real en el formulario para rechazar las direcciones no entregables y desechables y sugerir correcciones de erratas, y el doble opt-in para que nadie reciba correo de marketing hasta que una persona real lo confirme. Después monitoriza los registros por origen para que un ataque aparezca en cuestión de horas, no en tu próxima campaña.
Ten presente un límite: la verificación juzga la dirección, no si la persona que la escribe es su dueña. Por eso el subscription bombing, en el que las direcciones son reales, necesita las demás capas.
Los cinco tipos de registro falso#
«Registro falso» abarca cinco problemas distintos. La solución depende de cuál está afectando a tus formularios, así que diagnostica antes de construir.
Bots que rellenan tus formularios#
Hay scripts que rastrean la web, encuentran formularios y los envían: cadenas
aleatorias en dominios reales (xk7q2v@gmail.com), dominios inventados, direcciones
extraídas mediante scraping o pruebas con datos robados. Algunos meten un enlace de
spam en el campo del nombre y dejan que tu correo de bienvenida (Hi {first_name})
lo entregue por ellos. Los registros de bots inflan tu lista, dan rebote duro cuando
la dirección era inventada y contaminan las cifras de interacción que usas para
juzgar cada campaña.
Direcciones desechables#
Una persona real con una bandeja de usar y tirar. Quiere el código de descuento, la
descarga o el plan gratuito, y te da una dirección creada para dejar de existir poco
después. Puede que acepte correo en el momento del registro, así que parece
correcta, pero nadie leerá nunca tu correo ahí. El desglose de direcciones de rol,
desechables y gratuitas explica por qué estas
devuelven risky en lugar de undeliverable, y puedes probar cualquier dominio con
el comprobador de correos desechables gratuito.
Erratas que parecen registros falsos#
No todo registro malo es malintencionado. jane@gmial.com es una clienta real que
pulsó una tecla equivocada, y tratarla como a un bot hace que pierdas a alguien a
quien podrías haber conservado con un aviso de un clic: «¿quisiste decir
gmail.com?». Separa las erratas de los registros falsos, porque la respuesta
correcta es la contraria: ayudar, no bloquear. Las erratas de correo más
comunes siguen patrones lo bastante predecibles como para
detectarlas mientras se teclean.
Subscription bombing#
Este es el que puede dañar tu dominio. En un ataque de subscription bombing (o list bombing), un script suscribe la dirección real de una víctima a cientos de formularios a la vez, normalmente para sepultar una alerta de fraude o un aviso de cambio de contraseña bajo una avalancha de correos de bienvenida. Tu formulario es el arma, no el objetivo.
Lo que lo hace peligroso es que las direcciones son reales y entregables, así que superan cualquier comprobación de la dirección. La víctima, ahogada en correo que nunca pidió, lo marca como spam, y esas quejas de spam cuentan en contra de tu dominio. Un formulario que envía correo a cualquiera cuya dirección se haya introducido, sin confirmación, es exactamente lo que los operadores de listas de bloqueo consideran una fuente de correo no solicitado, así que una oleada de bombing lanzada a través de tu formulario puede hacer que incluyan tu IP o tu dominio de envío. La lista de direcciones del atacante también puede contener trampas de spam.
Abuso de pruebas gratuitas e incentivos#
La misma persona que se registra otra vez para otra prueba gratuita, otro cupón de
primer pedido u otro bono por recomendación. Va rotando dominios desechables, el
plus-addressing (jane+2@gmail.com), la indiferencia de Gmail a los puntos
(j.ane@gmail.com llega a la misma bandeja que jane@gmail.com) o una cuenta de
correo gratuito nueva cada vez. La mayoría de estas direcciones son perfectamente
entregables. El problema es la persona, no el buzón, así que la solución está en tu
propia detección de duplicados (compara una forma normalizada de cada dirección y
guarda lo que se escribió) y en señales más allá del correo, como los datos de pago.
La defensa en capas, capa por capa#
Cada capa es barata y cada una es ciega a algo. Apiladas en este orden, cubren los huecos de las demás.
| Capa | Qué detiene | Qué se le escapa | Fricción para personas reales |
|---|---|---|---|
| Campo honeypot | Bots simples que rellenan todos los campos | Bots que renderizan la página como un navegador; personas | Ninguna |
| Limitación de frecuencia por IP y por dirección | Ráfagas desde un mismo origen; una dirección enviada una y otra vez | Ataques repartidos entre muchas IP; goteos lentos | Ninguna, si los umbrales tienen en cuenta las IP compartidas |
| CAPTCHA o Cloudflare Turnstile | La mayoría de los envíos automatizados, incluidos los scripts de list bombing | Registros resueltos por humanos o de granjas; personas reales con direcciones de usar y tirar | Baja (Turnstile no suele requerir interacción) |
| Verificación de email en tiempo real | Direcciones inventadas, mal escritas, muertas y desechables | Direcciones reales escritas por alguien que no es su dueño; abusadores de pruebas gratuitas con buzones reales | Baja (un aviso solo cuando algo falla) |
| Doble opt-in | Que las direcciones sin confirmar lleguen a recibir correo de marketing; te da un registro del consentimiento | El propio correo de confirmación sigue saliendo, así que necesita su propio límite de frecuencia | Media (algunas personas reales nunca confirman) |
| Monitorización de los registros por origen | Ataques que de otro modo descubrirías semanas después | Nada en tiempo real: detecta, no previene | Ninguna |
Campo honeypot#
Añade un campo que las personas reales nunca ven. Ocúltalo con CSS en lugar de con
type="hidden" (muchos bots se saltan los campos ocultos), envuélvelo en un
elemento marcado con aria-hidden="true" y dale tabindex="-1" y
autocomplete="off" para que los usuarios de teclado y los gestores de contraseñas
lo dejen vacío. Si llega relleno, devuelve tu página de éxito normal y descarta el
envío en silencio. Un mensaje de error solo le enseña al bot qué tiene que cambiar.
Limitación de frecuencia por IP y por dirección#
Limita en el servidor, no en el navegador, y cuenta dos cosas: envíos por IP y envíos por dirección de correo. Fija el umbral por IP muy por encima de lo que genera una oficina concurrida o la IP compartida de un operador móvil, para no bloquear a personas reales detrás de una dirección compartida. El límite por dirección es el que más importa contra el list bombing: la misma dirección llegando a tu formulario varias veces en pocos minutos es la firma del ataque, y nunca debería generar más de un correo de confirmación en un mismo intervalo.
CAPTCHA o Cloudflare Turnstile#
Un desafío detiene la mayoría de los envíos automatizados, incluidos los scripts que hay detrás de las campañas de list bombing. Turnstile no suele requerir ninguna interacción, lo que mantiene baja la fricción. El error habitual es comprobarlo solo en el navegador: el widget no protege nada a menos que tu servidor valide el token con el endpoint siteverify de Cloudflare antes de aceptar el registro, porque un bot puede enviar directamente a tu gestor del formulario sin cargar nunca el widget.
Verificación de email en tiempo real en el formulario#
Una vez superadas las comprobaciones contra bots, llama a una API de verificación
desde tu servidor antes de guardar la dirección, y actúa sobre el resultado con la
tabla de decisión de más abajo. Dos reglas: mantén la clave de API en el servidor y
falla en abierto. Si la llamada da error o se agota el tiempo, acepta el registro y
detéctalo en tu próxima limpieza. El patrón de registro
serverless tiene código que funciona, y la
API de verificación de Qualisend devuelve en una sola respuesta el
veredicto, el código de motivo, las subetiquetas y cualquier sugerencia
did_you_mean.
Los creadores de formularios alojados funcionan de otra manera, porque quien responde envía el formulario en la página del proveedor y no puedes rechazarlo en línea desde tu propio servidor. Los conectores nativos de Qualisend para Typeform, Jotform y Tally comprueban cada respuesta según llega y te dan una exportación limpia; para frenar una dirección mala antes de que llegue a tu CRM o a tu ESP, pasa las respuestas por una automatización, como muestran las guías de Typeform, Jotform y Tally. En WordPress sí puedes bloquear antes de que se guarde la entrada, con un filtro de validación: consulta la guía de Gravity Forms y la guía de formularios de WordPress para Contact Form 7 y WPForms.
Doble opt-in#
No añadas a nadie a una lista de marketing hasta que haga clic en un enlace de confirmación. Es la única capa que desactiva el subscription bombing aunque todo lo anterior falle: la víctima recibe un único mensaje de confirmación en lugar de una newsletter continua, y una dirección sin confirmar nunca entra en tu lista. Mantén ese correo de confirmación sencillo: sin ofertas, sin contenido promocional, y no repitas nunca campos introducidos por el usuario, como el nombre, que es como los bots cuelan enlaces en tu correo. Los pros y los contras se explican en single opt-in frente a doble opt-in.
Monitorización de los registros por origen#
La prevención acaba fallando, así que asegúrate de darte cuenta. Registra los registros por hora según el formulario, el origen y el referente, y lanza una alerta cuando un origen se dispare muy por encima de su rango normal. Vigila también tres proporciones por origen: la de registros que no superan la verificación, la de desechables y la tasa de confirmación. Un formulario de cupones cuya proporción de desechables sube de repente probablemente se ha publicado en un foro de ofertas. Un formulario cuya tasa de confirmación se desploma mientras el volumen se dispara probablemente se está usando para bombardear a alguien. Los formularios de leads de pago tienen su propia versión de este problema, explicada en los leads falsos de los anuncios de leads.
Bloquear, avisar o permitir: qué hacer con cada resultado#
Una vez que una dirección ha superado las capas contra bots, el resultado de la verificación decide qué le pasa. Esta es una configuración por defecto razonable:
| Resultado | Qué significa | Acción por defecto |
|---|---|---|
undeliverable (invalid_email,
invalid_domain, rejected_email) | Mal formada, sin dominio de correo, o el servidor rechazó el buzón | Bloquear: «No podemos entregar a esta dirección. Por favor, revísala.» |
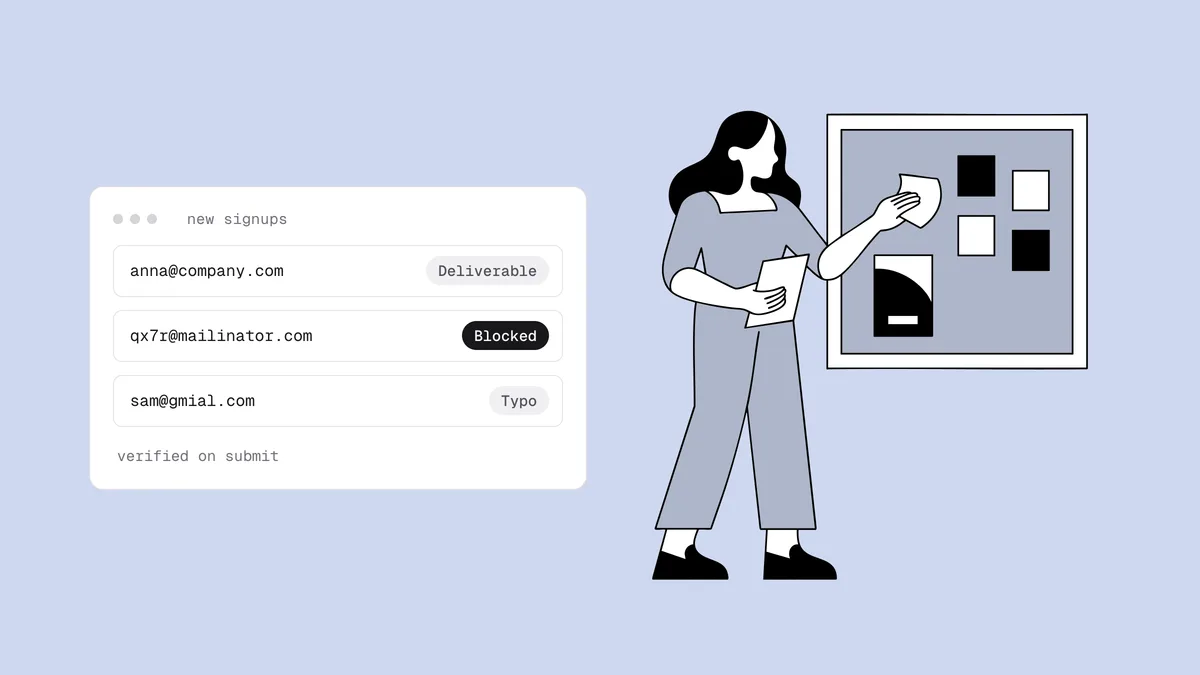
risky con la subetiqueta disposable | Una bandeja de usar y tirar | Bloquear en pruebas gratuitas, cupones y contenido restringido; marcar en newsletters de bajo riesgo |
Con did_you_mean | Probablemente una errata de un dominio común | Avisar: muestra la sugerencia, que se acepte con un clic, y deja que se conserve lo que se escribió |
risky con la subetiqueta catch_all | El dominio acepta cualquier dirección, así que el buzón no se puede confirmar | Permitir y etiquetar; vigila los rebotes de este segmento |
Subetiqueta role (info@, sales@) | Un buzón compartido de un equipo | Normalmente permitir; en productos de cuenta personal, pide una dirección individual |
Subetiqueta free_mail | Gmail, Outlook, Yahoo y similares | Permitir. En formularios de demo B2B puedes pedir un correo de trabajo, pero no bloquees |
unknown | El servidor receptor no dio respuesta | Permitir (fallar en abierto) y volver a comprobar más tarde |
deliverable | El buzón existe | Permitir |
Las tres primeras filas son casi universales. El resto depende de tu negocio. Una
herramienta para desarrolladores verá registros legítimos con admin@; los clientes
de una tienda online usan sobre todo correo gratuito; un formulario de demo B2B
puede interesarse por los dominios de empresa pero aun así no debería rechazar a un
comprador que usa Gmail. Trata las direcciones de rol, las catch-all y las de correo
gratuito como contexto, no como registros falsos.
Una nota sobre los tiempos: el resultado instantáneo cubre las comprobaciones de sintaxis, dominio, desechables, rol y erratas, mientras que la comprobación del buzón puede terminar después de que tu formulario ya haya respondido. Actúa sobre el resultado instantáneo en el formulario y usa el resultado completo en un paso en segundo plano (antes de que empiece la serie de bienvenida o se active una prueba gratuita) para que nadie espere a un servidor de correo lento.
Cómo limpiar los registros falsos que ya han entrado#
Si ya hay registros falsos en tu lista, sigue este orden:
- Encuentra el intervalo y el origen. Ordena los registros recientes por hora y por formulario. Una ejecución de bots o una oleada de bombing suele verse como un acantilado: cientos de registros en una hora desde un formulario que normalmente recibe unos pocos.
- Deja de enviar a ese segmento. Pausa las series de bienvenida y las automatizaciones para él antes del próximo envío, para no seguir generando rebotes y quejas mientras lo resuelves.
- Verifica el segmento. Expórtalo y lanza un trabajo masivo o, si la lista está
en una plataforma conectada como Klaviyo, Mailchimp o ActiveCampaign, límpiala en
su sitio y recibe los veredictos escritos como etiquetas o campos. Suprime las
direcciones
undeliverabley las desechables. La guía de limpieza de listas cubre el ciclo completo. - No conserves a las víctimas del bombing porque superen la verificación. Las
direcciones introducidas por un script de list bombing son reales, así que
devuelven
deliverable. Si llegaron durante el intervalo del ataque y nunca confirmaron ni interactuaron, elimínalas igualmente. Esas personas nunca pidieron tu correo. - Vigila las consecuencias. Revisa tu tasa de quejas en Google Postmaster Tools durante los días siguientes, y comprueba tu dominio y tus IP de envío con el comprobador de listas negras gratuito. Si prefieres que te avisen en lugar de seguir comprobando, la monitorización de listas negras los vuelve a comprobar cada 24 horas y te avisa por correo cuando aparece una inclusión.
- Cierra el agujero antes de reabrir el formulario. Añade la capa que el ataque logró atravesar y después vuelve a activar el formulario.
A partir de ahí, incorpora las correcciones a tu rutina: la checklist de higiene de listas de correo cubre los hábitos continuos, y cómo evitar las listas negras de email cubre qué más mantiene un dominio de envío fuera de las listas de bloqueo.
Preguntas frecuentes
01¿Cómo evito que los bots se registren con direcciones de correo falsas?
Pon las defensas en capas. Un campo honeypot oculto y la limitación de frecuencia por IP descartan los bots simples, un CAPTCHA como Cloudflare Turnstile (validado en tu servidor) detiene la mayoría de los demás, y la verificación en tiempo real rechaza las direcciones inventadas y muertas que aun así se cuelan. El doble opt-in garantiza que nada sin confirmar reciba nunca tu correo de marketing.
02¿La verificación de email frena el subscription bombing?
No por sí sola. En un ataque de subscription bombing las direcciones pertenecen a víctimas reales, así que se verifican como entregables. Lo que lo frena son las capas que rodean a la verificación: un CAPTCHA y la limitación de frecuencia por dirección para bloquear el script, y el doble opt-in para que una víctima reciba como mucho un correo de confirmación en lugar de un flujo continuo que acabará denunciando como spam.
03¿Debo bloquear las direcciones de correo desechables en el registro?
En todo lo que tenga un valor asociado (pruebas gratuitas, cupones de primer pedido, descargas restringidas, cuentas de comunidad), sí. Una bandeja desechable está pensada para desaparecer, así que la persona que hay detrás nunca iba a seguir siendo suscriptora. En un formulario de newsletter de bajo riesgo, marcarlas para suprimirlas más tarde añade menos fricción. En cualquier caso, mantenlas fuera de tus envíos de marketing.
04¿Debo bloquear Gmail y otras direcciones de correo gratuito en los formularios B2B?
Normalmente no. Una dirección de correo gratuito es un buzón real y entregable, y muchos compradores genuinos usan una. Si tu proceso de ventas necesita una empresa, pide un correo de trabajo o añade un campo de empresa, pero bloquear el correo gratuito sin más rechaza leads reales para resolver una cuestión de segmentación, no de calidad.
05¿Basta con un CAPTCHA para frenar los registros falsos?
No. Un CAPTCHA detiene los envíos automatizados, pero no hace nada contra una persona real que introduce una dirección desechable, una errata o una cuenta de prueba reciclada, y solo funciona si tu servidor valida el token. Combínalo con la verificación en el formulario y el doble opt-in para que cada capa cubra lo que se les escapa a las demás.
06¿Cómo encuentro los registros falsos que ya están en mi lista?
Busca ráfagas: ordena los registros recientes por hora y por origen y localiza los picos que no encajan con tu tráfico. Verifica ese segmento de forma masiva, suprime las direcciones no entregables y desechables, y elimina todo lo que proceda del intervalo de un ataque y nunca haya confirmado ni interactuado, aunque se verifique como entregable, porque las víctimas del list bombing usan bandejas de entrada reales.
¿Quieres ver qué están dejando entrar tus formularios? Comprueba cualquier dirección con el verificador de correo gratuito y después añade la verificación a tu flujo de registro con la API de verificación. Las cuentas nuevas reciben 100 créditos gratis que nunca caducan.