Aprender cómo evitar las listas negras de email empieza por un hecho incómodo: las inclusiones rara vez son mala suerte. Los operadores de las listas de bloqueo incluyen a los remitentes por comportamientos concretos y detectables, como correo enviado a trampas de spam, una ráfaga de quejas, un pico repentino de volumen o spam saliendo a chorros de una cuenta hackeada, y casi cada una de esas causas tiene un hábito que la evita. Esta guía se organiza en torno a las causas, no a las listas. Para cada una verás cómo acaba en una inclusión y el hábito que la frena, y después cómo monitorizar para que la rara inclusión que se cuele se detecte en un día, no en un mes.
La respuesta corta#
Envía solo a direcciones que hayan dado su consentimiento y que hayas verificado. Mantén las quejas de spam por debajo del 0,1 %. Haz crecer el volumen de forma gradual. Blinda las cuentas, los servidores y los formularios que pueden enviar en tu nombre, y protege los formularios de registro frente a los bots. Revisa los dominios de tus enlaces, entérate de quién comparte tu IP de envío y dale a tu propia IP un DNS inverso válido. Después monitoriza tus dominios e IP para que una inclusión no pase desapercibida. Mantenerse fuera de una lista es mucho más barato que salir de ella, y una inclusión repetida es más difícil de resolver que la primera.
Cómo deciden las listas de bloqueo incluirte#
Las listas de bloqueo incluyen a partir de pruebas, y las pruebas salen de cuatro sitios:
- Trampas de spam: direcciones que nunca se suscribieron a nada, gestionadas por los operadores de las listas y los proveedores de correo para ver quién les escribe.
- Quejas y denuncias: destinatarios que marcan tu correo como spam, a través de su proveedor de correo o de una comunidad de denuncias como la de SpamCop.
- Patrones de tráfico: picos repentinos de volumen, correo repartido entre muchas IP o dominios para esquivar los filtros, o tráfico que parece el de una máquina infectada.
- Comprobaciones de infraestructura: pruebas automáticas, como si tu IP tiene DNS inverso o pertenece a un rango pensado para conexiones domésticas.
Cada causa de las que siguen alimenta una de esas cuatro fuentes. La explicación de las listas de bloqueo cubre cómo las consultan los receptores, y Spamhaus explicado cubre las listas que más importan.
Cómo evitar las listas negras de email: cada causa y el hábito que la evita#
| Causa | Cómo acaba en una inclusión | El hábito que la evita |
|---|---|---|
| Listas obsoletas, compradas o extraídas mediante scraping | Impactos en trampas de spam y una avalancha de rebotes duros | Envía solo a direcciones con consentimiento; verifica cualquier lista antigua o importada antes de su primer envío |
| Picos de quejas | Las denuncias de spam alimentan las listas basadas en denuncias y la reputación ante los proveedores | Mantén las quejas por debajo del 0,1 %; baja con un solo clic; envía lo que la gente pidió al suscribirse |
| Saltos repentinos de volumen | Un pico de un remitente que solía estar tranquilo parece abuso y multiplica cualquier otro problema | Calienta los dominios y las IP nuevos; sube hacia los picos a lo largo de semanas |
| Cuentas comprometidas, open relays, formularios hackeados | Spam enviado en tu nombre, a menudo a escala de botnet | MFA, credenciales con alcance limitado y rotadas, relays cerrados, plugins actualizados |
| Subscription bombing | Los bots meten direcciones de desconocidos en tu formulario; las víctimas denuncian tus correos de confirmación | CAPTCHA, honeypot, límites de frecuencia, doble opt-in |
| Dominios incluidos en listas en tus enlaces | Las listas de bloqueo de dominios comprueban cada URL del cuerpo del mensaje | Dominios propios para enlaces y seguimiento; revisa cada dominio antes de un envío grande |
| Vecinos de IP compartida | El spam de otro remitente hace que incluyan la IP que compartís | Un ESP que vigile bien a sus clientes; una IP dedicada cuando el volumen la justifique |
| DNS inverso ausente o no válido | Las listas automáticas señalan las IP sin registro PTR o con uno genérico | Un registro PTR que apunte a un nombre de host de tu dominio, confirmado en sentido directo |
Impactos en trampas de spam por listas obsoletas, compradas o extraídas#
Es una de las vías más habituales para acabar en las listas que importan. Hay tres tipos de trampa, y cada uno vive en un sitio concreto. Las trampas prístinas nunca se han dado a nadie, así que solo llegan a listas compradas o extraídas mediante scraping. Las trampas recicladas son direcciones abandonadas que un proveedor reactivó tras un periodo de inactividad, así que se acumulan en las listas que nadie limpia. Las trampas tipográficas se sitúan en errores ortográficos de los dominios de los grandes proveedores y atrapan registros sin verificar.
- No compres, alquiles ni extraigas nunca una lista. Los motivos van mucho más allá de las trampas; consulta si deberías comprar una lista de correo.
- Verifica antes del primer envío a cualquier lista antigua, importada o heredada. Trata una lista a la que no has escrito en un año como no probada, y sigue los pasos para enviar a una lista antigua.
- Suprime los rebotes duros tras el primero, y deja de escribir a los suscriptores que llevan el tiempo suficiente en silencio como para haber abandonado la dirección. Una política de sunset lo automatiza.
- Detecta las erratas en el registro, antes de que un dominio mal escrito llegue a tu lista.
Ningún verificador puede señalar de forma fiable una trampa de spam activa, porque una trampa que funciona parece un buzón cualquiera. Lo que elimina la verificación es la compañía que suelen tener las trampas: direcciones muertas y dominios con erratas, las señales más claras de una lista que nadie mantiene. La guía de trampas de spam explica la diferencia.
Picos de quejas#
Las quejas alimentan directamente las listas de bloqueo (SpamCop incluye IP a partir de denuncias de usuarios e impactos en trampas) y el modelo de reputación de todos los proveedores de correo. Mantén tu tasa de quejas por debajo del 0,1 % y trata el 0,3 % de Gmail y Yahoo como un techo al que nunca te acercas.
- Envía lo que la gente pidió al suscribirse, con la frecuencia que esperaba. Las quejas suelen venir de quien olvidó que se había suscrito o recibió más de lo que esperaba.
- Haz que darse de baja sea más fácil que denunciar: un enlace de baja visible, las cabeceras de baja con un solo clic en el correo de marketing y las bajas respetadas en un plazo de dos días.
- Suprime de inmediato a quienes se quejan mediante los feedback loops que ofrecen los proveedores.
- Vigila las quejas por envío, no solo la media mensual. Un único segmento malo puede superar el límite por sí solo.
La guía de la tasa de quejas de spam explica cómo medirla y reducirla, y la lista negra de SpamCop es el ejemplo más claro de una lista basada en denuncias.
Saltos repentinos de volumen#
Un remitente que escribe a 2.000 personas a la semana y de pronto a 200.000 en un día parece exactamente una cuenta comprometida. El pico también multiplica todo lo demás que falle: los impactos en trampas y las quejas de un segmento obsoleto llegan todos a la vez, a una escala que dispara los umbrales. Repartir el volumen entre muchas IP o dominios nuevos para pasar desapercibido es peor. Ese es el patrón «snowshoe» que la lista CSS de Spamhaus existe para atrapar.
- Calienta de forma gradual cada nuevo dominio de envío y cada IP dedicada.
- Sube hacia los picos de temporada a lo largo de semanas, como en la checklist de entregabilidad para Black Friday.
- Envía con una cadencia constante. Los largos silencios seguidos de envíos masivos echan por tierra la confianza que construiste.
Cuentas comprometidas, open relays y formularios hackeados#
Si algo envía spam en tu nombre, la inclusión recae sobre ti. Las fuentes habituales son un acceso al ESP o al buzón robado mediante phishing, una contraseña SMTP o una clave de API filtradas, un servidor de correo que hace de relay para cualquiera, un plugin vulnerable de la web y un formulario de contacto que permite al atacante elegir el destinatario. Este tipo de abuso detectado por máquinas alimenta el CBL, que nutre la XBL de Spamhaus.
- Activa la autenticación multifactor en tus cuentas del ESP, el CRM y el correo, y retira el acceso a quienes se han ido.
- Limita el alcance de las claves de API y las credenciales SMTP a un solo uso, rótalas y mantenlas fuera de los repositorios de código.
- Haz de relay solo para usuarios autenticados si gestionas tu propio servidor de correo.
- Actualiza tu CMS y los plugins de formularios, y haz que los formularios de contacto solo envíen a direcciones fijas.
- Vigila tu volumen enviado. Un envío que no programaste es la señal más clara de que te han comprometido.
Subscription bombing a través de un formulario de registro sin protección#
El subscription bombing (o list bombing) convierte tu formulario de registro en un arma. Los bots introducen las direcciones de miles de personas reales en formularios de toda la web para sepultar sus bandejas de entrada, y tu formulario envía a cada víctima un correo de confirmación o de bienvenida que nunca pidió. Lo denuncian como spam, algunas de las direcciones introducidas son trampas, y tu dominio y tu IP se llevan el golpe.
- Pon a prueba a los bots: un CAPTCHA o un desafío invisible más un campo honeypot en cada formulario de registro, y límites de frecuencia por IP.
- Usa el doble opt-in, y mantén el correo de confirmación libre de contenido de marketing para que sea un mensaje sencillo y de bajo riesgo.
- Vigila las ráfagas. Un pico de registros sin el tráfico web correspondiente es un bot, no un momento viral.
- Verifica en tiempo real para detectar las direcciones falsas y desechables que llegan con el tráfico de bots. La API de verificación de Qualisend devuelve un veredicto mientras el visitante sigue en el formulario.
Ten claros los límites: un ataque de bombing usa direcciones reales y entregables, así que la verificación por sí sola no lo detendrá. Las defensas contra bots hacen el trabajo pesado. Frenar los registros falsos cubre cada capa, y single opt-in frente a doble opt-in cubre el dilema de la confirmación.
Dominios incluidos en listas en tus enlaces#
Las listas de bloqueo de dominios como Spamhaus DBL, SURBL y URIBL incluyen dominios vistos en spam, y los filtros comprueban contra ellas cada URL del cuerpo de tu mensaje, no solo tu dominio From. Un solo dominio incluido en una lista en el pie de página puede hacer que se filtre un correo limpio. Los culpables habituales son los acortadores de enlaces públicos que también usan los spammers, un dominio de afiliado o de partner, un dominio de seguimiento de clics que tu ESP comparte entre clientes y un dominio antiguo que dejaste caducar y que ahora usa otra persona.
- Usa tu propio dominio de marca para los enlaces y el seguimiento de clics.
- Revisa cada dominio de una plantilla con el comprobador de listas negras antes de un envío grande.
- Mantén registrados los dominios que has usado en el correo, para que nadie pueda comprar uno y quemarlo.
Vecinos de IP compartida#
En una IP compartida, que es como la mayoría de los ESP envían para la mayoría de sus clientes, tu correo sale desde las mismas direcciones que el de otros remitentes. Si uno de ellos impacta en trampas o provoca quejas, las listas basadas en IP como la Barracuda Reputation Block List pueden incluir la IP, y tu correo cae con ella. No puedes controlar a los vecinos, pero sí elegir el edificio.
- Elige un ESP que vigile sus pools y expulse a los remitentes abusivos.
- Entérate de desde qué IP sale tu correo. Las cabeceras
Receivedde un correo de prueba las muestran, y el analizador de cabeceras de correo las lee por ti. Añade esas IP a tu monitorización. - Pasa a una IP dedicada solo cuando el volumen lo justifique. Una IP dedicada te da el control y te hace el único responsable de su reputación, y necesita un volumen constante para mantenerse caliente.
DNS inverso ausente o no válido en tu propia IP#
Esto se aplica si gestionas tu propio servidor de correo o tienes una IP dedicada. Los receptores esperan que una IP de envío tenga un registro PTR (DNS inverso) que resuelva a un nombre de host real, y que ese nombre de host resuelva de vuelta a la misma IP. Google y Yahoo exigen a todos los remitentes un DNS directo e inverso válido. Una IP sin PTR, o con un nombre propio de una conexión doméstica o dinámica, es exactamente lo que señalan las listas automáticas como SpamRats, sin necesidad de spam.
- Configura el registro PTR con quien sea el propietario de la IP (tu proveedor
de hosting o de nube), apuntando a un nombre de host de tu dominio como
mail.example.com. - Apunta el registro A de ese nombre de host a la misma IP, y úsalo como nombre HELO de tu servidor.
- Comprueba el resultado con la consulta de DNS inverso gratuita, que también muestra si el registro está confirmado en sentido directo.
Monitoriza para que una inclusión no pueda esconderse#
Incluso los remitentes cuidadosos acaban en una lista de vez en cuando: un vecino en una IP compartida, un plugin comprometido, una lista agresiva. La prevención reduce las probabilidades y la monitorización reduce el daño, porque el coste de una inclusión crece con cada día que pasa desapercibida.
- Monitoriza cada identidad de envío: tus dominios From, las IP desde las que sale tu correo y tus dominios de enlaces y de seguimiento.
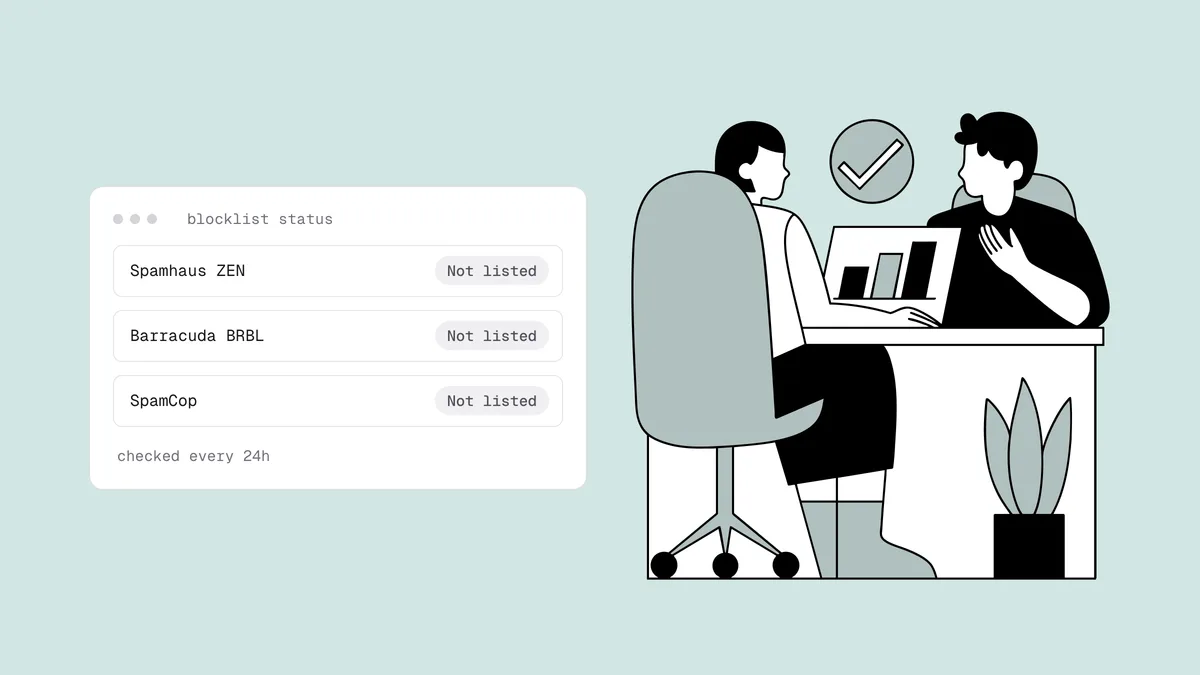
- Comprueba automáticamente, cada día. La monitorización de listas negras de Qualisend vuelve a comprobar tus dominios e IP cada 24 horas contra las principales listas de bloqueo, incluidas Spamhaus, Barracuda y SpamCop, y te avisa por correo cuando aparece una inclusión y cuando desaparece. Para una consulta puntual, basta con el comprobador de listas negras gratuito.
- Vigila los paneles de reputación. Google Postmaster Tools cubre Gmail y Microsoft SNDS cubre las IP en Outlook.com; una reputación que se resiente suele llegar antes que una inclusión.
- Lee tus rebotes. Un rechazo que nombra una lista de bloqueo es la señal más directa que vas a recibir, y las señales de alerta de una inclusión cubren el resto.
- Vuelve a ejecutar la comprobación de salud del dominio después de cualquier cambio en el DNS, para que un registro SPF o DKIM roto no pase desapercibido.
La guía de monitorización de listas negras explica con más detalle qué vigilar y con qué frecuencia.
Si acabas en una lista de todos modos#
No envíes primero una solicitud de retirada. Trabaja en este orden:
- Confirma la inclusión y de qué lista se trata, siguiendo cómo comprobar si estás en una lista negra. Prioriza según el alcance: una inclusión en Spamhaus es urgente, mientras que una lista poco conocida puede no afectar a casi ninguno de tus destinatarios.
- Encuentra la causa en la tabla anterior y corrígela. Si pides la retirada antes de corregirla, lo más probable es que vuelvan a incluirte, y las inclusiones repetidas son más difíciles de resolver.
- Solicita la retirada mediante el proceso propio del operador. Algunas inclusiones caducan solas cuando la fuente se detiene; las de SpamCop suelen desaparecer alrededor de un día después de la última denuncia.
- Vuelve a subir el volumen de forma gradual, escribiendo primero a tus suscriptores más comprometidos.
El proceso completo, lista por lista, está en cómo salir de una lista negra. Ignora a quien te ofrezca sacarte de «todas las listas negras» previo pago: Spamhaus nunca cobra por la retirada, y ningún servicio puede sacarte de una lista cuya causa no has corregido.
Preguntas frecuentes
01¿Cómo evito que mi email acabe en una lista negra?
Envía solo a direcciones con consentimiento que hayas verificado, mantén las quejas de spam por debajo del 0,1 %, haz crecer el volumen de forma gradual y protege las cuentas, los servidores y los formularios de registro que pueden enviar en tu nombre. Si gestionas tu propia IP de envío, dale un DNS inverso válido. Después monitoriza tus dominios e IP a diario para detectar cualquier inclusión a tiempo.
02¿Cuál es el motivo más habitual por el que los remitentes acaban en una lista negra?
Escribir a direcciones que no deberían estar en la lista: trampas de spam y direcciones muertas procedentes de listas compradas, extraídas mediante scraping o descuidadas. Los picos de quejas son la otra gran vía. Ambas se reducen a la calidad de la lista y al consentimiento, así que ahí empieza la prevención: verificación, captación con opt-in y una política de sunset.
03¿Puedo acabar en una lista negra aunque solo escriba a quien dio su consentimiento?
Sí. Las direcciones con consentimiento pueden abandonarse y reciclarse como trampas de spam, los suscriptores con consentimiento pueden quejarse, un atacante puede usar tu formulario o un acceso robado y, en una IP compartida, otro remitente puede hacer que incluyan la dirección. El consentimiento es necesario pero no suficiente; la higiene, la seguridad y la monitorización cubren el resto.
04¿La verificación de email evita acabar en listas negras?
Elimina un factor de riesgo importante, las direcciones muertas y los dominios con erratas, pero no puede identificar de forma fiable una trampa de spam activa, y no detendrá las quejas ni una cuenta comprometida. Trata la verificación como un hábito entre varios, junto a la captación basada en el consentimiento, el control de las quejas y la monitorización.
05¿Con qué frecuencia debo comprobar si estoy en una lista negra?
A diario y de forma automática. Las inclusiones surten efecto de inmediato y nadie te avisa, así que una comprobación manual mensual puede dejar una inclusión activa durante semanas. Monitoriza tus dominios de envío, tus IP de envío y tus dominios de enlaces, y comprueba a mano antes de cualquier envío inusualmente grande.
La prevención es sobre todo calidad de la lista, así que empieza por ahí: verifica tu lista con 100 créditos gratis que nunca caducan y deja que la monitorización de listas negras vigile tus dominios e IP para que ninguna inclusión pase mucho tiempo desapercibida.