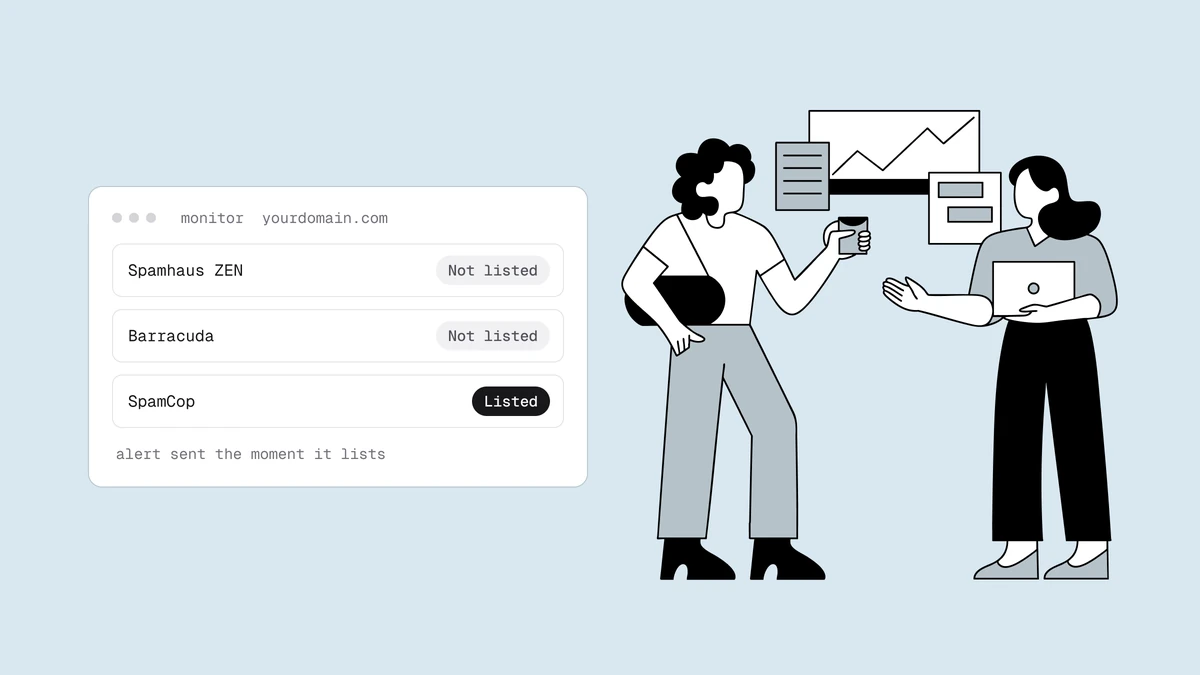
Un signalement sur liste noire est la manière la plus silencieuse de perdre la boîte de réception. Rien ne casse, aucune erreur n'apparaît sur votre tableau de bord, et vos campagnes continuent de partir — elles cessent simplement d'arriver. La plupart des expéditeurs ne s'en rendent compte que des semaines plus tard, à cause d'une chute des ouvertures ou d'un client mécontent, bien après que le mal est fait. La surveillance des listes noires comble cette brèche : elle vérifie chaque jour vos identités d'envoi face aux listes de blocage et vous prévient lorsqu'un signalement apparaît, pour que vous l'appreniez en un jour plutôt qu'en plusieurs semaines.
La réponse en bref#
La surveillance des listes noires consiste à vérifier vos domaines et vos IP d'envoi face aux principales listes de blocage DNS selon un calendrier automatisé, au moins une fois par jour, et à vous alerter lorsqu'un signalement apparaît ou disparaît. Cela compte parce qu'un signalement est silencieux et urgent : plus vite vous le détectez, moins vous perdez de réputation et plus tôt vous pouvez suspendre l'expéditeur concerné, corriger la cause et demander le retrait. Vous pouvez vérifier manuellement de temps en temps, mais les signalements n'attendent pas que vous y pensiez.
Ce qu'il faut surveiller, et où le trouver#
Une vision complète observe chaque identité sur laquelle vos e-mails sont jugés. Chacune se trouve à un endroit différent, atterrit sur un type de liste différent et a son propre responsable lorsqu'elle est signalée :
| Identité | Où la trouver | Type de liste | Qui agit en cas de signalement |
|---|---|---|---|
| Votre domaine From et vos sous-domaines d'envoi | Le domaine de votre adresse From, plus tout sous-domaine
depuis lequel vous envoyez (voir la
stratégie de sous-domaines
d'envoi) | Listes de domaines : Spamhaus DBL, SURBL, URIBL | Vous |
| Une IP dédiée ou votre propre serveur de messagerie | Les paramètres d'IP dédiée de votre ESP ou l'IP publique sortante de
votre serveur ; confirmez-la dans les en-têtes Received avec
l'analyseur d'en-têtes email | Listes d'IP : Spamhaus ZEN, Barracuda, SpamCop | Vous corrigez la cause, mais une demande de retrait de la SBL de Spamhaus doit venir de celui qui détient la plage d'IP (votre ESP ou votre hébergeur). Gardez aussi son DNS inverse valide, et vérifiez-le avec la recherche DNS inverse |
| L'IP partagée de votre ESP | Les en-têtes Received de quelques campagnes récentes (un
pool partagé peut envoyer depuis plusieurs IP), ou la documentation de
votre ESP | Listes d'IP, comme ci-dessus | Votre ESP, qui détient l'IP et gère le retrait : prévenez-le donc du signalement |
| Domaines de liens, de suivi et de raccourcisseurs | Chaque URL de vos modèles : domaines de suivi des clics, raccourcisseurs de liens, domaines de partenaires et d'affiliés | Listes de domaines, comme ci-dessus | Vous ; pour un domaine de suivi partagé ou un raccourcisseur public, passez à un domaine à votre marque |
Sur une IP partagée, vous pouvez être signalé à cause du comportement d'un voisin, ce qui rend la surveillance plus importante, pas moins. Et comme les listes de domaines signalent aussi les URL contenues dans le corps du message, un raccourcisseur de liens ou un domaine partenaire devenu douteux peut faire filtrer un e-mail par ailleurs irréprochable. Si vous ne savez pas exactement depuis quelle IP partent vos e-mails, comment vérifier si vous êtes sur liste noire explique comment la trouver.
Les listes qui comptent le plus sont les plus consultées — Spamhaus avant tout, plus Barracuda, SpamCop et une poignée d'autres. Courir après chaque liste régionale obscure est un effort gaspillé ; passer à côté d'un signalement Spamhaus ne l'est pas. Ce qui se passe quand vous êtes sur liste noire classe les principales listes selon l'urgence d'un signalement sur chacune.
À quelle fréquence vérifier#
Lancer manuellement une recherche sur liste noire est utile, mais ce n'est qu'un instantané. Les signalements sont des événements qui surviennent à un moment précis — un piège à spam touché, un pic de plaintes, un compte compromis — et le coût s'accumule à partir de ce moment jusqu'à ce que vous le remarquiez. Si vous vérifiez tous les mois, un signalement survenu le lendemain de votre vérification agit pendant quatre semaines avant que vous ne le voyiez. D'ici là, votre réputation d'expéditeur a déjà encaissé des semaines de limitation de débit et de classement dans les spams.
D'où la règle : votre intervalle de vérification est votre pire délai de détection. Chaque jour entre deux vérifications est un jour où un signalement peut passer inaperçu, et le coût d'un signalement augmente avec chacun d'eux. En pratique :
- Quotidienne et automatisée, comme base. Une vérification quotidienne garantit qu'aucun signalement ne passe inaperçu beaucoup plus d'une journée, et personne n'a à penser à la lancer.
- Des alertes sur les rejets en plus, pour les expéditeurs à fort enjeu. Si vous exploitez vos propres serveurs de messagerie à gros volume ou envoyez des e-mails transactionnels urgents, déclenchez aussi une alerte sur les rejets qui nomment une liste de blocage. Les serveurs destinataires nomment souvent la liste dans le refus, si bien que vos journaux peuvent révéler un signalement avant la prochaine vérification programmée.
- Une vérification manuelle avant les grands moments. Vérifiez par vous-même avant un envoi d'une ampleur inhabituelle, et après tout changement de vos IP, de votre DNS ou de votre ESP.
Les agences ont besoin du même rythme pour les identités de chaque client, et la surveillance des listes noires pour les agences explique comment la mener sur tout un portefeuille de clients.
La surveillance automatisée transforme un signalement, que l'on découvre par hasard, en une alerte que l'on reçoit. Ce seul changement — du « tirer » vers le « pousser » — est tout l'intérêt de la démarche.
Ce que fait une bonne surveillance#
Toutes les surveillances ne se valent pas. Les caractéristiques qui la rendent réellement utile :
- Des alertes dans les deux sens. Vous voulez savoir quand un signalement apparaît — et de nouveau quand il disparaît, pour savoir quand vous pouvez reprendre vos envois en toute sécurité.
- Chaque identité d'envoi, selon un calendrier. Domaines et IP, vérifiés face aux principales listes automatiquement et au moins une fois par jour, pas une recherche manuelle une fois par trimestre.
- « Impossible à vérifier » distingué de « signalé ». Les requêtes échouent : un résolveur dépasse son délai, ou une liste refuse la requête. Une bonne surveillance le présente comme une vérification sans réponse plutôt que comme un signalement, et n'annonce jamais un retrait sur la base d'une requête qui a échoué.
- Un historique des signalements. Un relevé des changements d'état constitue une preuve lorsqu'un client ou un auditeur de délivrabilité demande ce qui s'est passé et quand.
- Un chemin vers l'action. Une alerte qui nomme la liste exacte et renvoie vers ses étapes de retrait vous épargne la recherche frénétique quand chaque heure compte.
Ce qu'un moniteur de listes de blocage ne peut pas voir#
Un moniteur de listes de blocage interroge les listes de blocage DNS publiques, et c'est tout ce qu'il peut voir. Deux types de blocage échappent à son regard :
- Les flux de réputation privés. Proofpoint et Cloudmark filtrent le courrier entrant pour les organisations qui les paient, et ne publient aucune liste DNS qu'un moniteur pourrait interroger. Vous l'apprenez par les rejets qui les nomment, et le guide sur la liste de blocage Proofpoint explique quoi faire.
- Le filtrage des fournisseurs de messagerie. Gmail et Microsoft vous jugent sur leurs propres données. Google Postmaster Tools montre votre taux de spam Gmail, votre statut de conformité et les erreurs de distribution, et Microsoft SNDS montre des données pour les IP que vous contrôlez.
Surveillez-les en parallèle de vos propres journaux de rejets. Les signes d'un signalement montrent à quoi ressemble un blocage dans vos rejets, votre engagement et vos données Postmaster.
Que faire lorsqu'une alerte se déclenche#
La surveillance vous fait gagner du temps ; voici comment l'employer :
- Confirmez-le sur l'outil de recherche de l'opérateur lui-même, comme celui de Spamhaus. Un résultat positif remonté via un résolveur public peut être un code d'erreur plutôt qu'un signalement.
- Transmettez-le à qui détient l'identité : votre ESP pour une IP partagée, le client si vous êtes une agence, votre propre équipe pour un domaine ou une IP dédiée, en impliquant votre ESP ou votre hébergeur pour un signalement sur la SBL de Spamhaus, puisque Spamhaus n'accepte les demandes de retrait de la SBL que du fournisseur responsable de l'IP.
- Suspendez les campagnes de l'identité signalée. Sur une liste très utilisée comme Spamhaus, les e-mails envoyés pendant le signalement sont en grande partie rejetés ou classés en spam chez les destinataires qui l'utilisent, ce qui ne fait qu'aggraver les dégâts.
- Corrigez la cause, puis demandez le retrait. Les causes fréquentes sont des pièges à spam touchés, un pic de plaintes, des rejets durs répétés à partir d'une liste vieillie, ou un compte compromis. Demander le retrait avant d'avoir corrigé la cause ne fait que vous faire re-répertorier : l'ordre compte donc. Le processus de retrait diffère un peu d'un opérateur à l'autre.
- Ne reprenez qu'une fois le signalement levé, en remontant le volume avec vos abonnés les plus engagés d'abord. La réputation se rétablit plus lentement qu'un signalement ne disparaît, et les dégâts d'une liste noire sur la réputation expliquent pourquoi.
Trois façons de mettre en place la surveillance des listes noires#
- Des vérifications manuelles selon un calendrier. Passez chaque IP d'envoi dans le vérificateur de liste noire gratuit, qui interroge dix listes de blocage d'IP publiques. Il ne vérifie que des listes d'IP : si vous saisissez un domaine, il vérifie l'IP vers laquelle ce domaine pointe, pas le domaine lui-même. Vérifiez donc vos domaines, et toute liste dont le vérificateur n'obtient pas de réponse, sur les pages des opérateurs eux-mêmes, comme l'outil de recherche de Spamhaus. Cela ne fonctionne que tant que quelqu'un tient le calendrier.
- Votre propre script. Vous pouvez interroger les listes de blocage DNS depuis votre propre code, mais vous devez alors maintenir vous-même la liste des zones actives et respecter les conditions d'interrogation de chaque liste. Spamhaus, par exemple, refuse les requêtes gratuites qui passent par de grands résolveurs publics.
- Un service de surveillance. Ajoutez chaque identité du tableau ci-dessus, envoyez les alertes vers une boîte ou un canal partagé plutôt qu'à une seule personne, et convenez de qui y donne suite. La surveillance des listes noires de Qualisend revérifie vos domaines et vos IP toutes les 24 heures face aux principales listes de blocage, dont Spamhaus, Barracuda et SpamCop, et vous envoie un e-mail lorsqu'un signalement apparaît et lorsqu'il disparaît.
La prévention l'emporte toujours sur la détection#
La surveillance est le filet de sécurité, pas la stratégie. Les signalements que vous n'avez jamais sont ceux que vous prévenez : vérifiez votre liste pour ne pas écrire à des adresses mortes ou à des pièges à spam, collectez les adresses avec consentement, gardez les plaintes basses, authentifiez vos e-mails et chauffez progressivement toute nouvelle infrastructure. Faites cela, et la surveillance devient une alarme discrète qui sonne rarement — ce qui est exactement ce que vous voulez.
Foire aux questions
01Qu'est-ce que la surveillance des listes noires e-mail ?
C'est la pratique consistant à vérifier vos domaines et adresses IP d'envoi face aux principales listes de blocage DNS selon un calendrier automatisé, au moins une fois par jour, et à être alerté lorsqu'un signalement apparaît ou disparaît. Contrairement à une vérification ponctuelle, elle détecte un signalement à la vérification programmée suivante, plutôt que la prochaine fois que vous pensez à regarder : c'est toute la différence entre perdre une journée de délivrabilité et en perdre plusieurs semaines.
02À quelle fréquence faut-il vérifier les listes noires ?
Au minimum une fois par jour, et automatiquement. Votre intervalle de vérification est votre pire délai de détection : une vérification manuelle mensuelle peut donc laisser un signalement agir pendant des semaines. Si vous exploitez vos propres serveurs de messagerie à gros volume ou envoyez des e-mails transactionnels urgents, déclenchez aussi une alerte sur les rejets qui nomment une liste de blocage. Et vérifiez à la main avant tout envoi d'une ampleur inhabituelle.
03Quelles listes noires dois-je surveiller ?
Priorisez les listes les plus consultées - Spamhaus avant tout, car ses listes sont utilisées par une large part des serveurs de messagerie du monde - plus une poignée d'autres comme Barracuda et SpamCop. Un signalement sur une liste régionale obscure ne touche peut-être presque personne ; un signalement Spamhaus affecte une grande partie de vos destinataires et exige une action urgente.
04Puis-je me retrouver sur liste noire sur une IP partagée sans faute de ma part ?
Oui. Sur une IP partagée, votre réputation est mutualisée avec tous ceux qui envoient depuis cette même adresse : le mauvais comportement d'un voisin peut donc faire répertorier l'adresse entière. Surveillez l'IP pour savoir quand cela arrive, mais prévenez votre ESP du signalement : c'est lui qui détient l'IP et gère le retrait. Votre propre domaine d'envoi et vos domaines de liens à votre marque n'appartiennent qu'à vous, alors surveillez-les en priorité et, à fort volume, envisagez une IP dédiée que vous maîtrisez.
05Pourquoi mon moniteur indique-t-il que je suis signalé alors que Spamhaus dit le contraire ?
C'est souvent une erreur de requête, pas un signalement. Spamhaus ne répond pas aux requêtes gratuites qui passent par de grands résolveurs publics ; il renvoie à la place un code d'erreur, et un outil qui ne reconnaît pas ce code le présente comme un résultat positif. Fiez-vous à l'outil de recherche de Spamhaus lui-même. L'étape 0 de comment sortir d'une liste noire explique comment distinguer les deux. Si la dernière vérification du moniteur date de plusieurs heures, le signalement a peut-être tout simplement été levé depuis.
06La surveillance des listes noires peut-elle détecter un blocage Proofpoint ou Cloudmark ?
Non. Proofpoint et Cloudmark sont des systèmes de réputation privés utilisés par les organisations qui les paient, pas des listes de blocage DNS publiques : un moniteur de listes de blocage n'a donc rien à interroger. Vous l'apprenez généralement par des rejets ou des reports qui nomment Proofpoint ou Cloudmark, puis vous vérifiez l'IP sur l'outil de réputation de Proofpoint lui-même. Le guide sur la liste de blocage Proofpoint explique comment corriger le problème.
On ne peut pas corriger un signalement dont on ignore l'existence. La surveillance des listes noires de Qualisend vérifie vos domaines et vos IP d'envoi face à plus de 40 listes de blocage DNS toutes les 24 heures et vous envoie un e-mail lorsqu'un signalement apparaît et lorsqu'il disparaît. Associez-la à la vérification de listes pour supprimer les adresses mortes et le risque de pièges à spam qui sont à l'origine de la plupart des signalements.