Un sottodominio di invio email è un hostname dedicato (qualcosa come
mail.example.com, news.example.com o e.example.com) che usi per inviare posta
ad alto volume o di marketing al posto del tuo dominio radice. Lo scopo è
l'isolamento: la reputazione che le tue campagne costruiscono o bruciano resta sul
sottodominio, quindi un singolo invio sbagliato non trascina a fondo la posta
aziendale e transazionale che parte da example.com. Questa guida spiega quando un
sottodominio di invio ripaga lo sforzo, come funziona davvero la separazione della
reputazione, come autenticarlo con SPF, DKIM e DMARC e l'unica avvertenza che coglie
tutti di sorpresa: un sottodominio nuovo parte senza alcuna reputazione.
In breve#
Invia tipi diversi di posta da sottodomini diversi e tieni il dominio radice
completamente fuori dagli invii ad alto volume. Una struttura comune prevede un
sottodominio transazionale, uno di marketing e, se lo fai, un sottodominio a parte per
il cold outreach. Ogni sottodominio ha la propria
reputazione del mittente, quindi un picco di
segnalazioni di spam sul flusso di marketing non si porta dietro nello spam i tuoi
reset della password e le ricevute. Per SPF e DKIM l'autenticazione è per singolo
hostname, ma può essere governata centralmente tramite il tag sp= di DMARC. Il
compromesso: ogni nuovo sottodominio deve fare il
warm-up prima di poter inviare grandi volumi,
perché per un provider di posta è uno sconosciuto.
Perché usare un sottodominio di invio email dedicato#
Il motivo per usare un sottodominio di invio si riduce al raggio d'impatto. I provider di
posta costruiscono un profilo di reputazione per il dominio nel tuo indirizzo "From"
visibile, e quel profilo è uno dei fattori che pesano di più sul fatto che i tuoi messaggi finiscano nella posta in arrivo o nello spam. Se tutto ciò che invii (ricevute
transazionali, outreach commerciale e una newsletter da 200.000 destinatari) parte da
example.com, quei flussi condividono un'unica reputazione. Il tasso di segnalazioni
della newsletter, i bounce della campagna a freddo e l'engagement quasi perfetto delle
ricevute si fondono in un solo punteggio.
Questa fusione va bene finché non smette di andare bene. Nel momento in cui un flusso
si comporta male (una lista che non hai pulito, un invio a tappeto di riattivazione
verso contatti inattivi, una campagna compromessa), il danno ricade su ogni messaggio
di quel dominio. I tuoi clienti smettono di ricevere le conferme d'ordine perché il
team marketing ha scritto a una lista datata. Isolare la posta a rischio e ad alto
volume su un proprio sottodominio contiene le conseguenze: se news.example.com subisce
throttling, example.com e il tuo flusso transazionale continuano a scorrere.
La protezione funziona in entrambe le direzioni. La posta aziendale dal dominio radice (risposte individuali, fatture, contratti) ha volumi bassi e gode di grande fiducia, e non vuoi che un passo falso del marketing la metta a rischio. Allo stesso modo, non vuoi che i tuoi invii ad alto volume vengano giudicati in base a un dominio radice che non ha alcuno storico di questo tipo. Separare i flussi permette a ciascuno di costruire la reputazione adatta a come viene usato davvero.
Come funziona davvero la separazione della reputazione#
I provider valutano la reputazione su più livelli: l'IP di invio, il dominio di firma/invio
e il più ampio dominio organizzativo. Un sottodominio ti dà un'identità distinta
di dominio di invio, quindi news.example.com accumula il proprio storico di
volumi, engagement, segnalazioni e contatti con spam trap, in gran parte separato da
example.com.
"In gran parte" è l'espressione onesta. Un sottodominio non è un'identità a tenuta stagna. I provider continuano ad associare in qualche misura un sottodominio al suo dominio padre: un dominio radice con una reputazione davvero tossica non viene salvato del tutto creando un sottodominio nuovo, ed è una scelta voluta, per impedire agli spammer di generare all'infinito hostname dall'aria pulita sotto un dominio bruciato. Ciò che un sottodominio ti dà davvero in modo affidabile è una superficie di reputazione separata per i flussi che si comportano bene e che altrimenti verrebbero trascinati giù da uno più rumoroso sotto lo stesso tetto. Consideralo un ottimo isolante, non un firewall.
Poiché la reputazione è ancorata al dominio "From" che i destinatari vedono, il
sottodominio isola la reputazione solo se invii davvero da lì: l'indirizzo From:
visibile deve essere something@news.example.com, non something@example.com con il
sottodominio nascosto nel Return-Path. Se il dominio From è ancora quello radice, è
ancora il dominio radice a guadagnarsi la reputazione.
Una struttura di sottodomini che regge la crescita#
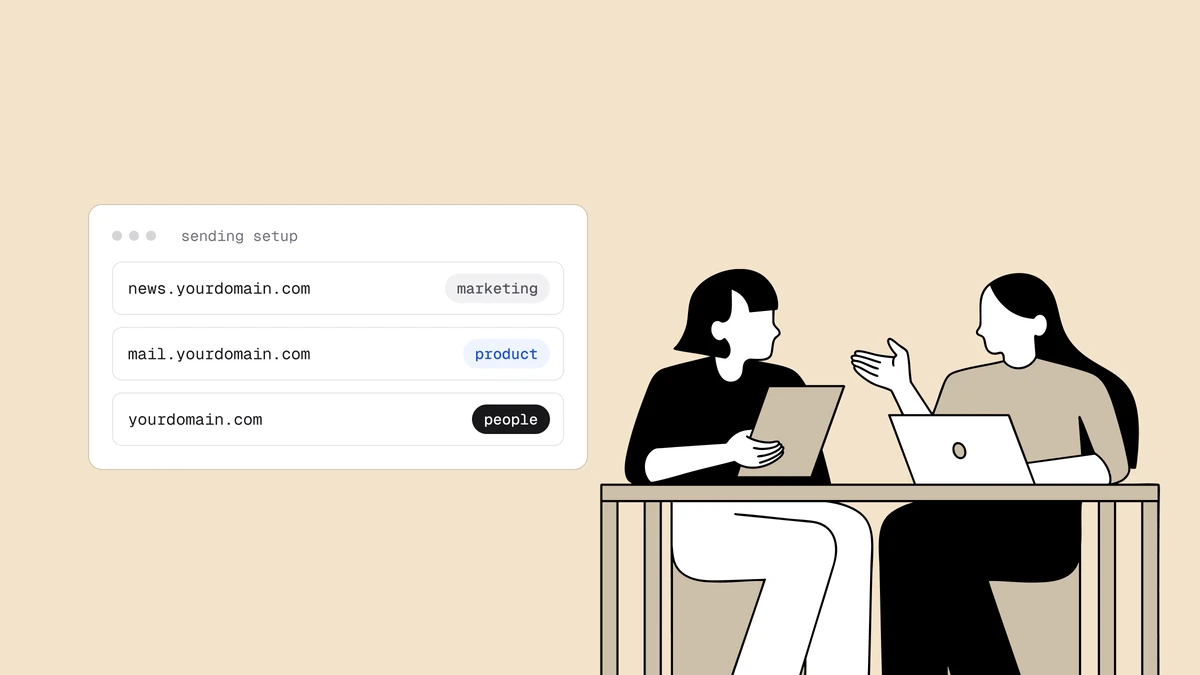
Non esiste un unico schema corretto, ma il modello che dura è separare per tipo di posta, perché tipi diversi hanno profili di rischio e di engagement radicalmente diversi:
- Transazionale (
t.example.como simili): ricevute, reset della password, avvisi di spedizione. Parte da un'azione dell'utente, viene aperta quasi sempre e non riceve quasi mai segnalazioni. Questo flusso merita una propria reputazione immacolata e non dovrebbe mai condividere un sottodominio con il marketing. - Marketing (
news.example.com,mail.example.com): newsletter, promozioni, annunci di prodotto. Volumi più alti, engagement più basso e variabile, qualche segnalazione occasionale. È il flusso che più vale la pena isolare. - Cold outreach (un sottodominio separato o, meglio, un dominio del tutto separato): di gran lunga la categoria più rischiosa. La posta a freddo attira segnalazioni e contatti con spam trap, e molti mittenti la tengono deliberatamente lontana dal loro dominio di marca principale, così che una reputazione di outreach bruciata non possa toccare la posta da cui dipende la loro attività.
La regola importante è che transazionale e marketing non condividano mai una reputazione. Se non fai nient'altro, separa questi due. Tenere ogni flusso sul proprio sottodominio rende anche molto più facile la diagnosi: quando il posizionamento cala, il tuo monitoraggio indica un solo hostname invece di costringerti a capire quale di diversi flussi mescolati l'abbia causato. Si abbina naturalmente al tenere pulita ogni lista (vedi come pulire una lista email), poiché l'isolamento limita i danni, ma è l'igiene a prevenirli.
Autenticare un sottodominio di invio#
Ogni sottodominio di invio ha bisogno dell'intera dotazione di autenticazione (SPF, DKIM e DMARC), proprio come un dominio radice. Il tranello è che questi record si comportano in modo diverso quanto a ereditarietà. Per i concetti alla base di ciascun record, leggi SPF, DKIM e DMARC spiegati; di seguito vedi come si applicano nello specifico ai sottodomini.
SPF non si eredita. Un sottodominio non usa il record SPF del dominio padre. Se
example.com pubblica un record SPF e mail.example.com non ne pubblica nessuno, il
sottodominio non ha alcuna policy SPF: il record del dominio padre non si applica.
Devi pubblicare sul sottodominio un record TXT SPF separato che elenchi il servizio che
invia la sua posta:
mail.example.com. TXT "v=spf1 include:sendgrid.net ~all"
DKIM si pubblica sotto il sottodominio. La tua piattaforma di invio ti fornisce un
selettore e la chiave pubblica si trova su quel selettore sotto l'hostname di invio.
Per la posta da mail.example.com il record DKIM si trova, ad esempio, su:
s1._domainkey.mail.example.com. TXT "v=DKIM1; k=rsa; p=MIGfMA0G..."
Firma con d=mail.example.com, così il dominio di firma corrisponde al dominio From e il
messaggio resta allineato per DKIM.
Aggiungi ogni sottodominio di invio come dominio a sé nel monitoraggio check-up del dominio, dato che SPF e DKIM di ciascuno vengono controllati separatamente.
DMARC può essere ereditato, ed è questa la parte utile. Quando un server ricevente
controlla DMARC per la posta da mail.example.com, cerca prima un record su
_dmarc.mail.example.com. Se non esiste, ripiega sul record del dominio organizzativo su
_dmarc.example.com e applica la policy per i sottodomini del tag sp= se presente,
altrimenti la policy principale p=. Quindi un singolo record sul dominio organizzativo
può governare tutti i sottodomini insieme:
_dmarc.example.com. TXT "v=DMARC1; p=reject; sp=reject; rua=mailto:dmarc@example.com"
Qui p=reject copre example.com stesso e sp=reject copre ogni sottodominio privo di
un proprio record. Se vuoi che un sottodominio abbia una policy diversa (ad esempio
tenere un sottodominio di invio appena lanciato su p=none per il monitoraggio mentre il
dominio radice resta su reject), pubblica su quel sottodominio un record DMARC dedicato,
che ha la precedenza sull'sp= ereditato:
_dmarc.mail.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Un'ultima precisazione sull'allineamento. L'allineamento relaxed (l'impostazione predefinita di
DMARC) tratta un sottodominio e il suo dominio padre come lo stesso dominio organizzativo,
quindi una firma DKIM con d=mail.example.com si allinea comunque con un From: di
example.com. Ma visto che il motivo stesso del sottodominio è inviare come sottodominio,
tieni dominio From, d= DKIM e Return-Path tutti sullo stesso hostname: così sei allineato
sia con le regole relaxed sia con quelle strict, e la reputazione finisce esattamente dove
vuoi. Se non sei ancora passato all'applicazione della policy DMARC,
configura DMARC prima a livello di dominio organizzativo e
lascia che sp= estenda la policy ai tuoi nuovi sottodomini di invio.
L'avvertenza sul warm-up che nessuno può saltare#
Un sottodominio di invio nuovo di zecca ha zero storico di invio, quindi non ha alcuna reputazione, e per un provider di posta non avere reputazione è più vicino ad averla cattiva che ad averla buona. Se il primo giorno punti una grande campagna su un sottodominio freddo, vai incontro a throttling, al dirottamento nella cartella spam o a blocchi veri e propri, proprio perché un'ondata improvvisa da un hostname sconosciuto è l'aspetto tipico di un'operazione di spam.
Per questo un nuovo sottodominio deve fare il warm-up: parti con un volume giornaliero basso verso i destinatari più coinvolti e attivi di recente, poi aumenta gradualmente nell'arco di diverse settimane, man mano che il sottodominio si guadagna uno storico positivo. Inviare a chi apre e fa clic insegna ai provider che il sottodominio è affidabile; inviare a una lista datata insegna loro il contrario, e su un sottodominio nuovo non c'è alcun credito accumulato ad assorbire l'errore. È anche il motivo per cui una migrazione di sottodominio va pianificata prima che serva: spostare tutto il volume su un nuovo sottodominio dall'oggi al domani ti toglie il tempo per il warm-up e può affossare il posizionamento per settimane.
Il costo del warm-up è reale, ma è un investimento una tantum, ed è esattamente il motivo per cui l'isolamento ne vale la pena: una volta che ogni sottodominio ha la propria reputazione consolidata, i problemi di uno non toccano gli altri. Se stai valutando il passaggio a un sottodominio nell'ambito di un intervento più ampio sul posizionamento, la guida alla deliverability delle email spiega che posto ha tra le altre leve, e i requisiti per i mittenti di Google e Yahoo indicano le soglie di autenticazione e di tasso di segnalazioni che ogni hostname di invio deve ormai rispettare.
Domande frequenti
01Devo inviare le email di marketing da un sottodominio o dal mio dominio principale?
Da un sottodominio, in quasi tutti i casi. Inviare marketing ad alto volume dal dominio radice significa che una campagna sbagliata (una lista datata, un picco di segnalazioni) danneggia anche la reputazione della posta transazionale e aziendale, perché condividono lo stesso dominio "From". Un sottodominio dedicato come news.example.com isola quel rischio, così un passo falso del marketing non può mandare nello spam ricevute e reset della password. L'unico costo è fare il warm-up del sottodominio prima di inviare grandi volumi.
02I sottodomini ereditano SPF e DKIM dal dominio radice?
No. SPF e DKIM non si ereditano: un sottodominio senza record SPF non ha alcuna policy SPF, qualunque cosa pubblichi il dominio padre, e le chiavi DKIM vanno pubblicate sotto l'hostname di invio (ad esempio selector._domainkey.mail.example.com). DMARC è l'eccezione: se un sottodominio non ha un proprio record _dmarc, i server riceventi applicano la policy del dominio organizzativo, usando il tag sp= (policy per i sottodomini) se è impostato.
03Cos'è il tag sp di DMARC e quando devo usarlo?
Il tag sp= nel record DMARC del dominio organizzativo imposta la policy per i sottodomini che non pubblicano un proprio record DMARC. Ad esempio, v=DMARC1; p=reject; sp=reject applica reject sia al dominio radice sia a tutti i suoi sottodomini con un solo record. Usalo per estendere automaticamente una policy rigorosa a ogni sottodominio di invio, e pubblica un record _dmarc dedicato su un singolo sottodominio solo quando deve avere una policy diversa, ad esempio per tenere un sottodominio appena lanciato su p=none durante il warm-up.
04Un nuovo sottodominio di invio ha bisogno del warm-up?
Sì. Un nuovo sottodominio non ha storico di invio, e per un provider di posta quella pagina bianca suscita sospetto, non fiducia. Inviare subito grandi volumi espone al throttling o al rischio di finire nello spam. Fai il warm-up partendo da volumi bassi verso i destinatari più coinvolti e aumentando gradualmente nell'arco di diverse settimane, così il sottodominio si costruisce una reputazione positiva prima di reggere tutto il tuo carico di invio.
Un sottodominio di invio contiene i danni di un invio sbagliato, ma non può cancellare l'invio sbagliato in sé: quello dipende comunque da chi c'è nella tua lista. Passa la lista nella verifica email gratuita per togliere indirizzi inesistenti, errori di battitura e spam trap prima che arrivino a qualsiasi sottodominio, così la reputazione che ciascuno costruisce è pulita fin dalla prima campagna.