Una lista di outreach a freddo vale quanto gli indirizzi che contiene, e la maggior parte delle liste di prospect è piena di indirizzi di cui nessuno ha mai confermato l'esistenza. Estratti da un sito web, comprati in blocco o ipotizzati dallo schema nome.cognome, arrivano senza verifica, e ogni indirizzo non valido a cui scrivi è un hard bounce su un dominio che non ha reputazione da sprecare. La verifica email per le cold email è il passaggio che separa gli indirizzi che arriveranno a destinazione da quelli che rimbalzeranno, prima di inviare e non dopo che il danno è fatto. La verifica email controlla ogni indirizzo presso il provider di posta e ti dice se è reale, così puoi eliminare prima quelli morti. Questa guida spiega come verificare in blocco una lista di prospect, come gestire gli indirizzi catch-all e generici che dominano il B2B e in che modo tenere bassi i bounce protegge la deliverability su cui poggia tutta la tua campagna.
In breve#
Verifica in blocco l'intera lista di prospect prima del primo invio. Le liste a freddo (estratte con lo scraping, comprate o ipotizzate in base a uno schema) hanno la quota più alta di indirizzi non validi a cui ti capiterà mai di scrivere, e inviare a queste liste fa impennare i bounce, che distruggono la reputazione di un dominio giovane e mandano nello spam il resto del tuo outreach. Carica il CSV, sottoponi ogni indirizzo alla verifica e agisci in base al risultato: sopprimi i non recapitabili, sposta i catch-all in una corsia a parte con invii a velocità limitata e decidi campagna per campagna cosa fare con gli indirizzi generici come info@ e sales@. La verifica mantiene il tasso di bounce abbastanza basso da restare nella posta in arrivo: non sostituisce il consenso né il rispetto della legge nei paesi in cui invii.
Perché una lista a freddo è la più sporca a cui scriverai#
Qualsiasi altro tipo di mittente costruisce una lista di persone che hanno scelto di farne parte e hanno scritto bene il proprio indirizzo perché volevano ciò che sarebbe arrivato dopo. Una lista a freddo non ha nulla di tutto questo. Gli indirizzi provengono da fonti che non hanno mai confermato niente:
- Gli indirizzi estratti con lo scraping vengono prelevati da siti web e directory con strumenti che raccolgono tutto ciò che somiglia a un'email. Molti sono obsoleti, sbagliati o appartengono a caselle chiuse da anni.
- Le liste comprate o noleggiate vengono vendute un tanto al migliaio senza alcuna garanzia che gli indirizzi siano attivi, e quelli buoni sono sfiancati dagli invii di tutti gli altri che hanno comprato lo stesso file.
- Gli indirizzi ipotizzati in base a uno schema sono i peggiori. Uno strumento compone
jane.doe@company.comperché è il formato comune, ma se quell'azienda usajdoe@ojane@, l'ipotesi è un indirizzo morto che rimbalza al primo contatto.
Il risultato è una lista in cui una quota significativa di righe non porta da nessuna parte. Invia a freddo a questa lista e ognuna di quelle righe è un hard bounce immediato e, a differenza di un brand affermato, non hai una riserva di buona storia di invio che li assorba. Questa guida si concentra sul passaggio che viene prima; la deliverability delle cold email copre il resto: domini separati, autenticazione e warm-up.
Come la verifica email per le cold email protegge il tuo dominio di invio#
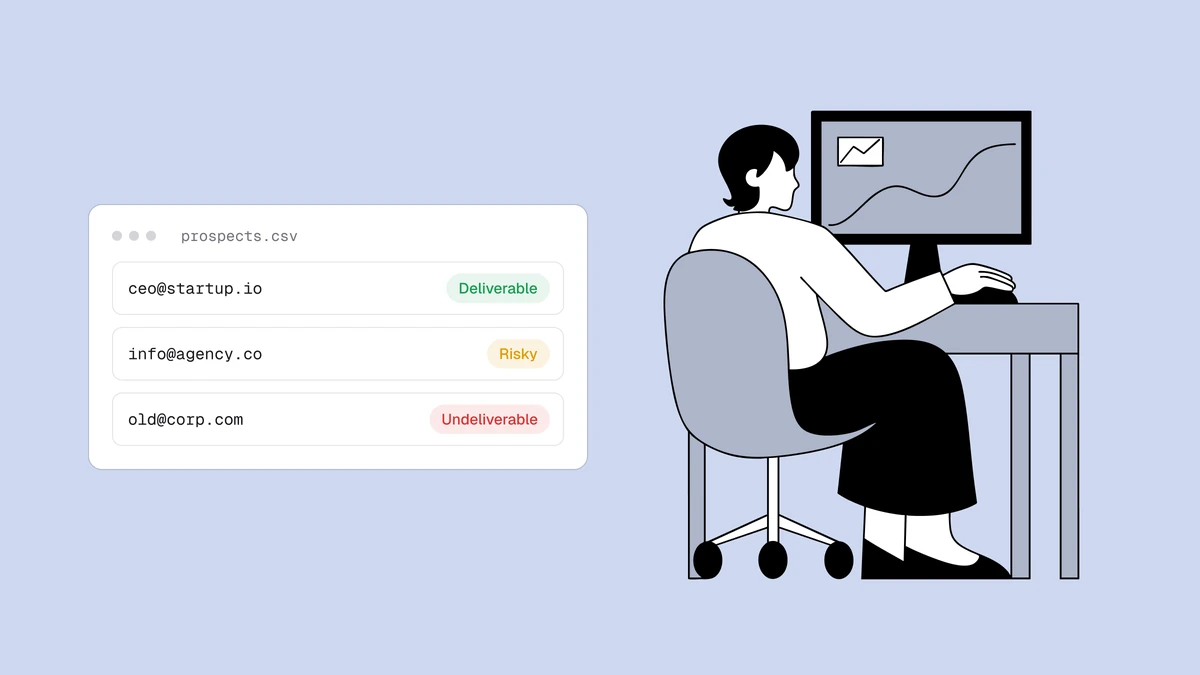
La verifica avviene prima di inviare qualsiasi cosa: controlli gli indirizzi a cui altrimenti scriveresti alla cieca. Il processo classifica ogni indirizzo con uno stato chiaro (recapitabile, a rischio, non recapitabile o sconosciuto) e aggiunge un motivo, un punteggio di affidabilità da 0 a 100 e indicatori aggiuntivi per gli indirizzi usa e getta, generici, di posta gratuita e catch-all. Così una lista di ipotesi diventa qualcosa su cui puoi agire riga per riga.
| Risultato | Cosa significa su una lista a freddo | La mossa per le cold email |
|---|---|---|
| Recapitabile | La casella è confermata: esiste e accetta posta | Includilo nell'invio principale |
| A rischio (catch-all) | Il dominio accetta tutto, quindi non si può confermare la singola casella | Mettilo in un segmento a parte; invia in piccoli lotti a velocità limitata |
| Non recapitabile | L'indirizzo non esiste o il dominio non accetta posta | Sopprimilo del tutto: non inviare mai |
| Sconosciuto | Il server di posta non ha dato una risposta definitiva al momento del controllo | Tienilo da parte o ricontrollalo; niente invii a tappeto |
Per chi invia a freddo, i non recapitabili sono quelli che contano di più. Sopprimerli prima dell'invio fa la differenza tra un tasso di bounce che i provider leggono come normale e uno che fa rallentare o bloccare un dominio nuovo. Con una campagna a freddo non puoi guadagnarti la posta in arrivo, ma puoi evitare il modo più rapido in assoluto di perderla.
Verifica in blocco il CSV dei prospect#
Per l'outreach a freddo il flusso è quasi sempre lo stesso: hai messo insieme una lista di prospect e la vuoi pulita prima che si avvicini al tuo strumento di invio. È un lavoro da fare in blocco. Esporta la lista in un CSV e sottoponi l'intero file alla verifica in blocco in un colpo solo: carica o incolla la lista, segui l'avanzamento in tempo reale e scarica un CSV pulito con stato, motivo, punteggio e indicatori aggiuntivi su ogni riga.
Da lì in poi è il classico ciclo esporta-verifica-agisci: escludi i non recapitabili, sposta i catch-all in un segmento a parte e fai degli indirizzi confermati come recapitabili la tua lista di invio principale. I duplicati all'interno di una lista vengono contati una sola volta, quindi un file di prospect unito e riunito più volte non ti fa pagare due volte lo stesso indirizzo. Fallo ogni volta che costruisci una lista, non una volta sola: un file estratto tre mesi fa da allora si è deteriorato, e verificarlo di nuovo subito prima di una campagna intercetta gli indirizzi che nel frattempo sono morti.
Alcuni team di outbound verificano di continuo anziché a lotti, controllando ogni indirizzo mentre entra nella pipeline. A questo serve l'API di verifica in tempo reale: una singola chiamata restituisce lo stesso stato e gli stessi indicatori, con chiavi ad ambito limitato che permettono a uno strumento di sequencing o di arricchimento di verificare ogni lead appena viene aggiunto. In blocco per la lista che hai, in tempo reale per i lead che continuano ad arrivare.
Domini catch-all: decidi campagna per campagna#
Una quota consistente degli indirizzi B2B si trova su domini catch-all, cioè domini configurati per accettare la posta per ogni indirizzo possibile invece di rifiutare quelli che non esistono. Per questo è impossibile confermare la casella dall'esterno: il server dice "sì" a jane.doe@, xyz123@ e a qualsiasi altra cosa, quindi la verifica non può distinguere una casella reale da un errore di battitura. Questi indirizzi non risultano recapitabili, ma a rischio e, su una lista B2B a freddo, sono un segmento consistente, non un caso limite.
L'errore è trattare i catch-all come sicuri o come spazzatura. Non sono né l'una né l'altra cosa. Molti prospect legittimi stanno dietro domini catch-all, quindi eliminarli tutti significa buttare via persone reali; ma inviare loro a tappeto insieme agli indirizzi confermati fa salire il rischio di bounce. La scelta giusta si fa campagna per campagna. Con una lista di alto valore e molto mirata potresti inviare ai catch-all un piccolo lotto a velocità limitata, leggendo il feedback sui bounce prima di allargare; con una lista ampia e meno affidabile potresti tenerli del tutto da parte. In ogni caso, tienili in un segmento a parte, così gli indirizzi non confermabili non contaminano mai la deliverability di quelli che hai confermato.
Gli indirizzi generici sono ovunque su una lista B2B#
L'altro tipo di indirizzo che domina le liste a freddo è l'indirizzo generico: caselle condivise come info@, sales@ o contact@ che non sono legate a una persona. Sulle liste consumer sono rari; su quelle di prospect B2B sono una costante, perché gli strumenti di scraping trovano la casella pubblica di un'azienda molto prima di un decisore con nome e cognome. La verifica li segnala con l'indicatore aggiuntivo role.
Se tenerli o no dipende dal tuo obiettivo. Un indirizzo generico si presta poco a un outreach personalizzato uno a uno: non appartiene a una singola persona e un "Ciao Jane" a info@ sembra esattamente l'invio automatico che è. Per alcune strategie di outbound, però, una casella generica è un primo contatto ragionevole. L'analisi degli indirizzi generici, usa e getta e gratuiti spiega quando inviare e quando sopprimere per ciascun tipo; gli indicatori aggiuntivi ti permettono di decidere con criterio invece di scoprire a campagna in corso che metà dei tuoi "prospect" erano caselle condivise.
Sono i bounce bassi a proteggere la deliverability#
La verifica conta molto di più per le cold email che per la posta con opt-in perché un giovane dominio a freddo non ha una storia di invio positiva da contrapporre a un segnale negativo, quindi il segnale negativo più forte, l'hard bounce, ha tutto il peso. Quando scrivi a indirizzi non validi dici ai provider di posta che ti osservano che stai inviando a una lista non verificata, che è il comportamento tipico di uno spammer. Porta il tuo tasso di bounce oltre la soglia che i provider considerano un campanello d'allarme e inizieranno a rallentare o a rifiutare in massa la tua posta, quindi gli indirizzi buoni pagano per quelli morti. Questa erosione della reputazione del mittente è lenta da recuperare ed è una parte importante del perché le cold email finiscono nello spam. La verifica la affronta alla radice: elimina i non recapitabili prima di inviare e il picco di bounce non si verifica, così la reputazione del tuo dominio resta intatta per gli indirizzi che vale la pena raggiungere.
La verifica non è consenso#
Una cosa che la verifica non fa è rendere legittimo un invio. Confermare che un indirizzo esiste ti dice che la casella è reale, ma non dice nulla sul fatto che quella persona abbia accettato di ricevere tue notizie e non ti esonera dalle regole che disciplinano la posta in uscita. Queste regole variano da una regione all'altra: negli Stati Uniti il CAN-SPAM permette l'email commerciale non richiesta, ma impone intestazioni veritiere, una disiscrizione funzionante e un indirizzo fisico valido; l'UE e altre giurisdizioni alzano l'asticella, spesso richiedendo prima una base giuridica. Ovunque invii, rispetta subito le richieste di disiscrizione: oltre ai rischi legali, le segnalazioni di spam sono uno dei modi più rapidi per affondare la deliverability a freddo. Queste sono informazioni generali, non una consulenza legale: verifica le regole della tua giurisdizione.
Domande frequenti
01Devo verificare una lista di cold email prima di inviare?
Sì: per chi invia a freddo è il passaggio più efficace. Le liste a freddo si costruiscono con lo scraping, comprando indirizzi o ipotizzandoli in base a uno schema, quindi contengono molti più indirizzi morti di qualsiasi lista con opt-in. Scrivere a questi indirizzi senza verificarli genera un'ondata di hard bounce e, su un giovane dominio di outreach senza storia di invio, questo ti costa rallentamenti o un inserimento in blacklist. Verificare prima ti permette di sopprimere i non recapitabili e di tenere il tasso di bounce nell'intervallo che i provider di posta leggono come normale.
02Come verifico in blocco una lista di prospect?
Esporta la lista di prospect in un CSV e sottoponi l'intero file alla verifica in blocco in un colpo solo: carica o incolla la lista, segui l'avanzamento in tempo reale e scarica un CSV pulito con stato, motivo, punteggio da 0 a 100 e indicatori aggiuntivi su ogni riga. Poi escludi i non recapitabili, metti i catch-all in un segmento a parte e invia agli indirizzi confermati come recapitabili. I duplicati vengono contati una sola volta e verificare di nuovo subito prima di una campagna intercetta gli indirizzi che si sono deteriorati da quando hai costruito la lista.
03Come devo gestire gli indirizzi catch-all su una lista B2B a freddo?
Decidi campagna per campagna, senza trattarli come sicuri o come spazzatura. I domini catch-all accettano la posta per ogni indirizzo, quindi non si può confermare la singola casella: il risultato è a rischio e, sulle liste B2B, questo è un segmento consistente. Molti sono prospect legittimi, quindi eliminarli tutti significa sprecare lead reali, ma inviare a loro insieme agli indirizzi confermati fa salire il rischio di bounce. Tieni i catch-all in un segmento a parte e invia in piccoli lotti a velocità limitata mentre leggi il feedback sui bounce, oppure tienili del tutto da parte su una lista meno affidabile.
04Verificare una lista a freddo rende legale l'invio?
No. La verifica conferma che un indirizzo è reale e raggiungibile, ma non dice nulla sul consenso del destinatario e non ti esonera dalle leggi che disciplinano l'email in uscita. Queste regole variano da una regione all'altra: negli Stati Uniti il CAN-SPAM consente la posta commerciale non richiesta con una disiscrizione e intestazioni veritiere, mentre l'UE e altre giurisdizioni in genere richiedono prima una base giuridica. La verifica protegge la tua deliverability riducendo i bounce; il consenso e la conformità legale sono responsabilità separate di cui devi comunque farti carico.
Prima che parta la tua prossima campagna, pulisci la lista: fai un controllo veloce con la verifica email gratuita per vedere lo stato e gli indicatori di qualsiasi indirizzo, poi prendi i crediti nella pagina dei prezzi per verificare in blocco l'intero file di prospect, così gli indirizzi morti vengono soppressi e il tuo dominio di outreach mantiene la reputazione da cui dipende la tua campagna.