In breve#
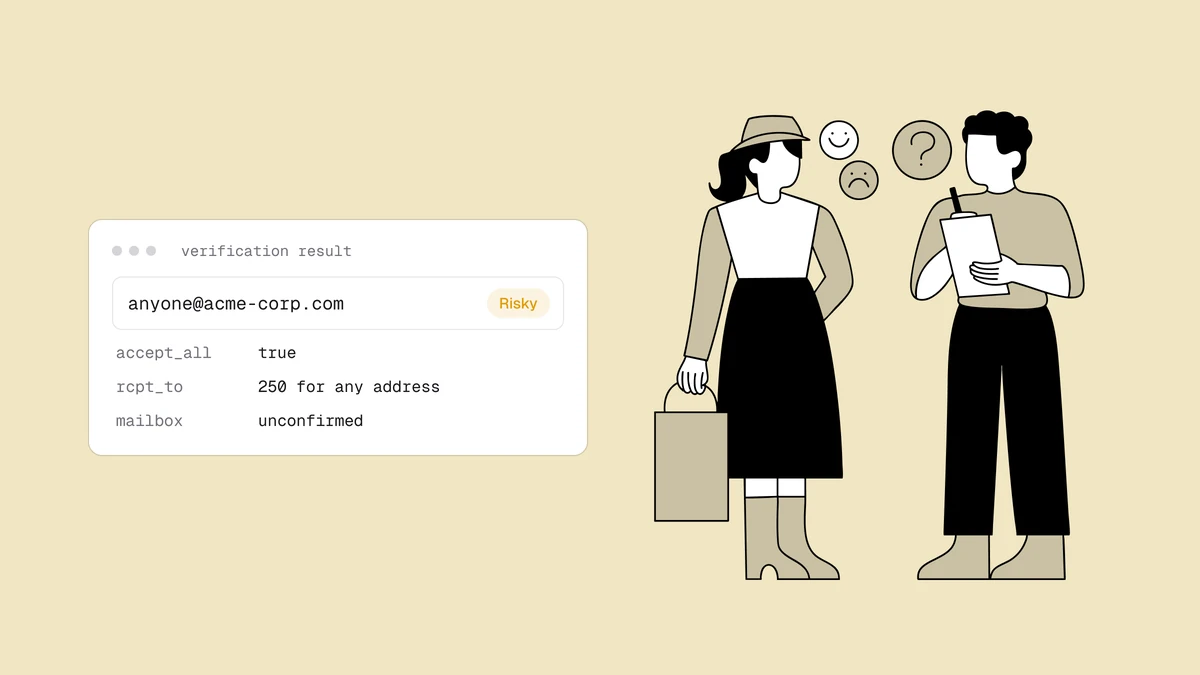
Un dominio catch-all (detto anche dominio accept-all) è configurato per accettare
posta per qualsiasi indirizzo di quel dominio, che esista o no. Quando uno
strumento di verifica chiede al server di posta se una specifica casella esiste,
un server catch-all risponde sì a tutto, quindi la risposta non contiene alcuna
informazione. L'indirizzo potrebbe benissimo essere recapitabile, ma nessuno
strumento può confermarlo senza inviare davvero un'email. Qualisend segnala
questi indirizzi come a rischio con il motivo low_deliverability e un
indicatore catch-all, mai come "valido".
Quest'ultima frase riassume l'intera posizione editoriale di questa guida: una casella dietro un dominio catch-all è non confermabile, e qualsiasi prodotto o articolo che ti dica il contrario sta scegliendo un'etichetta lusinghiera per la stessa incertezza.
Come funziona davvero il rilevamento dei catch-all#
Il rilevamento dei catch-all è la fase 7 della pipeline di verifica, un controllo a livello di dominio, e la tecnica è di una semplicità disarmante. Oltre all'indirizzo che hai chiesto di verificare, lo strumento testa una casella volutamente senza senso sullo stesso dominio: una stringa di caratteri che nessuno registrerebbe mai. Se il server accetta anche quella, il dominio accetta tutto, e nessuna risposta di quel server sulle singole caselle è affidabile.
Ecco la parte rilevante della conversazione SMTP con un dominio normale, in cui il server controlla davvero quali caselle esistono:
> RCPT TO:<jane@example.com>
< 250 2.1.5 OK
> RCPT TO:<x9f2kq77c@example.com>
< 550 5.1.1 The email account that you tried to reach does not exist
Il 550 per l'indirizzo senza senso è ciò che rende significativo il 250 per
jane@: questo server rifiuta le caselle sconosciute, quindi un'accettazione è
una risposta reale.
Ora lo stesso test su un dominio catch-all:
> RCPT TO:<jane@example.com>
< 250 2.1.5 OK
> RCPT TO:<x9f2kq77c@example.com>
< 250 2.1.5 OK
Entrambi restituiscono 250. Il server ha detto sì a un indirizzo che non può
esistere, quindi il suo sì per jane@ non dimostra nulla. jane@example.com
potrebbe essere una casella reale e attiva, oppure un errore di battitura che
rimbalzerà nel momento in cui le invierai una campagna. Dall'esterno, al momento
della verifica, i due casi sono indistinguibili.
Perché il rilevamento stesso può essere inconcludente#
In pratica il quadro è più confuso di due trascrizioni pulite. I server di posta
sono apertamente ostili verso gli estranei che fanno domande: applicano il
greylisting ai mittenti sconosciuti con rinvii
temporanei 4xx, limitano i test ripetuti dallo stesso IP, rispondono lentamente
di proposito (tarpitting) o chiudono la connessione a metà conversazione. I gateway
di filtraggio aziendali aggiungono il proprio comportamento: molti accettano tutto
al livello SMTP e valutano il destinatario solo dopo, il che li fa sembrare
catch-all dall'esterno, indipendentemente da ciò che direbbero le caselle che
proteggono.
Ne derivano due conseguenze. Primo, lo stesso indirizzo può produrre esiti diversi
in giorni diversi, perché è cambiato l'umore del server, non la casella. Secondo,
uno strumento di verifica onesto ha bisogno di un esito unknown (con motivi come
timeout o unavailable_smtp) per le conversazioni che non sono mai arrivate a
una risposta conclusiva, e dovrebbe trattare l'esito sconosciuto come "riprova più
tardi" invece di archiviarlo in silenzio come valido o non valido. Uno strumento
che non dice mai "sconosciuto" non è più preciso: è meno onesto riguardo alla
stessa realtà della rete.
Perché gli strumenti di verifica non concordano sui catch-all#
Passa la stessa lista B2B in diversi strumenti di verifica e vedrai il silenzioso disaccordo del settore: uno strumento segna un indirizzo come "valido", un altro lo chiama catch-all, un terzo gli assegna un punteggio opaco di 87 senza alcuna spiegazione. Stanno tutti osservando lo stesso comportamento SMTP. Ciò che cambia è quanto ciascuno è disposto ad affermare al riguardo.
Il problema degli incentivi è semplice: "valido" vende meglio di "non possiamo saperlo". Uno strumento che segnala il 95% della tua lista come recapitabile sembra più accurato di uno che ne segnala il 70% recapitabile e il 25% a rischio, finché la campagna non parte e arrivano i bounce. Alcuni fornitori ci marciano con promesse di "risoluzione dei catch-all" o con punteggi di affidabilità calcolati dall'IA che arrotondano in silenzio gli indirizzi non confermabili a "inviabili".
Test di terze parti hanno documentato direttamente questo tipo di errore. In un confronto pratico del 2026 che ha eseguito 127.000 verifiche su liste B2B, tre dei sette strumenti testati hanno segnato come "validi" tra 15 e 42 indirizzi catch-all noti, indirizzi che i tester avevano inserito apposta come non confermabili. Un'avvertenza che applicheremmo a qualsiasi fonte del genere, comprese quelle che ci lusingano: i test comparativi sono di solito pubblicati da aziende che hanno qualcosa da vendere (quello citato viene da un fornitore di software per l'automazione delle vendite), quindi leggili per le tabelle grezze per categoria e per la metodologia, non per le classifiche.
Il gioco delle tre carte dei punteggi#
Diffida del punteggio di affidabilità opaco. Un semplice "87/100" su un indirizzo catch-all sembra precisione, ma risponde a una domanda che nessuno ha fatto. La domanda che conta (questa casella esiste?) ha una risposta nota per un dominio catch-all: non confermabile. Racchiuderla in un numero a due cifre non aggiunge informazioni; nasconde la natura del problema. Un punteggio è utile solo quando puoi vedere cosa lo ha prodotto, ed è per questo che ogni esito di Qualisend mostra i dati da cui nasce: lo stato, il codice motivo, gli indicatori aggiuntivi, il provider MX del dominio e cosa ha restituito davvero la conversazione SMTP. Prove che puoi leggere battono un numero di cui devi fidarti.
La posizione di Qualisend è quella noiosa: un indirizzo catch-all viene segnalato
come a rischio con motivo low_deliverability, l'indicatore catch-all attivo
e un punteggio di affidabilità intermedio, mai arrotondato a recapitabile. Ogni
esito arriva con le sue prove (il provider MX del dominio e il dettaglio del test),
così puoi vedere perché l'esito è quello che è invece di fidarti di un numero e
basta. Puoi confrontare come gestiamo i catch-all noi e gli altri fornitori nelle
nostre pagine di confronto, per esempio
Qualisend vs ZeroBounce e
Qualisend vs NeverBounce.
Il comportamento dei concorrenti citato nelle nostre pagine di confronto è stato verificato l'ultima volta a luglio 2026.
Se stai valutando strumenti di verifica, tre domande sgombrano subito il campo dal marketing:
- Cosa segnalate esattamente per un dominio catch-all? Se la risposta è "valido" o un punteggio senza spiegazioni, ora sai come lo strumento gestisce l'incertezza anche in tutto il resto.
- Posso vedere le prove per ogni indirizzo? Record MX, provider e risposta SMTP sono fatti verificabili; un esito senza di essi è un'opinione.
- Restituite mai "sconosciuto"? Un fornitore che dichiara una risposta conclusiva per ogni indirizzo a ogni esecuzione sta descrivendo una rete che non esiste.
Quanto sono diffusi i domini catch-all?#
Il dato pubblico con la fonte più chiara viene dai
dati aggregati di ZeroBounce:
oltre il 9% dei circa 11 miliardi di indirizzi elaborati nel 2025 è risultato
catch-all, e l'azienda osserva che le liste B2B con molti indirizzi di grandi
aziende arrivano spesso al 30% o più. Altri fornitori pubblicano cifre ancora più
alte, tra il 40 e il 60% degli indirizzi B2B, di solito senza citare una fonte dei
dati, quindi tratta qualsiasi dato di diffusione non attribuito come marketing. La
sintesi onesta: circa un indirizzo su dieci in generale, diverse volte tanto nelle
liste aziendali B2B, e l'unico numero che conta è quello della tua lista, che la
verifica ti dice direttamente. Dati riportati sopra verificati l'ultima volta a luglio 2026.
Cosa riflettono i numeri: le configurazioni catch-all sono molto più comuni nelle
liste B2B che in quelle consumer. Google Workspace e Microsoft 365 rendono
entrambi l'instradamento catch-all una semplice impostazione di amministrazione, e
molte aziende lo attivano perché gli indirizzi scritti male (jhon.smith@ invece
di john.smith@) raggiungano comunque qualcuno. I gateway di sicurezza aziendali
aggiungono un altro livello: le appliance che prima accettano la posta e poi la
filtrano si comportano come accept-all in fase SMTP anche quando dietro ci sono
caselle reali. I grandi provider consumer, al contrario, rifiutano le caselle
sconosciute al momento del RCPT: gmail.com non è un dominio catch-all.
La conseguenza pratica: se vendi alle aziende, una parte significativa della tua lista tornerà come a rischio/catch-all qualunque strumento di verifica usi, e la tua strategia di invio deve avere una risposta per quella parte, non uno strumento che le cambia etichetta.
Aspettati che la quota vari in base a come è stata costruita la lista. Le liste di newsletter consumer dominate da indirizzi Gmail, Outlook.com e Yahoo vedranno pochissimi esiti catch-all. Le liste costruite da biglietti da visita scansionati, iscrizioni a webinar con email di lavoro o prospecting commerciale su domini aziendali ne vedranno molti di più, e più la lista è vecchia, più quei domini avranno cambiato provider di posta o configurazione da quando l'indirizzo è stato raccolto.
Dovresti inviare agli indirizzi catch-all?#
Non esiste una risposta onesta sì/no. La scelta giusta dipende da dove proviene l'indirizzo, da quanto ti costa un bounce in questo momento e da quanto margine di reputazione del mittente hai. L'unica risposta sbagliata in assoluto è trattare gli indirizzi catch-all esattamente come quelli confermati in un invio a pieno volume.
Il "margine di reputazione" merita una spiegazione, perché è la variabile che la maggior parte dei mittenti ignora. Un dominio con una lunga storia di invii puliti e un forte engagement può assorbire una serie di bounce catch-all come rumore di fondo. Un dominio giovane, un IP nuovo o un mittente che si sta riprendendo da un periodo nella cartella spam non può farlo: gli stessi bounce pesano su uno storico ridotto e spostano l'ago della bilancia. Più è rischiosa la tua posizione attuale, più rigore dovresti applicare alla parte non confermabile della tua lista.
| Da dove proviene l'indirizzo | Consiglio |
|---|---|
| Iscrizione recente con opt-in tramite il tuo modulo | Invia. Una persona reale l'ha digitato minuti o settimane fa: questa intenzione pesa più dell'incertezza. Tieni d'occhio il tasso di bounce del segmento. |
| Opt-in meno recente, nessun engagement da 6 mesi o più | Segmenta e rallenta gli invii. Invia piccoli lotti ed elimina gli indirizzi che restano silenziosi anche dopo un tentativo di riattivazione. |
| Lista acquistata o ottenuta con lo scraping | Non inviare. Catch-all più lista acquistata è la combinazione più rischiosa nel mondo dell'email: indirizzi non verificabili da una fonte di cui nessuno risponde. |
| Prospecting B2B outbound | Piccoli lotti a invio rallentato da un dominio già sottoposto a warm-up, analizzando i bounce dopo ogni lotto prima di allargare. |
Qualunque cosa tu scelga, tieni gli invii ai catch-all in un segmento a sé. Gli hard bounce di quel segmento sono la tua vera risposta che arriva in ritardo: ti dicono quali indirizzi catch-all non sono mai esistiti, e producono danni alla reputazione che vuoi contenuti e misurabili, non diluiti su tutta la lista. Se non sai bene quanti danni da bounce puoi assorbire, leggi perché il tasso di bounce è la metrica che i provider di posta osservano davvero.
Come ridurre il rischio dei catch-all senza prenderti in giro#
Nessuna di queste tecniche "verifica" un indirizzo catch-all. Quello che fanno è ridurre l'incertezza nel tempo e limitare i danni mentre impari:
- Segmenta e rallenta gli invii. Gli indirizzi catch-all vanno in un gruppo di invio a sé, a una frazione del tuo volume normale, così i bounce restano attribuibili e contenuti.
- Invii di prova. Prima di una grande campagna, invia a una piccola parte del segmento catch-all. Leggi i risultati dei bounce, poi decidi quanto allargare.
- L'engagement è l'unica vera conferma. Un indirizzo segnalato come catch-all che ha già aperto o cliccato è, a tutti gli effetti, confermato: dietro c'è una persona. Dai priorità ai catch-all con engagement e tratta con sospetto quelli freddi.
- Monitora separatamente il tasso di bounce del segmento. I provider interpretano tassi di hard bounce persistenti come un segnale della qualità del mittente, quindi confronta il segmento catch-all con le tue soglie abituali invece di lasciarlo nascosto nel dato aggregato.
- Sunset policy. Un indirizzo catch-all che resta silenzioso dopo diversi invii dovrebbe uscire dalla lista. Anche il silenzio è un dato.
- Sistema la raccolta. Verifica al punto di acquisizione, così gli errori di battitura evidenti nei domini aziendali vengono bloccati all'ingresso: ogni indirizzo di lavoro storpiato che rifiuti all'iscrizione è un residente permanente in meno nel tuo futuro segmento catch-all.
Se la tua lista è in Klaviyo, la guida passo passo alla pulizia applica questo metodo dall'inizio alla fine: esporta, verifica, sopprimi e segmenta i catch-all.
Una nota onesta sulla roadmap: le euristiche possono classificare gli indirizzi catch-all in base alla qualità probabile (il provider MX del dominio, il tipo di gateway e l'engagement passato sono tutti segnali utili, e Qualisend ti mostra già queste prove per ogni indirizzo). Ma classificare non è confermare. Nulla conferma una casella dietro un dominio catch-all se non inviarle un'email, e uno strumento che sostiene il contrario sta vendendo l'etichetta, non il fatto.
Catch-all ed esiti correlati#
Il catch-all è una delle diverse situazioni in cui "non si può dare il via libera pieno", e ognuna richiede azioni diverse: per questo raggrupparle in un unico contenitore (o in un unico punteggio) fa perdere proprio le informazioni che ti servono. Una casella piena di solito si sistema da sola; un indirizzo usa e getta non lo farà mai; un catch-all richiede una politica di invio; un timeout richiede solo un altro tentativo. Sopprimerli tutti allo stesso modo butta via iscritti raggiungibili, e inviare a tutti allo stesso modo va in cerca di bounce. Ecco come le situazioni corrispondono agli stati e ai motivi di Qualisend:
| Situazione | Stato | Codice motivo | Cosa significa davvero |
|---|---|---|---|
| Dominio catch-all | a rischio | low_deliverability + indicatore catch-all | Il server accetta ogni indirizzo; questa casella non è confermabile. |
| Casella piena | a rischio | low_deliverability + indicatore casella piena | La casella esiste ma ha superato la quota: la posta può rimbalzare finché non viene liberato spazio. |
| Indirizzo usa e getta | a rischio | low_quality + indicatore usa e getta | Una casella temporanea che smetterà di esistere: recapitabile oggi, inutile domani. |
| Indirizzo generico (info@, support@) | recapitabile, indicatore indirizzo generico | accepted_email | Una casella reale letta da un team anziché da una persona: va bene per inviare, debole per l'outreach. |
| Nessuna risposta chiara dal server | sconosciuto | timeout / unavailable_smtp /
unknown | L'infrastruttura non ha risposto in modo conclusivo: vale la pena riprovare più tardi, non è un esito sulla casella. |
| Rifiutato o inesistente | non recapitabile | rejected_email / invalid_email /
invalid_domain | L'indirizzo rimbalzerà: sopprimilo. |
La distinzione che conta di più in pratica: a rischio significa "abbiamo raggiunto il server e abbiamo scoperto qualcosa di preoccupante", mentre sconosciuto significa "questa volta non siamo riusciti a ottenere una risposta conclusiva". Gli indirizzi a rischio richiedono una politica di invio; quelli sconosciuti per lo più richiedono un nuovo tentativo.
Domande frequenti#
È sicuro inviare email a un indirizzo catch-all?#
A volte. Un indirizzo catch-all che arriva da un'iscrizione recente con opt-in di solito merita l'invio; un indirizzo catch-all che arriva da una lista acquistata no. Detto onestamente, "catch-all" descrive il comportamento del dominio, non la qualità dell'indirizzo, quindi la sicurezza dell'invio dipende da dove proviene l'indirizzo e dal fatto che abbia mai mostrato engagement. Invia ai catch-all in un segmento a sé con invii rallentati e lascia che i bounce risolvano ciò che la verifica non può risolvere.
Perché il mio strumento di verifica ha detto "valido" ma l'email è rimbalzata?#
La causa più comune è proprio l'argomento di questa guida: il dominio era catch-all, il server ha detto sì al test di verifica come dice sì a tutto, e lo strumento lo ha arrotondato a "valido". La casella non è mai esistita, e la verità è arrivata come hard bounce al momento dell'invio. Gli indirizzi possono anche smettere di esistere nell'intervallo tra verifica e invio, ma i casi ricorrenti di "verificato ma rimbalzato" nelle liste B2B sono di solito ottimismo sui catch-all.
Esiste uno strumento in grado di verificare completamente un indirizzo catch-all?#
No. È una proprietà dell'SMTP, non un limite di un fornitore specifico: un server che accetta ogni indirizzo non dà allo strumento di verifica nulla per distinguere le caselle reali da quelle false. Gli strumenti che dichiarano di "risolvere" i catch-all si basano su euristiche, dati storici o segnali di engagement, che possono utilmente classificare gli indirizzi per qualità probabile ma non possono confermare una casella. L'unica conferma è un'email recapitata e con cui il destinatario ha interagito.
Qual è la differenza tra accept-all e catch-all?#
Nessuna: sono due nomi per la stessa configurazione (troverai anche "wildcard mailbox"). "Accept-all" descrive il comportamento del server; "catch-all" descrive la casella che raccoglie la posta. Gli strumenti di verifica usano i termini in modo intercambiabile.
Gli indirizzi catch-all danneggiano la mia deliverability?#
Non di per sé: avere indirizzi catch-all in una lista è normale, soprattutto nel B2B. Il danno deriva dall'inviare alla cieca: la parte di indirizzi catch-all che non è mai esistita genererà hard bounce, e gli hard bounce persistenti sono il segnale che i provider di posta puniscono. Verifica la lista così gli indirizzi non recapitabili confermati sono già fuori, poi invia gradualmente al segmento catch-all rimanente, così eventuali bounce emergono presto, in piccoli numeri, quando costano poco.
Come controllo se un dominio è catch-all?#
Ti serve uno strumento di verifica che esegua una vera conversazione SMTP, perché il rilevamento dei catch-all richiede un test sul server (vedi le trascrizioni sopra). Una verifica completa di Qualisend lo fa per ogni indirizzo e riporta l'indicatore catch-all insieme al provider MX del dominio e al dettaglio del test; il piano Free include 100 crediti per provarla sulla tua lista. Tieni presente che la nostra verifica email gratuita esegue solo controlli di sintassi, DNS ed errori di battitura (nessun test SMTP), quindi può escludere indirizzi ma non può rilevare i catch-all: per quello serve la verifica completa.