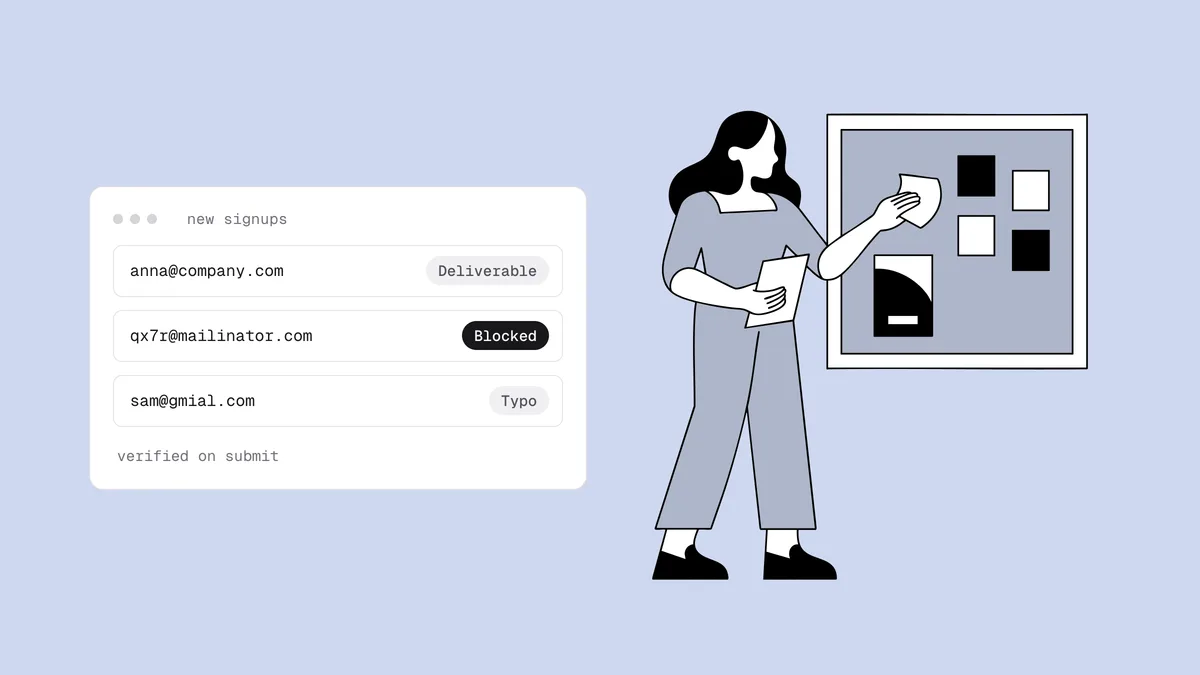
Cadastros falsos raramente parecem falsos. Eles chegam como linhas comuns (um endereço, um primeiro nome, uma data e hora) e só se revelam depois, como bounces, reclamações de spam, trials que nunca convertem ou uma inclusão em blocklist que ninguém consegue explicar. Para impedir cadastros falsos de e-mail, primeiro você precisa saber com qual tipo está lidando, porque um bot, uma caixa de entrada descartável e um ataque de subscription bombing escapam, cada um, de uma defesa diferente. Este guia separa os cinco tipos de cadastro falso, mostra o que cada camada de proteção barra e o que ela deixa passar, e dá a você uma regra de bloquear, alertar ou permitir para cada resultado da verificação.
A resposta curta#
Nenhuma checagem sozinha impede cadastros falsos; uma pilha de checagens baratas, sim. Coloque na frente um campo honeypot e limites de taxa por IP para derrubar os bots simples, um CAPTCHA como o Cloudflare Turnstile para barrar os mais espertos, a verificação de e-mail em tempo real no formulário para rejeitar endereços não entregáveis e descartáveis e sugerir correções para erros de digitação, e o double opt-in para que nada receba e-mail marketing até uma pessoa real confirmar. Depois, monitore os cadastros por origem para que um ataque apareça em horas, e não na sua próxima campanha.
Tenha um limite em mente: a verificação julga o endereço, não se a pessoa que o digita é dona dele. É por isso que o subscription bombing, em que os endereços são reais, precisa das outras camadas.
Os cinco tipos de cadastro falso#
"Cadastro falso" abrange cinco problemas diferentes. A solução depende de qual deles está atingindo os seus formulários, então diagnostique antes de construir.
Bots preenchendo os seus formulários#
Scripts vasculham a web, encontram formulários e os enviam: sequências aleatórias
em domínios reais (xk7q2v@gmail.com), domínios inventados, endereços obtidos
por scraping ou testes com dados roubados. Alguns colocam um link de spam no
campo de nome e deixam que o seu e-mail de boas-vindas (Hi {first_name}) o
entregue por eles. Os cadastros de bots inflam a sua lista, dão hard bounce
quando o endereço foi inventado e poluem os números de engajamento que você usa
para avaliar cada campanha.
Endereços descartáveis#
Uma pessoa real com uma caixa de entrada descartável. Ela quer o cupom de
desconto, o download ou o plano gratuito, e fornece um endereço feito para deixar
de existir pouco tempo depois. Ele pode aceitar e-mails no cadastro, então parece
normal, mas ninguém nunca vai ler os seus e-mails ali. O
guia sobre endereços de função, descartáveis e gratuitos
explica por que esses endereços voltam como risky em vez de undeliverable, e
você pode testar qualquer domínio com o
verificador de e-mail descartável gratuito.
Erros de digitação que parecem falsos#
Nem todo cadastro ruim é malicioso. jane@gmial.com é uma cliente real que
errou uma tecla, e tratá-la como um bot faz você perder alguém que poderia ter
mantido com um aviso de um clique: "você quis dizer gmail.com?". Separe os erros
de digitação dos falsos, porque a resposta certa é a oposta: ajudar, não
bloquear. Os erros de digitação de e-mail mais comuns
seguem padrões previsíveis o bastante para serem capturados no teclado.
Subscription bombing#
Este é o que pode prejudicar o seu domínio. Em um ataque de subscription bombing (ou list bombing), um script cadastra o endereço real de uma vítima em centenas de formulários de uma vez, normalmente para enterrar um alerta de fraude ou um aviso de troca de senha debaixo de uma enxurrada de e-mails de boas-vindas. O seu formulário é a arma, não o alvo.
O que o torna perigoso é que os endereços são reais e entregáveis, então passam em toda checagem de endereço. A vítima, afogada em e-mails que nunca pediu, marca-os como spam, e essas reclamações de spam contam contra o seu domínio. Um formulário que envia e-mails para qualquer um que tenha sido digitado nele, sem confirmação, é exatamente o que os operadores de blocklists tratam como fonte de e-mails não solicitados, então uma onda de bombing passando pelo seu formulário pode colocar o seu IP ou domínio de envio em uma lista. A lista de entrada de um atacante também pode conter spam traps.
Abuso de trials e incentivos#
A mesma pessoa se cadastrando de novo para mais um trial, mais um cupom de
primeira compra ou mais um bônus de indicação. Ela alterna domínios descartáveis,
plus-addressing (jane+2@gmail.com), a indiferença do Gmail aos pontos
(j.ane@gmail.com cai na mesma caixa de entrada que jane@gmail.com) ou uma
nova conta de e-mail gratuito a cada vez. A maioria desses endereços é
perfeitamente entregável. O problema é a pessoa, não a caixa postal, então a
solução está na sua própria detecção de duplicados (compare uma forma normalizada
de cada endereço, guardando o que foi digitado) e em sinais além do e-mail, como
os dados de pagamento.
A defesa em camadas, camada por camada#
Cada camada é barata e cada uma é cega para alguma coisa. Empilhadas nesta ordem, elas cobrem as lacunas umas das outras.
| Camada | O que ela barra | O que ela deixa passar | Atrito para pessoas reais |
|---|---|---|---|
| Campo honeypot | Bots simples que preenchem todos os campos | Bots que renderizam a página como um navegador; humanos | Nenhum |
| Limites de taxa por IP e por endereço | Rajadas vindas de uma mesma origem; um endereço enviado repetidas vezes | Ataques espalhados por muitos IPs; gotejamentos lentos | Nenhum, se os limites levarem em conta IPs compartilhados |
| CAPTCHA ou Cloudflare Turnstile | A maioria dos envios automatizados, incluindo scripts de list bombing | Cadastros resolvidos por humanos ou feitos em fazendas de cliques; pessoas reais com endereços descartáveis | Baixo (o Turnstile normalmente não exige interação) |
| Verificação de e-mail em tempo real | Endereços inventados, digitados errado, mortos e descartáveis | Endereços reais digitados por alguém que não é o dono; quem abusa de trials com caixas postais reais | Baixo (um aviso só quando algo está errado) |
| Double opt-in | Endereços não confirmados recebendo e-mail marketing; dá a você um registro de consentimento | O próprio e-mail de confirmação ainda é enviado, então ele precisa do seu próprio limite de taxa | Médio (algumas pessoas reais nunca confirmam) |
| Monitoramento de cadastros por origem | Ataques que, de outra forma, você só descobriria semanas depois | Nada em tempo real: ele detecta, não evita | Nenhum |
Campo honeypot#
Adicione um campo que pessoas reais nunca veem. Esconda-o com CSS em vez de
type="hidden" (muitos bots ignoram campos ocultos), coloque-o dentro de um
elemento marcado com aria-hidden="true" e dê a ele tabindex="-1" e
autocomplete="off", para que usuários de teclado e gerenciadores de senha o
deixem vazio. Se ele chegar preenchido, retorne a sua página de sucesso normal e
descarte o envio em silêncio. Uma mensagem de erro só ensina ao bot o que mudar.
Limites de taxa por IP e por endereço#
Limite no servidor, não no navegador, e conte duas coisas: envios por IP e envios por endereço de e-mail. Defina o limite por IP bem acima do que um escritório movimentado ou o IP compartilhado de uma operadora móvel produzem, para que pessoas reais atrás de um endereço compartilhado não fiquem bloqueadas. O limite por endereço é o que mais importa contra o list bombing: o mesmo endereço chegando ao seu formulário várias vezes em poucos minutos é a assinatura do ataque, e isso nunca deve disparar mais de um e-mail de confirmação em uma determinada janela.
CAPTCHA ou Cloudflare Turnstile#
Um desafio barra a maioria dos envios automatizados, incluindo os scripts por trás das campanhas de list bombing. O Turnstile normalmente não exige nenhuma interação, o que mantém o atrito baixo. O erro comum é checar só no navegador: o widget não protege nada a menos que o seu servidor valide o token no endpoint siteverify da Cloudflare antes de aceitar o cadastro, porque um bot pode postar direto no handler do seu formulário sem nunca carregar o widget.
Verificação de e-mail em tempo real no formulário#
Depois que as checagens contra bots passam, chame uma API de verificação a partir
do seu servidor antes de salvar o endereço, e aja sobre o resultado com a tabela
de decisão abaixo. Duas regras: mantenha a chave de API no servidor e falhe de
forma aberta. Se a chamada der erro ou estourar o tempo, aceite o cadastro e
capture-o na sua próxima limpeza. O
padrão serverless para o cadastro tem
código funcional, e a API de verificação da Qualisend retorna o
veredito, o código de motivo, as sub-flags e qualquer sugestão did_you_mean em
uma única resposta.
Os criadores de formulários hospedados funcionam de outro jeito, porque quem responde envia na página do fornecedor e você não consegue rejeitar na hora a partir do seu próprio servidor. Os conectores nativos da Qualisend para Typeform, Jotform e Tally checam cada resposta assim que ela chega e entregam a você uma exportação limpa; para barrar um endereço ruim antes que ele chegue ao seu CRM ou ESP, encaminhe as respostas por uma automação, como mostram os guias do Typeform, do Jotform e do Tally. No WordPress você consegue bloquear antes de a entrada ser salva, com um filtro de validação: veja o guia do Gravity Forms e o guia de formulários do WordPress para Contact Form 7 e WPForms.
Double opt-in#
Não adicione ninguém a uma lista de marketing até que a pessoa clique em um link de confirmação. É a única camada que desarma o subscription bombing mesmo quando tudo antes dela falha: a vítima recebe uma única mensagem de confirmação em vez de uma newsletter contínua, e um endereço não confirmado nunca entra na sua lista. Mantenha esse e-mail de confirmação simples: sem ofertas, sem conteúdo promocional e sem nunca repetir campos fornecidos pelo usuário, como o nome, que é como os bots contrabandeiam links para dentro dos seus e-mails. Os prós e contras estão em single vs. double opt-in.
Monitoramento de cadastros por origem#
A prevenção uma hora falha, então garanta que você vai perceber. Acompanhe os cadastros por hora por formulário, origem e referenciador, e dispare um alerta quando uma origem saltar muito acima da faixa normal. Acompanhe também três proporções por origem: a parcela de cadastros que falha na verificação, a parcela de descartáveis e a taxa de confirmação. Um formulário de cupom cuja parcela de descartáveis sobe de repente provavelmente foi divulgado em um fórum de promoções. Um formulário cuja taxa de confirmação despenca enquanto o volume dispara provavelmente está sendo usado para bombardear alguém. Os formulários de leads pagos têm a sua própria versão desse problema, tratada em leads falsos em anúncios de leads.
Bloquear, alertar ou permitir: como agir sobre cada resultado#
Depois que um endereço passa pelas camadas contra bots, o resultado da verificação decide o que acontece com ele. Este é um padrão sensato:
| Resultado | O que significa | Ação padrão |
|---|---|---|
undeliverable (invalid_email,
invalid_domain, rejected_email) | Malformado, sem domínio de e-mail, ou o servidor recusou a caixa postal | Bloquear: "Não conseguimos entregar para este endereço. Confira-o, por favor." |
risky com a flag disposable | Uma caixa de entrada descartável | Bloquear em trials, cupons e conteúdo restrito; sinalizar em newsletters de baixo risco |
did_you_mean presente | Provavelmente um erro de digitação de um domínio comum | Alertar: mostrar a sugestão, aceitá-la em um clique, deixar a pessoa manter o que digitou |
risky com a flag catch_all | O domínio aceita qualquer endereço, então a caixa postal não pode ser confirmada | Permitir e marcar com tag; acompanhar os bounces desse segmento |
Flag role (info@, sales@) | Uma caixa postal compartilhada de equipe | Normalmente permitir; em produtos de conta pessoal, pedir um endereço individual |
Flag free_mail | Gmail, Outlook, Yahoo e similares | Permitir. Em formulários de demonstração B2B você pode pedir um e-mail corporativo, mas não bloqueie |
unknown | O servidor receptor não deu uma resposta | Permitir (falhar de forma aberta) e checar de novo depois |
deliverable | A caixa postal existe | Permitir |
As três primeiras linhas valem quase universalmente. As demais dependem do seu
negócio. Uma ferramenta para desenvolvedores vai receber cadastros legítimos de
admin@; os clientes de um e-commerce usam, em sua maioria, e-mail gratuito; um
formulário de demonstração B2B pode se importar com domínios corporativos, mas
ainda assim não deveria recusar um comprador que usa Gmail. Trate endereços de
função, catch-all e e-mail gratuito como contexto, não como falsos.
Uma observação sobre o momento: o resultado instantâneo cobre as checagens de sintaxe, domínio, descartável, função e erro de digitação, enquanto a checagem da caixa postal pode terminar depois que o seu formulário já respondeu. Aja sobre o resultado instantâneo no formulário e use o resultado completo em uma etapa em segundo plano (antes de a série de boas-vindas começar ou de um trial ser provisionado), para que ninguém fique esperando um servidor de e-mail lento.
Como limpar os cadastros falsos que já entraram#
Se os falsos já estão na sua lista, trabalhe nesta ordem:
- Encontre a janela e a origem. Ordene os cadastros recentes por horário e formulário. Uma execução de bot ou uma onda de bombing normalmente aparece como um penhasco: centenas de cadastros em uma hora vindos de um formulário que normalmente recebe um punhado.
- Pare de enviar para esse segmento. Pause as séries de boas-vindas e as automações para ele antes do próximo envio, para não continuar gerando bounces e reclamações enquanto você resolve a situação.
- Verifique o segmento. Exporte-o e rode um job em massa ou, se a lista
estiver em uma plataforma conectada como Klaviyo, Mailchimp ou ActiveCampaign,
limpe-a diretamente na plataforma e receba os vereditos gravados de volta como
tags ou campos. Suprima os endereços
undeliverablee descartáveis. O guia de limpeza de lista cobre o ciclo completo. - Não mantenha vítimas de bombing só porque foram verificadas. Os endereços
injetados por um script de list bombing são reais, então voltam como
deliverable. Se chegaram na janela do ataque e nunca confirmaram nem engajaram, remova-os mesmo assim. Essas pessoas nunca pediram os seus e-mails. - Acompanhe as consequências. Confira a sua taxa de reclamações no Google Postmaster Tools nos dias seguintes e cheque o seu domínio e os seus IPs de envio com o verificador de blacklist gratuito. Se preferir ser avisado em vez de ficar checando, o monitoramento de blacklist verifica-os de novo a cada 24 horas e envia um e-mail quando aparece uma inclusão.
- Feche o buraco antes de reabrir o formulário. Adicione a camada pela qual o ataque passou e, depois, reative o formulário.
A partir daí, incorpore as correções à sua rotina: o checklist de higiene de lista de e-mails cobre os hábitos contínuos, e como evitar blacklists de e-mail cobre o que mais mantém um domínio de envio fora das blocklists.
Perguntas frequentes
01Como impeço bots de se cadastrarem com endereços de e-mail falsos?
Defenda-se em camadas. Um campo honeypot oculto e limites de taxa por IP derrubam os bots simples, um CAPTCHA como o Cloudflare Turnstile (validado no seu servidor) barra a maior parte do resto, e a verificação em tempo real rejeita os endereços inventados e mortos que ainda passam. O double opt-in garante que nada não confirmado receba os seus e-mails de marketing.
02A verificação de e-mail impede o subscription bombing?
Não sozinha. Em um ataque de subscription bombing, os endereços pertencem a vítimas reais, então são verificados como entregáveis. O que o impede são as camadas em torno da verificação: um CAPTCHA e limites de taxa por endereço para bloquear o script, e o double opt-in para que a vítima receba no máximo um e-mail de confirmação em vez de um fluxo contínuo que ela vai denunciar como spam.
03Devo bloquear endereços de e-mail descartáveis no cadastro?
Em qualquer coisa com valor associado (trials gratuitos, cupons de primeira compra, downloads restritos, contas de comunidade), sim. Uma caixa de entrada descartável é feita para desaparecer, então a pessoa por trás dela nunca ia continuar como assinante. Em um formulário de newsletter de baixo risco, sinalizá-los para supressão posterior gera menos atrito. De qualquer forma, mantenha-os fora dos seus envios de marketing.
04Devo bloquear Gmail e outros endereços de e-mail gratuitos em formulários B2B?
Normalmente não. Um endereço de e-mail gratuito é uma caixa postal real e entregável, e muitos compradores genuínos usam um. Se o seu processo de vendas precisa de uma empresa, peça um e-mail corporativo ou adicione um campo de empresa, mas bloquear o e-mail gratuito por completo recusa leads reais para resolver uma questão de segmentação, não de qualidade.
05Um CAPTCHA é suficiente para impedir cadastros falsos?
Não. Um CAPTCHA barra os envios automatizados, mas não faz nada contra uma pessoa real digitando um endereço descartável, um erro de digitação ou uma conta de trial reciclada, e só funciona se o seu servidor validar o token. Combine-o com a verificação no formulário e com o double opt-in para que cada camada cubra o que as outras deixam passar.
06Como encontro os cadastros falsos que já estão na minha lista?
Procure rajadas: ordene os cadastros recentes por horário e origem e encontre picos que não batem com o seu tráfego. Verifique esse segmento em massa, suprima os endereços não entregáveis e descartáveis e remova tudo o que veio de uma janela de ataque e nunca confirmou nem engajou, mesmo que seja verificado como entregável, porque as vítimas de list bombing usam caixas de entrada reais.
Quer ver o que os seus formulários estão deixando entrar? Cheque qualquer endereço com o verificador de e-mail gratuito e depois adicione a verificação ao seu fluxo de cadastro com a API de verificação. Novas contas ganham 100 créditos gratuitos que nunca expiram.