Aprender como evitar blacklists de e-mail começa com um fato desconfortável: inclusões raramente são azar. Os operadores de blocklists listam remetentes por comportamentos específicos e detectáveis, como e-mails enviados para spam traps, uma rajada de reclamações, um pico repentino de volume ou spam jorrando de uma conta invadida, e quase todas essas causas têm um hábito que as evita. Este guia é organizado em torno das causas, não das listas. Para cada uma, você vê como ela leva a uma inclusão e o hábito que a impede e, depois, como monitorar para que a rara inclusão que escapa seja descoberta em um dia, e não em um mês.
A resposta curta#
Envie apenas para endereços que fizeram opt-in e que você verificou. Mantenha as reclamações de spam abaixo de 0,1%. Aumente o volume de forma gradual. Proteja as contas, os servidores e os formulários que podem enviar em seu nome, e proteja os formulários de cadastro contra bots. Cheque os domínios dos seus links, saiba quem compartilha o seu IP de envio e dê ao seu próprio IP um DNS reverso válido. Depois, monitore os seus domínios e IPs para que uma inclusão não passe despercebida. Ficar fora de uma lista é muito mais barato do que sair dela, e uma inclusão repetida é mais difícil de remover do que a primeira.
Como as blocklists decidem incluir você#
As blocklists incluem com base em evidências, e as evidências vêm de quatro lugares:
- Spam traps: endereços que nunca fizeram opt-in em nada, mantidos por operadores de listas e provedores de caixa de entrada para ver quem envia para eles.
- Reclamações e denúncias: destinatários marcando o seu e-mail como spam, pelo provedor de caixa de entrada ou por uma comunidade de denúncias como a do SpamCop.
- Padrões de tráfego: picos repentinos de volume, envios espalhados por muitos IPs ou domínios para driblar filtros, ou tráfego que parece vir de uma máquina infectada.
- Checagens de infraestrutura: testes automatizados, como se o seu IP tem DNS reverso ou se está em uma faixa destinada a conexões residenciais.
Cada causa abaixo alimenta uma dessas quatro fontes. O guia sobre blocklists explica como os servidores receptores consultam as listas, e o Spamhaus explicado cobre as listas que mais importam.
Como evitar blacklists: cada causa de inclusão e o hábito que a evita#
| Causa | Como ela coloca você na lista | O hábito que a evita |
|---|---|---|
| Listas antigas, compradas ou obtidas por scraping | Acertos em spam traps e uma avalanche de hard bounces | Enviar apenas para endereços com opt-in; verificar qualquer lista antiga ou importada antes do primeiro envio |
| Picos de reclamações | As denúncias de spam alimentam listas baseadas em denúncias e a reputação nos provedores | Manter as reclamações abaixo de 0,1%; descadastro em um clique; enviar o que as pessoas assinaram |
| Saltos repentinos de volume | Um pico vindo de um remetente discreto parece abuso e multiplica todos os outros problemas | Aquecer novos domínios e IPs; subir rumo aos picos ao longo de semanas |
| Contas comprometidas, open relays, formulários invadidos | Spam enviado em seu nome, muitas vezes em escala de botnet | MFA, credenciais restritas e trocadas periodicamente, relays fechados, plugins atualizados |
| Subscription bombing | Bots enfiam endereços de desconhecidos no seu formulário; as vítimas denunciam os seus e-mails de confirmação | CAPTCHA, honeypot, limites de taxa, double opt-in |
| Domínios listados nos seus links | As blocklists de domínio verificam cada URL no corpo da mensagem | Domínios próprios de link e de rastreamento; checar cada domínio antes de um envio grande |
| Vizinhos de IP compartilhado | O spam de outro remetente coloca na lista o IP que vocês compartilham | Um ESP bem fiscalizado; um IP dedicado quando o volume justificar |
| DNS reverso ausente ou inválido | Listas automatizadas sinalizam IPs sem registro PTR ou com um PTR genérico | Um registro PTR apontando para um hostname do seu domínio, com confirmação direta |
Acertos em spam traps vindos de listas antigas, compradas ou obtidas por scraping#
Este é um dos caminhos mais comuns para as listas que importam. Existem três tipos de spam trap, e cada um vive em um lugar específico. As pristine traps nunca foram fornecidas a ninguém, então só chegam a listas compradas ou obtidas por scraping. As recycled traps são endereços abandonados que um provedor reativou depois de um período inativo, então se acumulam em listas que ninguém limpa. As typo traps ficam em erros de grafia dos domínios de grandes provedores e capturam cadastros não verificados.
- Nunca compre, alugue ou faça scraping de uma lista. Os motivos vão muito além das spam traps; veja vale a pena comprar uma lista de e-mails.
- Verifique antes do primeiro envio qualquer lista antiga, importada ou herdada. Trate uma lista para a qual você não envia há um ano como não testada e siga os passos para enviar para uma lista antiga.
- Suprima os hard bounces logo no primeiro, e pare de enviar para assinantes que estão em silêncio há tempo suficiente para terem abandonado o endereço. Uma política de sunset torna isso automático.
- Capture erros de digitação no cadastro, antes que um domínio digitado errado chegue à sua lista.
Nenhum verificador consegue sinalizar de forma confiável uma spam trap ativa, porque uma trap em funcionamento parece qualquer outra caixa postal. O que a verificação remove é a companhia que as traps costumam ter: endereços mortos e domínios com erros de digitação, os sinais mais claros de uma lista que ninguém mantém. O guia de spam traps explica a diferença.
Picos de reclamações#
As reclamações alimentam diretamente as blocklists (o SpamCop lista IPs com base em denúncias de usuários e acertos em traps) e o modelo de reputação de todo provedor de caixa de entrada. Mantenha a sua taxa de reclamações abaixo de 0,1% e trate os 0,3% do Gmail e do Yahoo como um teto do qual você nunca se aproxima.
- Envie o que as pessoas assinaram, na frequência que elas esperavam. As reclamações costumam vir de quem esqueceu que se inscreveu ou recebeu mais do que esperava.
- Torne sair mais fácil do que denunciar: um link de descadastro visível, os cabeçalhos de descadastro em um clique nos e-mails de marketing e pedidos de saída atendidos em até dois dias.
- Suprima imediatamente quem reclamou usando os feedback loops que os provedores oferecem.
- Acompanhe as reclamações por envio, não só a média mensal. Um único segmento ruim pode estourar o limite sozinho.
O guia da taxa de reclamações de spam cobre como medi-la e reduzi-la, e a blacklist do SpamCop é o exemplo mais claro de uma lista movida por denúncias.
Saltos repentinos de volume#
Um remetente que envia para 2.000 pessoas por semana e depois para 200.000 em um único dia parece exatamente uma conta comprometida. O pico também multiplica tudo o mais que estiver errado: os acertos em traps e as reclamações de um segmento antigo chegam todos de uma vez, em uma escala que dispara os limites. Espalhar o volume por muitos IPs ou domínios novos para passar despercebido é pior. Esse é o padrão "snowshoe" que a lista CSS da Spamhaus existe para pegar.
- Aqueça cada novo domínio de envio e IP dedicado de forma gradual.
- Suba rumo aos picos sazonais ao longo de semanas, como no checklist de entregabilidade para a Black Friday.
- Envie em uma cadência estável. Longos silêncios seguidos de disparos em massa zeram a confiança que você construiu.
Contas comprometidas, open relays e formulários invadidos#
Se algo envia spam em seu nome, a inclusão cai sobre você. As fontes habituais são um login do ESP ou da caixa postal roubado por phishing, uma senha SMTP ou chave de API vazada, um servidor de e-mail que faz relay para qualquer um, um plugin vulnerável no site e um formulário de contato que deixa o atacante escolher o destinatário. Abusos detectados por máquina como esses alimentam o CBL, que abastece o XBL da Spamhaus.
- Ative a autenticação multifator nas contas do seu ESP, do seu CRM e das suas caixas postais, e remova o acesso de quem saiu da empresa.
- Restrinja as chaves de API e as credenciais SMTP a um único uso, troque-as periodicamente e mantenha-as fora dos repositórios de código.
- Faça relay apenas para usuários autenticados se você roda o seu próprio servidor de e-mail.
- Atualize o seu CMS e os plugins de formulário, e faça os formulários de contato enviarem apenas para endereços fixos.
- Acompanhe o seu volume enviado. Um envio que você não agendou é o sinal mais claro de um comprometimento.
Subscription bombing por um formulário de cadastro desprotegido#
O subscription bombing (ou list bombing) transforma o seu formulário de cadastro em uma arma. Bots enviam os endereços de milhares de pessoas reais para formulários espalhados pela web para soterrar as caixas de entrada das vítimas, e o seu formulário manda para cada vítima um e-mail de confirmação ou de boas-vindas que ela nunca pediu. Ela o denuncia como spam, alguns dos endereços enviados são traps, e o seu domínio e o seu IP levam o golpe.
- Desafie os bots: um CAPTCHA ou desafio invisível mais um campo honeypot em cada formulário de cadastro, e limites de taxa por IP.
- Use double opt-in e mantenha o e-mail de confirmação livre de conteúdo de marketing, para que seja uma mensagem simples e de baixo risco.
- Fique atento a rajadas. Um pico de cadastros sem tráfego correspondente no site é um bot, não um momento viral.
- Verifique em tempo real para pegar os endereços falsos e descartáveis que chegam com o tráfego de bots. A API de verificação da Qualisend retorna um veredito enquanto o visitante ainda está no formulário.
Seja claro quanto aos limites: um ataque de bombing usa endereços reais e entregáveis, então a verificação sozinha não vai detê-lo. As defesas contra bots fazem o trabalho pesado. Como impedir cadastros falsos cobre cada camada, e single vs. double opt-in cobre os prós e contras da confirmação.
Domínios listados nos seus links#
Blocklists de domínio como Spamhaus DBL, SURBL e URIBL listam domínios vistos em spam, e os filtros verificam contra elas cada URL no corpo da sua mensagem, não só o seu domínio de remetente. Um único domínio listado no rodapé pode mandar um e-mail limpo para o filtro. Os culpados comuns são encurtadores de links públicos que spammers também usam, um domínio de afiliado ou parceiro, um domínio de rastreamento de cliques que o seu ESP compartilha entre clientes e um domínio antigo que você deixou expirar e que agora outra pessoa usa.
- Use o seu próprio domínio de marca para links e rastreamento de cliques.
- Cheque cada domínio de um template com o verificador de blacklist antes de um envio grande.
- Mantenha registrados os domínios que você já usou em e-mails, para que ninguém possa comprar um deles e queimá-lo.
Vizinhos de IP compartilhado#
Em um IP compartilhado, que é como a maioria dos ESPs envia para a maioria dos clientes, o seu e-mail sai dos mesmos endereços que os de outros remetentes. Se um deles acerta traps ou atrai reclamações, listas baseadas em IP como a Barracuda Reputation Block List podem listar o IP, e o seu e-mail afunda junto. Você não controla os vizinhos, mas pode escolher o prédio.
- Escolha um ESP que fiscalize os seus pools e tire os remetentes abusivos.
- Saiba de quais IPs o seu e-mail sai. Os cabeçalhos
Receivedde um e-mail de teste mostram isso, e o analisador de cabeçalhos de e-mail os lê para você. Adicione esses IPs ao seu monitoramento. - Passe para um IP dedicado só quando o volume justificar. Um IP dedicado dá controle a você e o torna o único responsável pela reputação dele, e ele precisa de volume constante para se manter aquecido.
DNS reverso ausente ou inválido no seu próprio IP#
Isto se aplica se você roda o seu próprio servidor de e-mail ou tem um IP dedicado. Os servidores receptores esperam que um IP de envio tenha um registro PTR (DNS reverso) que resolva para um hostname real, e que esse hostname resolva de volta para o mesmo IP. O Google e o Yahoo exigem DNS direto e reverso válidos de todo remetente. Um IP sem PTR, ou com um nome típico de conexão residencial ou dinâmica, é exatamente o que listas automatizadas como a SpamRats sinalizam, sem precisar de nenhum spam.
- Configure o registro PTR com quem é dono do IP (o seu provedor de
hospedagem ou de nuvem), apontando para um hostname do seu domínio, como
mail.example.com. - Aponte o registro A desse hostname de volta para o mesmo IP e use-o como o nome HELO do seu servidor.
- Confira o resultado com a consulta de DNS reverso gratuita, que também mostra se o registro tem confirmação direta.
Monitore para que uma inclusão não fique escondida#
Até remetentes cuidadosos entram em listas de vez em quando: um vizinho em um IP compartilhado, um plugin comprometido, uma lista agressiva. A prevenção reduz as chances e o monitoramento reduz o dano, porque o custo de uma inclusão cresce a cada dia em que ela passa despercebida.
- Monitore cada identidade de envio: os seus domínios de remetente, os IPs de onde o seu e-mail sai e os seus domínios de links e de rastreamento.
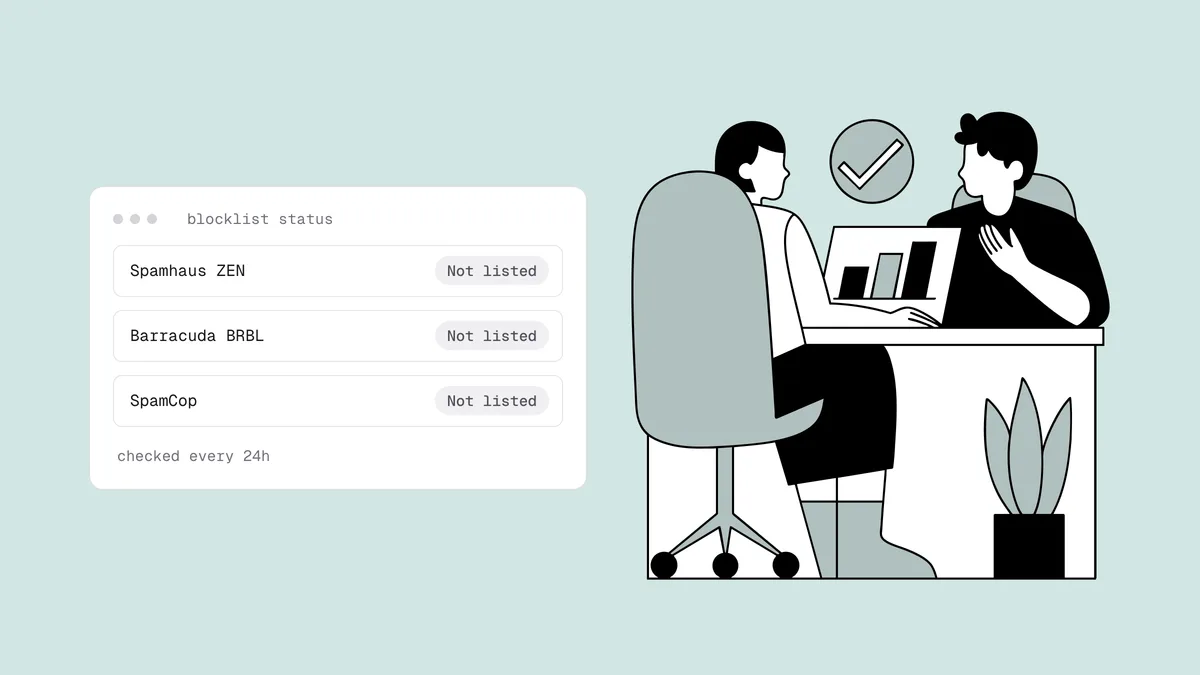
- Cheque automaticamente, todos os dias. O monitoramento de blacklist da Qualisend verifica de novo os seus domínios e IPs a cada 24 horas nas principais blocklists, incluindo Spamhaus, Barracuda e SpamCop, e envia um e-mail quando uma inclusão aparece e quando ela é removida. Para uma consulta pontual, o verificador de blacklist gratuito é suficiente.
- Acompanhe os painéis de reputação. O Google Postmaster Tools cobre o Gmail e o Microsoft SNDS cobre os IPs do Outlook.com; uma reputação em queda muitas vezes vem antes de uma inclusão.
- Leia os seus bounces. Uma rejeição que cita uma blocklist é o sinal mais direto que você vai receber, e os sinais de alerta de uma inclusão cobrem o resto.
- Rode de novo a verificação de saúde do domínio depois de qualquer mudança de DNS, para que um registro SPF ou DKIM quebrado não passe despercebido.
O guia de monitoramento de blacklist cobre com mais profundidade o que acompanhar e com que frequência.
Se você entrar em uma lista mesmo assim#
Não comece pedindo a remoção. Trabalhe nesta ordem:
- Confirme a inclusão e qual é a lista, seguindo como saber se você está em uma blacklist. Priorize pelo alcance: uma inclusão na Spamhaus é urgente, enquanto uma lista obscura pode não afetar quase nenhum dos seus destinatários.
- Encontre a causa na tabela acima e corrija-a. Peça a remoção antes da correção e você provavelmente será listado de novo, e inclusões repetidas são mais difíceis de remover.
- Peça a remoção pelo processo do próprio operador. Algumas inclusões expiram sozinhas quando a fonte para; as do SpamCop normalmente caem cerca de um dia depois da última denúncia.
- Retome o volume aos poucos, enviando primeiro para os seus assinantes mais engajados.
O processo completo, lista por lista, está em como sair de uma blacklist. Ignore quem oferece remoção paga de "todas as blacklists": a Spamhaus nunca cobra pela remoção, e nenhum serviço consegue tirar você de uma lista cuja causa você não corrigiu.
Perguntas frequentes
01Como evito que o meu e-mail entre em uma blacklist?
Envie apenas para endereços com opt-in que você verificou, mantenha as reclamações de spam abaixo de 0,1%, aumente o volume de forma gradual e proteja as contas, os servidores e os formulários de cadastro que podem enviar em seu nome. Se você tem o seu próprio IP de envio, dê a ele um DNS reverso válido. Depois, monitore os seus domínios e IPs diariamente para que qualquer inclusão seja descoberta cedo.
02Qual é o motivo mais comum para remetentes entrarem em blacklists?
Enviar para endereços que não deveriam estar na lista: spam traps e endereços mortos vindos de listas compradas, obtidas por scraping ou abandonadas. Os picos de reclamações são o outro grande caminho. Os dois se resumem à qualidade da lista e à permissão, então é aí que a prevenção começa: verificação, coleta com opt-in e uma política de sunset.
03Posso entrar em uma blacklist mesmo enviando só para quem fez opt-in?
Sim. Endereços com opt-in podem ser abandonados e reciclados como spam traps, assinantes com opt-in podem reclamar, um atacante pode usar o seu formulário ou um login roubado e, em um IP compartilhado, outro remetente pode colocar o endereço na lista. A permissão é necessária, mas não suficiente; higiene, segurança e monitoramento cobrem o resto.
04A verificação de e-mail evita entrar em blacklists?
Ela remove um fator de risco importante, os endereços mortos e os domínios com erros de digitação, mas não consegue identificar de forma confiável uma spam trap ativa e não impede reclamações nem uma conta comprometida. Trate a verificação como um hábito entre vários, ao lado da coleta baseada em permissão, do controle de reclamações e do monitoramento.
05Com que frequência devo checar se estou em uma blacklist?
Diariamente, e de forma automática. As inclusões entram em vigor na hora e ninguém avisa você, então uma checagem manual mensal pode deixar uma inclusão ativa por semanas. Monitore os seus domínios de envio, os IPs de envio e os domínios dos links, e cheque manualmente antes de qualquer envio excepcionalmente grande.
A prevenção é, em grande parte, qualidade de lista, então comece por aí: verifique a sua lista com 100 créditos gratuitos que nunca expiram e deixe o monitoramento de blacklist vigiar os seus domínios e IPs para que uma inclusão nunca fique ativa por muito tempo sem que você perceba.