


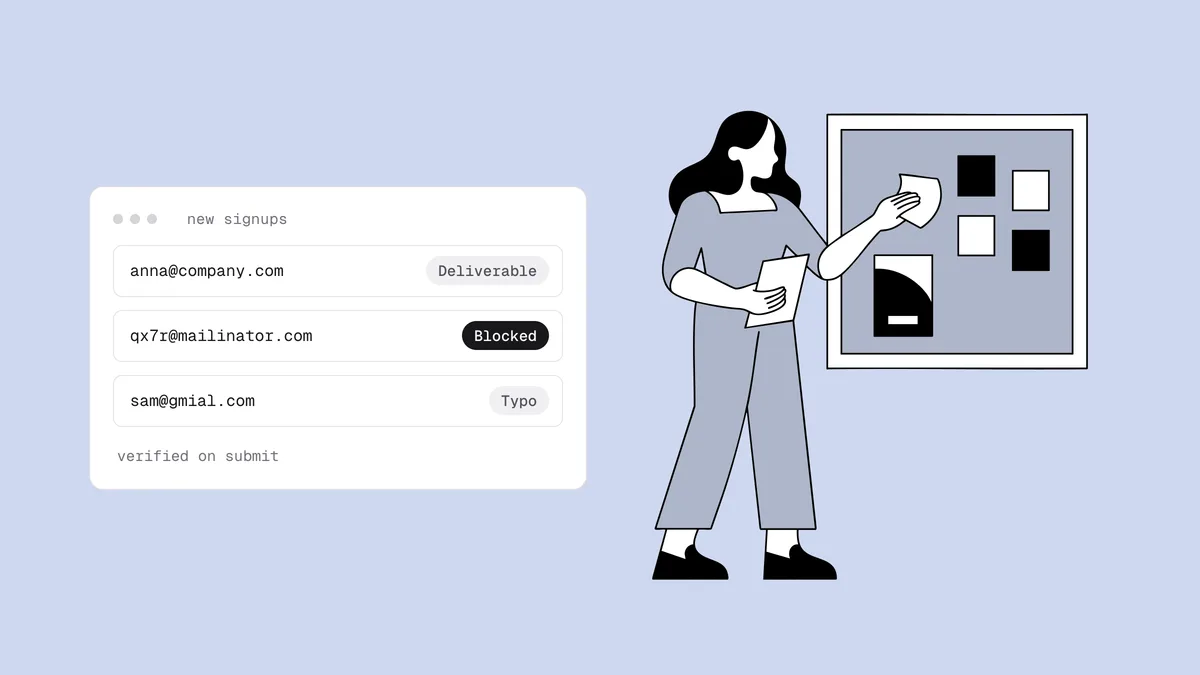
Les fausses inscriptions ont rarement l'air fausses. Elles arrivent comme des lignes ordinaires (une adresse, un prénom, un horodatage) et ne se révèlent que plus tard, sous forme de rebonds, de plaintes pour spam, d'essais gratuits qui ne se convertissent jamais ou d'une inscription sur liste noire que personne ne sait expliquer. Pour bloquer les fausses inscriptions par e-mail, il faut d'abord savoir à quel type vous avez affaire, car un bot, une boîte jetable et une attaque par bombardement d'inscriptions passent chacun à travers une défense différente. Ce guide classe les cinq types de fausses inscriptions, montre ce que chaque couche de protection arrête et ce qu'elle laisse passer, et vous donne une règle bloquer, avertir ou accepter pour chaque résultat de vérification.
La réponse en bref#
Aucun contrôle unique n'arrête les fausses inscriptions ; un empilement de contrôles peu coûteux, si. Placez en première ligne un champ honeypot et une limitation de débit par IP pour écarter les bots simples, un CAPTCHA comme Cloudflare Turnstile pour arrêter les plus malins, une vérification d'e-mail en temps réel sur le formulaire pour rejeter les adresses non délivrables et jetables et suggérer une correction pour les fautes de frappe, et le double opt-in pour que personne ne reçoive de courrier marketing avant qu'une personne réelle ait confirmé. Ensuite, surveillez les inscriptions par source pour qu'une attaque apparaisse en quelques heures, et non lors de votre prochaine campagne.
Gardez une limite en tête : la vérification juge l'adresse, pas le fait que la personne qui la saisit en soit propriétaire. C'est pourquoi le bombardement d'inscriptions, où les adresses sont réelles, exige les autres couches.
Les cinq types de fausses inscriptions#
« Fausse inscription » recouvre cinq problèmes différents. La solution dépend de celui qui frappe vos formulaires : diagnostiquez donc avant de construire.
Des bots qui remplissent vos formulaires#
Des scripts parcourent le web, trouvent des formulaires et les soumettent : chaînes
aléatoires sur de vrais domaines (xk7q2v@gmail.com), domaines inventés, adresses
extraites du web, ou essais de données volées. Certains placent un lien de spam dans
le champ du nom et laissent votre e-mail de bienvenue (Hi {first_name}) le diffuser
à leur place. Les inscriptions de bots gonflent votre liste, génèrent des rebonds
durs quand l'adresse était inventée, et polluent les chiffres d'engagement qui vous
servent à juger chaque campagne.
Les adresses jetables#
Une personne réelle avec une boîte jetable. Elle veut le code de réduction, le
téléchargement ou l'offre gratuite, et vous donne une adresse conçue pour cesser
d'exister peu après. Elle peut accepter le courrier au moment de l'inscription, donc
elle a l'air correcte, mais personne n'y lira jamais vos e-mails. Le
point sur les adresses génériques, jetables et gratuites
explique pourquoi elles reviennent en risky plutôt qu'en undeliverable, et vous
pouvez tester n'importe quel domaine avec le
vérificateur d'e-mails jetables gratuit.
Les fautes de frappe qui ressemblent à des fausses adresses#
Toutes les mauvaises inscriptions ne sont pas malveillantes. jane@gmial.com est une
vraie cliente qui a appuyé sur une mauvaise touche, et la traiter comme un bot vous
fait perdre quelqu'un que vous auriez pu garder avec une simple suggestion « vouliez-vous
dire gmail.com ? » acceptée en un clic. Distinguez les fautes de frappe des fausses
adresses, car la bonne réponse est inverse : aider, pas bloquer. Les
fautes de frappe les plus courantes dans les e-mails
suivent des schémas assez prévisibles pour être repérées dès la saisie.
Le bombardement d'inscriptions#
C'est celle qui peut nuire à votre domaine. Dans une attaque par bombardement d'inscriptions (ou list bombing), un script inscrit l'adresse réelle d'une victime à des centaines de formulaires d'un coup, généralement pour noyer une alerte de fraude ou une notification de changement de mot de passe sous un déluge d'e-mails de bienvenue. Votre formulaire est l'arme, pas la cible.
Ce qui la rend dangereuse, c'est que les adresses sont réelles et délivrables : elles passent donc tous les contrôles d'adresse. La victime, submergée de courriers qu'elle n'a jamais demandés, les marque comme spam, et ces plaintes pour spam sont comptées contre votre domaine. Un formulaire qui écrit à quiconque y a été saisi, sans confirmation, est exactement ce que les opérateurs de listes de blocage considèrent comme une source de courrier non sollicité : une vague de bombardement passée par votre formulaire peut donc faire inscrire votre IP ou votre domaine d'envoi. La liste d'adresses d'un attaquant peut aussi contenir des pièges à spam.
L'abus d'essais gratuits et d'avantages#
La même personne qui s'inscrit à nouveau pour un autre essai, un autre coupon de
première commande ou une autre prime de parrainage. Elle fait tourner les domaines
jetables, les adresses avec « + » (jane+2@gmail.com), l'insensibilité de Gmail aux
points (j.ane@gmail.com arrive dans la même boîte que jane@gmail.com), ou un
nouveau compte de messagerie gratuite à chaque fois. La plupart de ces adresses sont
parfaitement délivrables. Le problème, c'est la personne, pas la boîte : la solution
réside donc dans votre propre détection des doublons (comparer une forme normalisée
de chaque adresse tout en stockant ce qui a été saisi) et dans des signaux autres que
l'e-mail, comme les informations de paiement.
La défense en couches, couche par couche#
Chaque couche est peu coûteuse et chacune est aveugle à quelque chose. Empilées dans cet ordre, elles comblent mutuellement leurs failles.
| Couche | Ce qu'elle arrête | Ce qu'elle laisse passer | Friction pour les vraies personnes |
|---|---|---|---|
| Champ honeypot | Les bots simples qui remplissent tous les champs | Les bots qui affichent la page comme un navigateur ; les humains | Aucune |
| Limitation de débit par IP et par adresse | Les rafales depuis une seule source ; une même adresse soumise en boucle | Les attaques réparties sur de nombreuses IP ; les flux lents | Aucune, si les seuils tiennent compte des IP partagées |
| CAPTCHA ou Cloudflare Turnstile | La plupart des soumissions automatisées, y compris les scripts de list bombing | Les inscriptions résolues par des humains ou issues de fermes ; les vraies personnes avec des adresses jetables | Faible (Turnstile ne demande généralement aucune interaction) |
| Vérification d'e-mail en temps réel | Les adresses inventées, mal saisies, mortes et jetables | Les adresses réelles saisies par quelqu'un d'autre que leur propriétaire ; les abuseurs d'essais avec de vraies boîtes | Faible (un message uniquement en cas de problème) |
| Double opt-in | Toute réception de courrier marketing par une adresse non confirmée ; vous donne une preuve de consentement | L'e-mail de confirmation lui-même part quand même : il a donc besoin de sa propre limitation de débit | Moyenne (certaines vraies personnes ne confirment jamais) |
| Surveillance des inscriptions par source | Les attaques que vous découvririez sinon des semaines plus tard | Rien en temps réel : elle détecte, elle ne prévient pas | Aucune |
Le champ honeypot#
Ajoutez un champ que les vraies personnes ne voient jamais. Masquez-le avec du CSS
plutôt qu'avec type="hidden" (beaucoup de bots ignorent les champs cachés),
placez-le dans un élément marqué aria-hidden="true", et donnez-lui
tabindex="-1" et autocomplete="off" pour que les utilisateurs du clavier et les
gestionnaires de mots de passe le laissent vide. S'il arrive rempli, renvoyez votre
page de succès habituelle et écartez la soumission en silence. Un message d'erreur ne
fait qu'apprendre au bot ce qu'il doit changer.
La limitation de débit par IP et par adresse#
Limitez côté serveur, pas dans le navigateur, et comptez deux choses : les soumissions par IP et les soumissions par adresse e-mail. Fixez le seuil par IP bien au-dessus de ce que produit un bureau animé ou l'IP partagée d'un opérateur mobile, pour que les vraies personnes derrière une adresse partagée ne soient pas bloquées. La limite par adresse est la plus importante contre le list bombing : la même adresse qui frappe votre formulaire plusieurs fois en quelques minutes en est la signature, et elle ne doit jamais déclencher plus d'un e-mail de confirmation sur une période donnée.
Le CAPTCHA ou Cloudflare Turnstile#
Un défi arrête la plupart des soumissions automatisées, y compris les scripts des campagnes de list bombing. Turnstile ne demande généralement aucune interaction, ce qui maintient la friction au plus bas. L'erreur courante consiste à ne contrôler que dans le navigateur : le widget ne protège rien si votre serveur ne valide pas le jeton auprès du point de terminaison siteverify de Cloudflare avant d'accepter l'inscription, car un bot peut poster directement vers votre gestionnaire de formulaire sans jamais charger le widget.
La vérification d'e-mail en temps réel sur le formulaire#
Une fois les contrôles anti-bots passés, appelez une API de vérification depuis votre
serveur avant d'enregistrer l'adresse, et agissez sur le résultat à l'aide du tableau
de décision ci-dessous. Deux règles : gardez la clé API côté serveur, et laissez
passer en cas de panne. Si l'appel échoue ou expire, acceptez l'inscription et
rattrapez-la lors de votre prochain nettoyage. Le
modèle d'inscription serverless fournit du
code fonctionnel, et l'API de vérification de Qualisend renvoie le
verdict, le code de motif, les sous-indicateurs et une éventuelle suggestion
did_you_mean en une seule réponse.
Les créateurs de formulaires hébergés fonctionnent différemment, car le répondant soumet sur la page de l'éditeur et vous ne pouvez pas rejeter en direct depuis votre propre serveur. Les connecteurs natifs de Qualisend pour Typeform, Jotform et Tally contrôlent chaque réponse dès son arrivée et vous donnent un export propre ; pour arrêter une mauvaise adresse avant qu'elle n'atteigne votre CRM ou votre ESP, faites passer les réponses par une automatisation, comme le montrent les guides Typeform, Jotform et Tally. Sous WordPress, vous pouvez bloquer avant l'enregistrement de l'entrée, avec un filtre de validation : voir le guide Gravity Forms et le guide des formulaires WordPress pour Contact Form 7 et WPForms.
Le double opt-in#
N'ajoutez personne à une liste marketing avant qu'il ait cliqué sur un lien de confirmation. C'est la seule couche qui désamorce le bombardement d'inscriptions même quand tout ce qui la précède échoue : la victime reçoit un unique message de confirmation au lieu d'une newsletter continue, et une adresse non confirmée n'entre jamais dans votre liste. Gardez cet e-mail de confirmation sobre : aucune offre, aucun contenu promotionnel, et ne reprenez jamais des champs saisis par l'utilisateur comme le nom, car c'est ainsi que les bots glissent des liens dans votre courrier. Les compromis sont détaillés dans opt-in simple ou double opt-in.
La surveillance des inscriptions par source#
La prévention finit toujours par échouer : assurez-vous donc de le remarquer. Suivez les inscriptions par heure, par formulaire, par source et par référent, et déclenchez une alerte quand une source dépasse largement sa plage habituelle. Surveillez aussi trois ratios par source : la part d'inscriptions qui échouent à la vérification, la part d'adresses jetables, et le taux de confirmation. Un formulaire de coupon dont la part d'adresses jetables grimpe soudain a probablement été partagé sur un forum de bons plans. Un formulaire dont le taux de confirmation s'effondre pendant que le volume explose sert probablement à bombarder quelqu'un. Les formulaires de leads payants ont leur propre version de ce problème, traitée dans les faux leads des publicités à formulaire.
Bloquer, avertir ou accepter : agir sur chaque résultat#
Une fois qu'une adresse a franchi les couches anti-bots, c'est le résultat de vérification qui décide de son sort. Voici une configuration par défaut raisonnable :
| Résultat | Ce qu'il signifie | Action par défaut |
|---|---|---|
undeliverable (invalid_email,
invalid_domain, rejected_email) | Adresse mal formée, sans domaine de messagerie, ou boîte refusée par le serveur | Bloquer : « Nous ne pouvons pas envoyer à cette adresse. Merci de la vérifier. » |
risky avec l'indicateur disposable | Une boîte jetable | Bloquer sur les essais, les coupons et les contenus réservés ; signaler sur les newsletters à faible enjeu |
did_you_mean présent | Probablement une faute de frappe sur un domaine courant | Avertir : afficher la suggestion, l'accepter en un clic, laisser la personne garder ce qu'elle a saisi |
risky avec l'indicateur catch_all | Le domaine accepte n'importe quelle adresse, la boîte ne peut donc pas être confirmée | Accepter et étiqueter ; surveiller les rebonds de ce segment |
Indicateur role (info@, sales@) | Une boîte partagée par une équipe | Généralement accepter ; sur les produits à compte personnel, demander une adresse individuelle |
Indicateur free_mail | Gmail, Outlook, Yahoo et services similaires | Accepter. Sur les formulaires de démo B2B, vous pouvez demander un e-mail professionnel, mais ne bloquez pas |
unknown | Le serveur destinataire n'a pas donné de réponse | Accepter (laisser passer en cas de doute) et revérifier plus tard |
deliverable | La boîte existe | Accepter |
Les trois premières lignes sont quasi universelles. Les autres dépendent de votre
activité. Un outil pour développeurs verra des inscriptions légitimes en admin@ ;
les clients d'une boutique en ligne utilisent surtout des messageries gratuites ; un
formulaire de démo B2B peut tenir aux domaines d'entreprise mais ne devrait pas pour
autant refouler un acheteur qui utilise Gmail. Traitez les adresses génériques,
catch-all et gratuites comme du contexte, pas comme des fausses adresses.
Une remarque sur le timing : le résultat instantané couvre la syntaxe, le domaine et les contrôles d'adresse jetable, générique et de faute de frappe, tandis que le contrôle de la boîte aux lettres peut se terminer après que votre formulaire a déjà répondu. Agissez sur le résultat instantané au niveau du formulaire, et utilisez le résultat complet dans une étape en arrière-plan (avant le début de la série de bienvenue ou l'ouverture d'un essai) pour que personne n'attende un serveur de messagerie lent.
Nettoyer les fausses inscriptions déjà entrées#
Si de fausses inscriptions figurent déjà sur votre liste, procédez dans cet ordre :
- Trouvez la période et la source. Triez les inscriptions récentes par heure et par formulaire. Une vague de bots ou de bombardement se présente généralement comme une falaise : des centaines d'inscriptions en une heure sur un formulaire qui n'en voit d'ordinaire qu'une poignée.
- Cessez d'écrire à ce segment. Mettez en pause les séries de bienvenue et les automatisations qui le concernent avant le prochain envoi, pour ne pas continuer à générer des rebonds et des plaintes pendant que vous faites le tri.
- Vérifiez le segment. Exportez-le et lancez une vérification en masse, ou, si
la liste se trouve dans une plateforme connectée comme Klaviyo, Mailchimp ou
ActiveCampaign, nettoyez-la sur place et récupérez les verdicts réécrits sous
forme de tags ou de champs. Supprimez les adresses
undeliverableet jetables. Le guide de nettoyage de liste couvre la boucle complète. - Ne gardez pas les victimes de bombardement sous prétexte qu'elles sont
vérifiées. Les adresses injectées par un script de list bombing sont réelles :
elles reviennent donc en
deliverable. Si elles sont arrivées pendant la période de l'attaque et n'ont jamais confirmé ni interagi, retirez-les malgré tout. Ces personnes n'ont jamais demandé vos e-mails. - Surveillez les suites. Contrôlez votre taux de plainte dans Google Postmaster Tools au cours des jours suivants, et vérifiez votre domaine et vos IP d'envoi avec le vérificateur de listes noires gratuit. Si vous préférez être prévenu plutôt que de vérifier sans cesse, la surveillance des listes noires les revérifie toutes les 24 heures et vous envoie un e-mail lorsqu'une inscription apparaît.
- Bouchez la faille avant de rouvrir le formulaire. Ajoutez la couche que l'attaque a contournée, puis réactivez le formulaire.
Ensuite, intégrez ces corrections à votre routine : la checklist d'hygiène de liste e-mail couvre les habitudes continues, et comment éviter les listes noires détaille ce qui, par ailleurs, tient un domaine d'envoi hors des listes de blocage.
Foire aux questions
02La vérification des e-mails arrête-t-elle le bombardement d'inscriptions ?
Pas à elle seule. Dans une attaque par bombardement d'inscriptions, les adresses appartiennent à de vraies victimes : elles sont donc vérifiées comme délivrables. Ce qui l'arrête, ce sont les couches autour de la vérification : un CAPTCHA et une limitation de débit par adresse pour bloquer le script, et le double opt-in pour qu'une victime reçoive au plus un e-mail de confirmation plutôt qu'un flux continu qu'elle signalera comme spam.
03Faut-il bloquer les adresses e-mail jetables à l'inscription ?
Sur tout ce qui a une valeur (essais gratuits, coupons de première commande, téléchargements réservés, comptes communautaires), oui. Une boîte jetable est conçue pour disparaître : la personne derrière n'allait donc jamais rester abonnée. Sur un formulaire de newsletter à faible enjeu, les signaler pour une suppression ultérieure ajoute moins de friction. Dans les deux cas, tenez-les à l'écart de vos envois marketing.
04Faut-il bloquer Gmail et les autres adresses gratuites sur les formulaires B2B ?
Généralement non. Une adresse de messagerie gratuite est une boîte réelle et délivrable, et nombre d'acheteurs authentiques en utilisent une. Si votre processus commercial a besoin d'une entreprise, demandez un e-mail professionnel ou ajoutez un champ société, mais bloquer purement et simplement les messageries gratuites refoule de vrais leads pour résoudre une question de ciblage, pas de qualité.
05Un CAPTCHA suffit-il à bloquer les fausses inscriptions ?
Non. Un CAPTCHA arrête les soumissions automatisées, mais il ne peut rien contre une personne réelle qui saisit une adresse jetable, une faute de frappe ou un compte d'essai recyclé, et il ne fonctionne que si votre serveur valide le jeton. Associez-le à la vérification sur le formulaire et au double opt-in pour que chaque couche couvre ce que les autres laissent passer.
06Comment repérer les fausses inscriptions déjà présentes sur ma liste ?
Cherchez les rafales : triez les inscriptions récentes par heure et par source, et repérez les pics qui ne correspondent pas à votre trafic. Vérifiez ce segment en masse, supprimez les adresses non délivrables et jetables, et retirez tout ce qui provient d'une période d'attaque et n'a jamais confirmé ni interagi, même si l'adresse est vérifiée comme délivrable, car les victimes de list bombing utilisent de vraies boîtes de réception.
Vous voulez voir ce que vos formulaires laissent entrer ? Vérifiez n'importe quelle adresse avec le vérificateur d'e-mails gratuit, puis ajoutez la vérification à votre parcours d'inscription avec l'API de vérification. Les nouveaux comptes reçoivent 100 crédits gratuits qui n'expirent jamais.
01Comment empêcher les bots de s'inscrire avec de fausses adresses e-mail ?
Superposez vos défenses. Un champ honeypot caché et une limitation de débit par IP écartent les bots simples, un CAPTCHA comme Cloudflare Turnstile (validé sur votre serveur) arrête la plupart des autres, et la vérification en temps réel rejette les adresses inventées et mortes qui passent encore. Le double opt-in garantit que rien de non confirmé ne reçoit jamais votre courrier marketing.