La plupart des mauvaises adresses e-mail ne sont pas fausses. Elles sont mal tapées.
Quelqu'un de pressé, sur un clavier de téléphone, tape gmial.com, yaho.com ou
.con, votre formulaire l'accepte parce que cela a la forme d'une adresse, et ce client
ne reçoit jamais le reçu, la réinitialisation de mot de passe ou la newsletter qu'il a
demandés. La bonne nouvelle, c'est que les fautes de frappe dans les adresses e-mail ne
sont pas aléatoires : elles suivent un petit nombre de schémas récurrents. Ce guide
recense ces schémas, par fournisseur, par domaine de premier niveau et par structure,
et explique comment repérer chacun d'eux à l'inscription sans agacer les personnes qui
ont correctement saisi leur adresse.
La réponse en bref#
Les fautes de frappe dans les e-mails se répartissent en trois groupes : les domaines de
fournisseurs mal orthographiés (gmial.com, hotmial.com, outlok.com), les domaines
de premier niveau mal tapés (.con, .cmo, ou .co au lieu de .com) et les erreurs
de structure (un @ manquant, une espace, une virgule, des guillemets collés).
Rattrapez-les au clavier. Utilisez type="email" avec autocomplete="email" pour que
les navigateurs puissent remplir l'adresse à la place des gens, corrigez en silence les
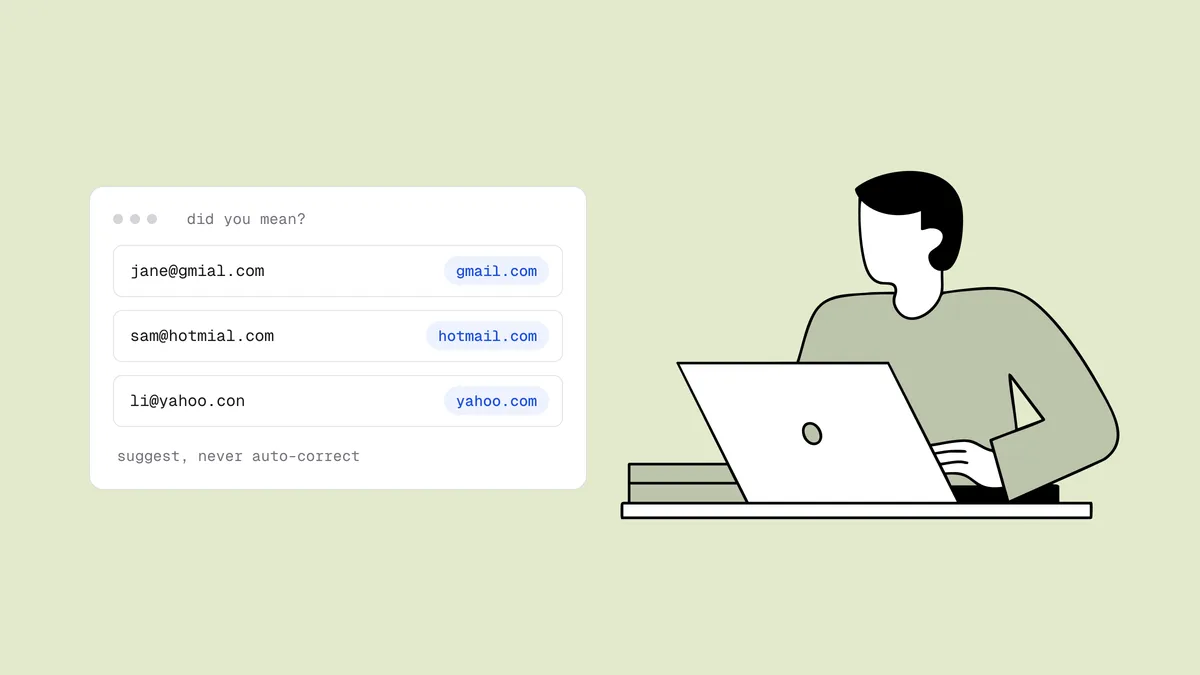
erreurs qui n'ont qu'une seule signification possible, et affichez une suggestion
« Vouliez-vous dire … ? » pour les fautes dans le domaine : suggérez, ne corrigez jamais
automatiquement en silence. Les fautes de frappe avant le @ exigent un contrôle de
la boîte, et le double opt-in est l'ultime filet de sécurité.
Les fautes de frappe courantes dans les domaines, par fournisseur#
Les fautes dans les domaines proviennent de quatre erreurs mécaniques : deux lettres
inversées (gmial), une lettre oubliée (gmai), une touche voisine frappée à la place
(gnail, puisque le n est à côté du m), ou une lettre doublée (gmaill). Appliquez-les
à la poignée de fournisseurs qui hébergent la plupart des adresses grand public et vous
obtenez le tableau ci-dessous. Ce sont des schémas typiques, pas un classement ; le
mélange exact sur votre liste dépend de votre audience et des appareils utilisés.
La troisième colonne compte autant que la deuxième. Chacun de ces fournisseurs exploite aussi de vrais domaines qui ressemblent à des quasi-fautes, et « corriger » l'un d'eux casse une adresse valide.
| Domaine voulu | Fautes typiques | Vrais domaines à ne pas « corriger » |
|---|---|---|
gmail.com | gmial.com, gmai.com, gamil.com,
gnail.com, gmal.com, gmaill.com,
gmil.com | googlemail.com ; mail.com est un autre
fournisseur, bien réel |
yahoo.com | yaho.com, yahooo.com, yhoo.com,
yahho.com, yaoo.com, tahoo.com | ymail.com, yahoo.co.uk et les autres domaines
régionaux de Yahoo |
hotmail.com | hotmial.com, hotmal.com,
hotmai.com, hotamil.com,
hotnail.com, hormail.com | hotmail.co.uk, hotmail.fr et les autres
domaines régionaux de Hotmail |
outlook.com | outlok.com, outllok.com,
oulook.com, outook.com,
outlool.com, outlookk.com | live.com, msn.com (également Microsoft) |
icloud.com | iclod.com, icoud.com,
icluod.com, iclould.com,
icliud.com | me.com, mac.com (anciens domaines Apple) |
aol.com | aoll.com, aool.com, aol.con,
aol.co | aim.com |
AOL est un avertissement utile. Avec un nom de trois lettres, il reste peu de place pour une faute à l'intérieur du nom lui-même : la plupart des erreurs tombent donc dans le TLD ou doublent une lettre, et changer une seule lettre produit généralement le vrai domaine d'une autre entreprise. Plus le domaine est court, plus un moteur de suggestion doit être prudent.
Les fautes dans le TLD : .con, .cmo et celles qui existent vraiment#
Les erreurs après le dernier point se répartissent en deux groupes très différents. Certaines produisent un domaine de premier niveau qui n'existe pas : l'adresse échoue alors au contrôle du domaine et ne pourra jamais recevoir de courrier. D'autres produisent un vrai TLD national, où le domaine mal tapé peut exister, appartenir à quelqu'un d'autre et accepter votre courrier.
| Voulu | Faute | Est-ce un vrai TLD ? | Ce qui se passe |
|---|---|---|---|
.com | .con, .cmo, .ocm,
.vom, .xom | Non | Le domaine ne peut pas être résolu. L'adresse échoue à la vérification et produit un hard bounce si vous lui écrivez. |
.com | .co (Colombie), .cm (Cameroun),
.om (Oman) | Oui | Le domaine sosie peut avoir été enregistré par quelqu'un d'autre et accepter le courrier : un rebond si vous avez de la chance, une fuite de données personnelles sinon. |
.net | .nte ; .ne (Niger) | Non ; oui | Même partage : .nte échoue d'emblée, .ne peut
livrer à un inconnu. |
.org | .ogr, .rog | Non | Échoue au contrôle du domaine et rebondit. |
Les fautes qui tombent sur un vrai TLD sont la raison pour laquelle un contrôle de
syntaxe ne suffit pas. jane@gmail.co est une adresse parfaitement valide sur un vrai
TLD. Un contrôle de syntaxe la laisse passer et, si quelqu'un a enregistré le domaine
sosie, un contrôle du domaine peut la laisser passer aussi ; une comparaison avec les
fournisseurs connus la signale dans tous les cas.
Les erreurs de structure : @ manquant, espaces, virgules et guillemets collés#
Le troisième groupe n'est pas du tout une faute d'orthographe. C'est une forme cassée, souvent due à un copier-coller ou à un clavier de téléphone. La règle pour les traiter est simple : corrigez en silence tout ce qui n'a qu'une seule signification possible, et demandez dès qu'il faut deviner.
| Erreur | Exemple | Corriger en silence, ou demander ? |
|---|---|---|
| Espaces au début ou à la fin | jane@gmail.com avec une espace avant ou après | Corriger : supprimer les espaces |
| Nom d'affichage, guillemets ou chevrons collés | "Jane" <jane@gmail.com> | Corriger : extraire l'adresse |
Préfixe mailto: | mailto:jane@gmail.com | Corriger : le retirer |
| Caractères pleine chasse issus d'un clavier IME | jane@gmail.com | Corriger : normaliser en Unicode (NFKC) vers de l'ASCII simple |
| Domaine en majuscules | jane@Gmail.COM | Corriger : mettre le domaine en minuscules ; laisser la partie avant le @ telle qu'elle a été saisie |
| Point final | jane@gmail.com. | Corriger : le retirer |
| @ manquant | janegmail.com | Demander. Vous pouvez deviner où il va, mais cela reste une supposition |
| Espace à l'intérieur de l'adresse | jane doe@gmail.com | Demander : janedoe ou jane.doe ? |
| Virgule à la place d'un point | jane@gmail,com | Demander, en suggérant la version avec un point |
| Points doubles | jane..doe@gmail.com, jane@gmail..com | Demander |
| Deux adresses dans un même champ | jane@gmail.com, jo@gmail.com | Demander laquelle utiliser |
Pourquoi les fautes de frappe coûtent plus qu'un rebond#
Une faute de frappe ressemble à un petit échec privé : une personne, un message perdu. Ses effets vont plus loin.
Un hard bounce garanti#
Une adresse sur un domaine qui n'existe pas, ou une boîte qui n'a jamais été créée, échoue de façon permanente dès le premier envoi. Chacun de ces hard bounces alimente le taux de rebond sur lequel les fournisseurs de messagerie vous jugent, et une liste collectée sans aucun contrôle des fautes de frappe en charrie un flux régulier. La différence entre échecs permanents et temporaires est expliquée dans hard bounce vs soft bounce.
Les pièges à spam sur des domaines mal orthographiés#
Certains opérateurs de pièges enregistrent des variantes mal orthographiées des domaines des grands fournisseurs, précisément parce que seuls les expéditeurs qui ne vérifient jamais leurs adresses y écriront. En toucher un indique à un filtre que vous collectez sans validation. Des trois types de pièges à spam, les pièges à fautes de frappe sont le seul qu'un vérificateur élimine de façon fiable, car la faute est visible dans l'adresse elle-même.
Fuites de données et sécurité des comptes#
Lorsqu'une faute de frappe tombe sur un vrai domaine qui accepte tout le courrier, vos messages ne rebondissent pas. Ils arrivent ailleurs. Cela peut signifier des détails de commande, des factures ou des échanges avec le support livrés à un inconnu. Pour les produits fondés sur des comptes utilisateurs, c'est pire : si un utilisateur s'inscrit avec un domaine mal tapé, quiconque contrôle ce domaine peut recevoir ses liens de réinitialisation de mot de passe. Confirmer l'adresse avant d'envoyer quoi que ce soit de sensible comble cette faille.
Des clients qui n'ont jamais de vos nouvelles#
La personne derrière la faute n'a rien fait de mal. Elle attend un reçu, une mise à jour de livraison, un lien de connexion ou un rappel de fin d'essai qui n'arrivera jamais, et l'issue habituelle est un ticket au support, une rétrofacturation ou un départ silencieux. Pour les boutiques et les produits SaaS, c'est là le vrai coût, et c'est pourquoi la vérification d'e-mails pour l'e-commerce se concentre sur le paiement, pas sur le marketing.
Comment rattraper les fautes de frappe à l'inscription#
La prévention au clavier l'emporte sur toute correction ultérieure, car la personne qui a fait la faute est là pour confirmer la correction.
Commencez par le champ de saisie#
La prévention la moins chère consiste à ne pas faire taper les gens du tout :
<input
  type="email"
  name="email"
  autocomplete="email"
  autocapitalize="none"
  spellcheck="false"
  required
/>
autocomplete="email" permet au navigateur ou au gestionnaire de mots de passe de
remplir une adresse enregistrée, et une adresse remplie automatiquement ne contient pas
de faute. type="email" affiche sur mobile un clavier avec @ et . et applique un
contrôle de forme basique. autocapitalize="none" et spellcheck="false" empêchent les
claviers de téléphone de mettre des majuscules ou de réécrire l'adresse « pour vous
aider ». N'oubliez pas que type="email" ne vérifie que la forme ; comme l'explique
pourquoi la validation d'e-mail par regex échoue,
gmial.com est un domaine à la forme parfaite.
Affichez une suggestion « Vouliez-vous dire … ? »#
Comparez le domaine à une liste de fournisseurs courants et, quand il s'en approche à une lettre près, proposez la correction. Quelques règles distinguent une suggestion utile d'une suggestion agaçante :
- Vérifiez à la sortie du champ ou à l'envoi, pas à chaque frappe, pour ne pas
signaler
gmaipendant que quelqu'un est encore en train de taper. - Affichez l'adresse corrigée complète en mettant en évidence la partie modifiée : « Vouliez-vous dire jane@gmail.com ? »
- Faites en sorte qu'accepter se fasse en un clic et que garder l'original soit facile. Ne bloquez jamais le formulaire parce qu'une suggestion a été ignorée.
- Ne corrigez jamais automatiquement en silence.
mail.comest un vrai fournisseur à une suppression de lettre degmail.com; une correction silencieuse modifierait une adresse que quelqu'un a tapée volontairement. - Ne suggérez qu'à partir de fournisseurs connus. Vous ne pouvez pas savoir que
acme.codevrait êtreacme.com, et deviner pour des domaines d'entreprise cause plus de tort que cela n'en évite.
Vous pouvez construire la comparaison vous-même avec un calcul de distance d'édition
(les guides de validation en Node.js et en
Python couvrent les couches qui l'entourent), ou
utiliser le champ did_you_mean que renvoie l'API Qualisend lorsqu'elle
repère une faute probable. Le
modèle d'inscription en serverless montre
comment l'intégrer à un formulaire, avec les
indicateurs d'adresses jetables et de rôle que
contient le même résultat. Pour voir la logique sur une seule adresse, collez-la dans
le vérificateur de fautes de frappe gratuit.
Pourquoi un champ « confirmez votre e-mail » est une parade faible#
La seconde case « saisissez à nouveau votre e-mail » est la défense la plus répandue
contre les fautes de frappe, et l'une des moins efficaces. Les gens collent le premier
champ dans le second et copient la faute avec. Les navigateurs remplissent
automatiquement les deux champs. Quelqu'un dont les doigts produisent toujours gmial
le produira deux fois. Et chaque inscription légitime paie cette friction pour attraper
une minorité d'erreurs. Une suggestion « vouliez-vous dire », plus le fait de réafficher
l'adresse après l'inscription (« Nous avons envoyé votre reçu à jane@gmail.com, ce
n'est pas la bonne adresse ? Modifiez-la »), en attrape davantage avec moins d'effort.
Les fautes dans la partie locale exigent un contrôle de la boîte#
jnae@gmail.com a un domaine parfait : aucun moteur de suggestion ne peut aider, seule
la personne connaît son propre nom. La seule façon automatisée de la rattraper est un
contrôle SMTP de la boîte qui demande à Gmail si cette boîte existe. Si ce n'est pas le
cas, l'adresse revient non délivrable. Si la faute tombe par hasard sur la vraie boîte
de quelqu'un d'autre, ou si le domaine est un catch-all
qui accepte toutes les adresses, aucun contrôle ne peut le dire. C'est là qu'intervient
la dernière couche.
Le double opt-in comme filet de sécurité#
Un e-mail de confirmation rattrape tout ce qui a échappé au reste : l'adresse mal tapée ne clique jamais, elle n'entre donc jamais dans votre liste, et l'inconnu qui l'a reçu ne reçoit plus jamais rien. Le hic, c'est que le double opt-in détecte les fautes en perdant l'abonné, et c'est pourquoi il fonctionne mieux derrière la vérification qu'à sa place. Single vs double opt-in détaille ce compromis, et comment stopper les fausses inscriptions couvre les autres couches dont un formulaire d'inscription a besoin.
Corriger les fautes de frappe déjà présentes dans votre liste#
Les fautes collectées avant la mise en place de tout cela sont toujours dans votre liste. Éliminez-les ainsi :
- Passez la liste en vérification. Les lignes avec une suggestion
did_you_meanou un domaine mal tapé non délivrable sont signalées dans les résultats. - Excluez-les des envois. Elles rebondiront, atteindront un inconnu ou toucheront un piège ; aucune de ces issues ne vous aide.
- Ne corrigez pas en masse pour ensuite leur écrire. L'adresse corrigée est peut-être bien celle de la personne, mais elle ne l'a jamais saisie ni confirmée, et pour des parties locales courantes, elle pourrait appartenir à quelqu'un d'autre.
- Récupérez vos clients par un autre canal. Pour les personnes qui ont un compte, demandez-leur de confirmer leur adresse lors de leur prochaine connexion, ou utilisez un numéro de téléphone dont vous disposez déjà. Pour les contacts marketing de grande valeur, un seul e-mail de confirmation sobre à l'adresse corrigée est le maximum que vous devriez envoyer, et ne les réintégrez que s'ils cliquent.
- Suivez le taux de fautes par formulaire. Un bond soudain sur un formulaire
signifie généralement que quelque chose s'est cassé, comme un champ qui a perdu son
type="email"ou une mise en page mobile où la correction automatique s'est réactivée.
La routine plus large de vérification, d'exclusion et de nouveau contrôle est détaillée dans la checklist d'hygiène de liste d'e-mails.
Foire aux questions
01Quelles sont les fautes de frappe les plus courantes dans les adresses e-mail ?
Les domaines de fournisseurs mal orthographiés (gmial.com, gmai.com, gamil.com, hotmial.com, yaho.com, outlok.com, iclod.com), les domaines de premier niveau mal tapés (.con, .cmo, ou .co au lieu de .com), et les erreurs de structure comme un @ manquant, une espace ou une virgule à la place d'un point. Elles proviennent de quelques erreurs mécaniques (lettres inversées, lettres oubliées, touche voisine, lettre doublée), ce qui explique qu'elles soient assez prévisibles pour être rattrapées automatiquement.
02Faut-il corriger automatiquement les fautes de frappe dans les e-mails ?
Non. Suggérez la correction et laissez la personne l'accepter en un clic. Certains domaines presque identiques sont de vrais fournisseurs (mail.com est à une lettre de gmail.com) : une correction silencieuse peut donc modifier une adresse que quelqu'un a tapée volontairement. Ne corrigez automatiquement que les erreurs qui n'ont qu'une seule signification possible, comme des espaces parasites ou un préfixe mailto:.
03Un champ « confirmez votre e-mail » empêche-t-il les fautes de frappe ?
Pas de façon fiable. Les gens collent le premier champ dans le second, les navigateurs remplissent automatiquement les deux, et quelqu'un qui fait habituellement une faute la fera deux fois. Cela ajoute de la friction à chaque inscription pour attraper une fraction des erreurs. Une suggestion « Vouliez-vous dire … ? », plus le fait de réafficher l'adresse après l'inscription, en attrape davantage avec moins de friction.
04Une regex peut-elle détecter les fautes de frappe dans les e-mails ?
Non. Une regex vérifie la forme d'une adresse, et gmial.com a une forme parfaite. Détecter une faute dans le domaine implique de le comparer aux fournisseurs connus, et détecter une faute avant le @ implique de demander au serveur de messagerie si cette boîte existe.
05Que faire des adresses mal tapées déjà présentes dans ma liste ?
Excluez-les des envois, car elles rebondiront, atteindront un inconnu ou toucheront un piège à spam. Ne les corrigez pas en masse pour ensuite écrire à l'adresse corrigée, puisque la personne ne l'a jamais confirmée. Demandez à vos clients de confirmer leur adresse lors de leur prochaine connexion ou par un autre canal dont vous disposez ; pour les contacts marketing, un seul e-mail de confirmation à l'adresse corrigée est le maximum que vous devriez envoyer.
Collez n'importe quelle adresse dans le vérificateur de fautes de frappe gratuit pour voir la logique « Vouliez-vous dire … ? » en action, ou lancez un contrôle complet avec le vérificateur d'e-mails gratuit. Pour nettoyer une liste entière, commencez avec 100 crédits gratuits qui n'expirent jamais.