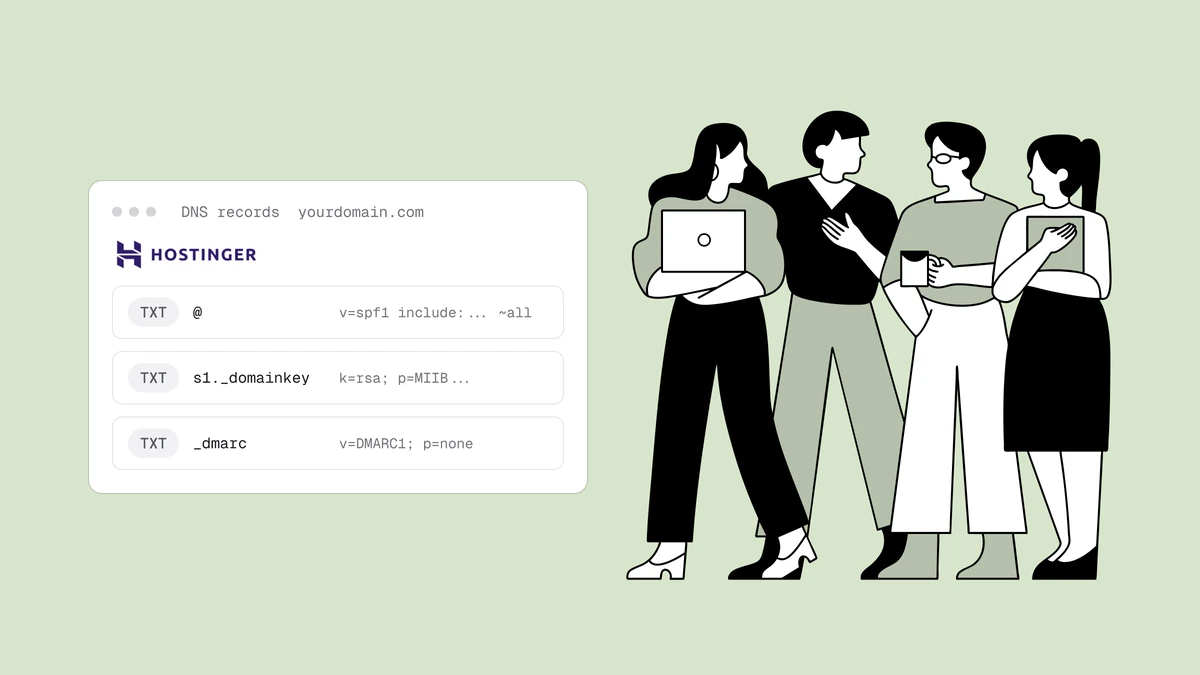
Configurare SPF, DKIM e DMARC su Hostinger significa in pratica aggiungere tre record TXT in un unico posto: l'editor DNS dentro hPanel. I record in sé sono identici chiunque gestisca il tuo DNS (SPF autorizza i tuoi mittenti, DKIM firma la tua posta e DMARC stabilisce la policy), quindi l'unica cosa davvero specifica di Hostinger è dove si trova l'editor e cosa scrivere nel campo Name per ciascun record. Questa guida segue quel percorso, con i valori esatti forniti dal tuo provider di posta e dai generatori gratuiti, invece di tirarli a indovinare.
In breve#
Se il tuo dominio usa i nameserver di Hostinger, aggiungi tutti e tre i record in hPanel → Domains → il tuo dominio → DNS / Nameservers → Manage DNS records. Ognuno è un record TXT, e l'unico campo che cambia tra l'uno e l'altro è Name (host):
- SPF: un record TXT sul dominio principale (root). Campo Name:
@. Il valore inizia conv=spf1. - DKIM: un record TXT su un selettore che ti fornisce il tuo provider di posta.
Campo Name:
selector._domainkey(per esempios1._domainkey). Il valore arriva dal provider. - DMARC: un record TXT sul nome host
_dmarc. Campo Name:_dmarc. Il valore inizia conv=DMARC1.
Per un quadro concettuale di come i tre record lavorano insieme, leggi prima la guida a SPF, DKIM e DMARC. Questo articolo è la versione pulsante per pulsante per Hostinger.
Prima di tutto, conferma che il tuo DNS sia davvero su Hostinger#
Questo è il passaggio che molti saltano, ed è il motivo per cui a volte i record "non funzionano". Modificare il DNS in hPanel ha effetto solo se il tuo dominio usa i nameserver di Hostinger. Se hai registrato il dominio altrove, o lo hai puntato su Cloudflare o su un altro provider DNS, il DNS autoritativo si trova lì, e i record TXT che aggiungi su Hostinger vengono semplicemente ignorati.
In hPanel, apri il tuo dominio e guarda la sezione Nameservers. Se mostra i
nameserver di Hostinger (in genere ns1.dns-parking.com e ns2.dns-parking.com,
anche se possono variare), sei nel posto giusto: aggiungi i record su Hostinger.
Se mostra i nameserver di qualcun altro, aggiungi SPF, DKIM e DMARC nell'editor DNS
di quel provider. Il DNS si gestisce in un solo posto, e deve essere quello a cui
puntano i tuoi nameserver.
Dove si trovano i record SPF, DKIM e DMARC su Hostinger#
Dopo aver confermato che il tuo DNS è gestito da Hostinger, l'editor è a pochi clic:
- Accedi a hPanel e apri Domains.
- Seleziona il dominio da cui invii la posta.
- Apri DNS / Nameservers: si apre la zona DNS del dominio.
- Scorri fino a Manage DNS records. Vedrai l'elenco dei record esistenti e un modulo Add new record.
Il modulo per aggiungere un record ha almeno un menu a tendina Type, un campo Name (a volte chiamato Host), un campo TXT value o Content e un campo TTL. Per ogni record di questa guida lascia Type impostato su TXT e lascia il TTL al valore predefinito, che va bene per i record di autenticazione. Gli unici campi che contano sono Name e TXT value.
Cosa inserire nel campo Name per ogni record#
L'errore più comune in assoluto su Hostinger è inserire il valore sbagliato nel
campo Name. Ecco la corrispondenza, perché è qui che la convenzione di
denominazione specifica dell'host crea davvero problemi. Hostinger usa @ per
indicare il dominio principale e aggiunge il tuo dominio a qualunque altra cosa tu
scriva, quindi devi inserire l'etichetta breve dell'host, non il nome host
completo.
| Record | Campo Name su Hostinger | Corrisponde a |
|---|---|---|
| SPF | @ | il dominio principale, es. example.com |
| DMARC | _dmarc | _dmarc.example.com |
| DKIM | selector._domainkey | selector._domainkey.example.com |
Nota che non scrivi mai il tuo dominio nel campo Name: lo aggiunge Hostinger. Se
inserisci _dmarc.example.com ottieni un record su
_dmarc.example.com.example.com, che non restituisce nulla. Inserisci solo
_dmarc.
Aggiungere il record SPF su Hostinger#
SPF (Sender Policy Framework) elenca i server autorizzati a inviare posta a nome del tuo dominio. Nel modulo Add new record:
- Type: TXT
- Name:
@ - TXT value: la tua stringa SPF, che inizia sempre con
v=spf1e termina con un meccanismoall.
Un valore tipico ha questo aspetto:
v=spf1 include:_spf.google.com include:sendgrid.net ~all
Ogni provider tramite cui invii (Google Workspace, una piattaforma di marketing, un
servizio transazionale, l'email di Hostinger stessa) deve avere il suo include:
in questo unico record. Il ~all finale è un soft-fail (accetta ma segnala i
mittenti non autorizzati); -all è un hard-fail. Non comporre la stringa a mano e
a memoria: il generatore gratuito di record SPF
crea un record valido in base ai servizi che usi davvero e segnala gli errori che
fanno fallire SPF.
Aggiungere il record DKIM su Hostinger#
DKIM (DomainKeys Identified Mail) pubblica una chiave pubblica che permette ai server di destinazione di verificare la firma crittografica della tua posta. La cosa importante da capire: il selettore DKIM e il valore arrivano dal tuo provider di posta, non da Hostinger. Chi invia la tua posta (Google Workspace, Zoho, un ESP o il servizio email di Hostinger) genera la coppia di chiavi e ti indica il nome esatto del selettore e la stringa della chiave pubblica da pubblicare.
Il tuo provider ti darà qualcosa come un selettore s1 (oppure google, hs1,
dkim, ecc.) e un valore che inizia con v=DKIM1. Nel modulo di Hostinger:
- Type: TXT
- Name: il selettore seguito da
._domainkey, per esempios1._domainkey - TXT value: la stringa esatta che ti ha dato il provider
s1._domainkey TXT v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQ...
Copia il valore così com'è: un solo carattere modificato o mancante invalida la firma. Se il provider ti fornisce una chiave molto lunga, il campo di Hostinger la accetta; incollala per intero senza aggiungere interruzioni di riga o virgolette. Poiché il selettore lo sceglie il provider, usa sempre quello indicato invece di inventarne uno tuo.
Aggiungere il record DMARC su Hostinger#
DMARC (Domain-based Message Authentication, Reporting and Conformance) è il
livello di policy che collega SPF e DKIM all'indirizzo "From" visibile e indica ai
server di destinazione cosa fare quando un messaggio non supera i controlli. È un
singolo record TXT sul nome host _dmarc:
- Type: TXT
- Name:
_dmarc - TXT value: la tua policy DMARC, che inizia con
v=DMARC1
Inizia in modalità monitoraggio (p=none), così non rompi nulla mentre osservi:
v=DMARC1; p=none; rua=mailto:dmarc@example.com
L'indirizzo rua= è quello a cui vengono inviati i report aggregati giornalieri:
indirizzalo a una casella che puoi leggere. Crea il valore con il
generatore gratuito di record DMARC, così
i tag sono formattati correttamente, poi incollalo nel campo TXT value.
La sequenza completa dal monitoraggio alla policy restrittiva (quanto aspettare, cosa cercare nei report, quando alzare la policy) è descritta nella guida passo passo alla configurazione di DMARC. Il processo è identico ovunque sia ospitato il tuo DNS.
Verifica che i record si risolvano#
Hostinger applica le modifiche DNS abbastanza in fretta, ma la propagazione su internet può comunque richiedere da pochi minuti a qualche ora, quindi niente panico se una ricerca restituisce un risultato vuoto subito dopo il salvataggio. Una volta passato un po' di tempo, conferma tutti e tre i record in una volta con il controllo SPF, DKIM e DMARC: incolla il tuo dominio (e il selettore DKIM) e ti dirà se ogni record viene trovato ed è formato correttamente. È il modo più rapido per individuare gli errori classici su Hostinger: un dominio aggiunto per sbaglio nel campo Name, un secondo record SPF o un selettore DKIM che non corrisponde a quello con cui firma il tuo provider.
Se un record non compare, ricontrolla tre cose, in quest'ordine: che i nameserver di
Hostinger siano quelli che servono davvero il dominio, che il campo Name contenga
l'etichetta breve (@, _dmarc o selector._domainkey) e non il nome host
completo, e che tu non abbia racchiuso il valore tra virgolette in più.
Errori comuni su Hostinger#
Pochi errori spiegano la maggior parte delle configurazioni non funzionanti proprio su Hostinger:
- Modificare il DNS su Hostinger quando i nameserver puntano altrove. I record vengono salvati ma non hanno alcun effetto. Conferma prima i nameserver.
- Scrivere il nome host completo in Name. Usa
@,_dmarcoselector._domainkey: Hostinger aggiunge il tuo dominio automaticamente. - Due record SPF. Aggiungere un nuovo TXT
v=spf1quando ne esiste già uno fa fallire SPF per l'intero dominio. Uniscili in uno solo. - Modificare a mano il valore DKIM. La chiave pubblica deve corrispondere esattamente alla chiave privata del tuo provider: incollala senza modificarla.
- Applicare DMARC in modo restrittivo dal primo giorno. Con un
p=rejectprima del monitoraggio finisci per seppellire le tue stesse fatture e newsletter. Inizia conp=none.
Fare tutto questo per bene oggi è il minimo indispensabile, non un optional: i requisiti per i mittenti di Google e Yahoo rendono SPF, DKIM e DMARC obbligatori per chi invia grandi volumi, e un'autenticazione corretta è ciò che protegge la tua reputazione del mittente dallo spoofing.
Domande frequenti#
Dove aggiungo i record SPF, DKIM e DMARC su Hostinger?#
In hPanel, vai su Domains, seleziona il tuo dominio, apri DNS / Nameservers
e scorri fino a Manage DNS records. Usa il modulo Add new record con Type
impostato su TXT per tutti e tre. Imposta il campo Name su @ per SPF,
_dmarc per DMARC e selector._domainkey per DKIM, poi incolla ciascun valore.
Funziona solo se il dominio usa i nameserver di Hostinger; le voci di menu
potrebbero differire leggermente con gli aggiornamenti di hPanel.
Cosa inserisco nel campo Name (host) su Hostinger?#
Inserisci l'etichetta breve dell'host, mai il nome host completo: Hostinger
aggiunge il tuo dominio automaticamente. Usa @ per il record SPF sul dominio
principale, _dmarc per il record DMARC e il selettore del tuo provider seguito da
._domainkey (per esempio s1._domainkey) per DKIM. Scrivere example.com nel
campo Name produce un nome host duplicato come _dmarc.example.com.example.com
che non restituisce nulla.
Da dove vengono i valori SPF e DKIM?#
I valori li determina il tuo provider di posta, non Hostinger. Il selettore DKIM e la chiave pubblica sono generati da chi invia la tua posta (Google Workspace, un ESP o l'email di Hostinger) e vanno copiati esattamente. Per SPF, usa il generatore di record SPF per creare un unico record corretto con tutti i servizi tramite cui invii, e il generatore di record DMARC per una policy iniziale valida.
Perché il mio record DNS su Hostinger non funziona?#
Il più delle volte il dominio non usa davvero i nameserver di Hostinger, quindi i record che hai aggiunto non sono autoritativi: controlla prima la sezione Nameservers. Altre cause comuni sono un nome host completo nel campo Name invece dell'etichetta breve, un record SPF duplicato o semplicemente un DNS non ancora propagato. Conferma con il controllo SPF, DKIM e DMARC dopo che è passato un po' di tempo.
L'autenticazione dimostra che la tua posta è davvero tua, ma è solo il biglietto d'ingresso per la posta in arrivo: un messaggio firmato alla perfezione, inviato a una lista piena di indirizzi morti, rimbalza comunque e finisce comunque nello spam. Controlla la tua lista con la verifica email gratuita per eliminare gli indirizzi non validi prima che danneggino la reputazione che i tuoi nuovi record SPF, DKIM e DMARC devono proteggere.