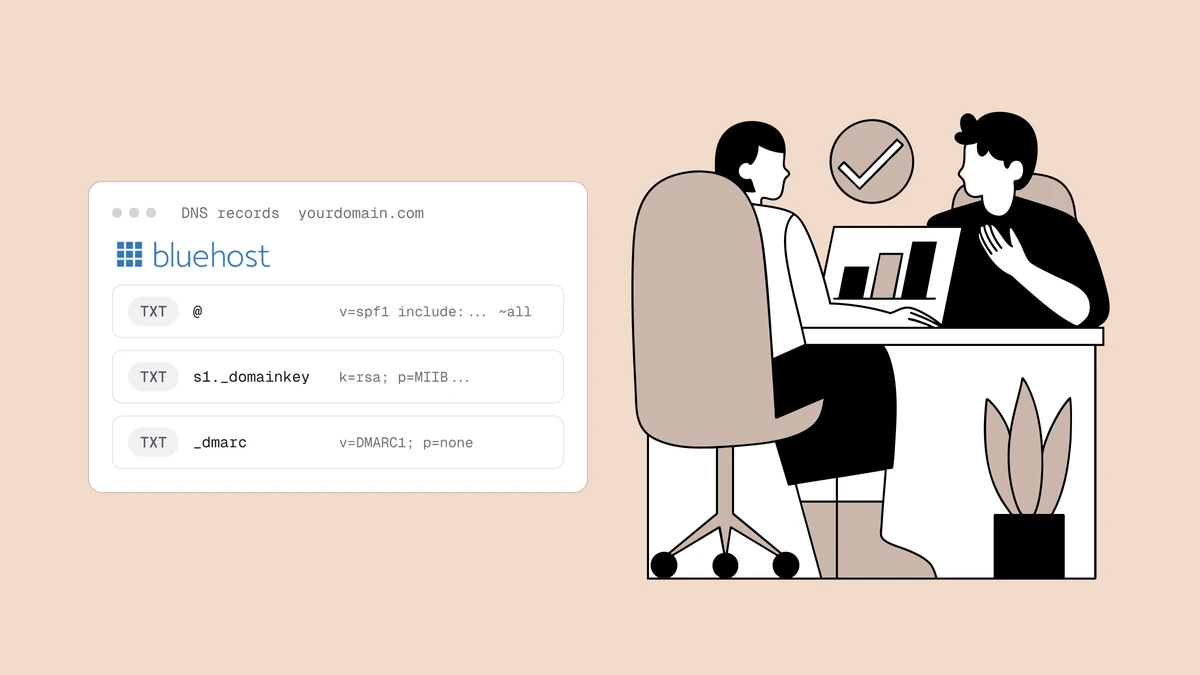
Configurare SPF, DKIM e DMARC su Bluehost è in realtà un solo compito ripetuto
tre volte: aggiungi un record TXT nell'editor DNS di Bluehost, e a ogni giro
cambiano solo il contenuto del campo host e il valore che incolli. I tre record
in sé non sono specifici di Bluehost: SPF, DKIM e DMARC funzionano allo stesso
modo chiunque gestisca il tuo DNS. Ciò che è specifico di Bluehost è dove si
trova l'editor, cosa si aspetta il campo host/nome per il dominio radice
rispetto a _dmarc o a un selettore DKIM, e un dettaglio che mette in
difficoltà molti clienti Bluehost: poiché Bluehost ospita moltissimi siti
WordPress, spesso il tuo dominio ha già un record SPF da integrare anziché
duplicare. Questa guida li affronta tutti e tre.
In breve#
Sono tutti e tre record TXT che aggiungi nello stesso punto. Cambiano il nome host e la provenienza del valore:
- SPF: un record TXT sul dominio radice (host
@), con un valore che inizia conv=spf1. Crealo con il generatore di record SPF. Pubblicane uno solo. - DKIM: un record TXT su
<selector>._domainkey, dove sia il selettore sia il lungo valore ti vengono forniti dal tuo provider di posta. Questo non lo scrivi mai tu. - DMARC: un record TXT su
_dmarc, con un valore che inizia conv=DMARC1. Crealo con il generatore di record DMARC e parti sempre dap=none.
Dove Bluehost tiene i tuoi record DNS#
Accedi al tuo account Bluehost, apri l'area Domains e seleziona il dominio da cui invii la posta. Da qualche parte nella schermata di gestione di quel dominio c'è una sezione DNS: in passato Bluehost l'ha chiamata DNS Zone Editor, mentre nel nuovo account manager si chiama semplicemente "DNS". Aprila e vedrai i record già presenti nella zona: il record A del tuo sito, i record MX per la posta e spesso anche uno o due record TXT.
Quando aggiungi un record, Bluehost mostra un piccolo modulo: un menu a tendina Type (scegli TXT), un campo Host o Name, il TXT Value e un TTL. Lascia il TTL al valore predefinito: stabilisce solo per quanto tempo i resolver tengono il record in cache. I due campi che contano sono l'host e il valore, e impostare correttamente l'host è la parte decisiva.
| Record | Host / Name su Bluehost | Il valore inizia con |
|---|---|---|
| SPF | @ | v=spf1 … |
| DKIM | selector._domainkey | v=DKIM1; … (dal tuo provider) |
| DMARC | _dmarc | v=DMARC1; … |
Bluehost aggiunge il tuo dominio a qualsiasi cosa tu inserisca nel campo host,
quindi @ indica il dominio radice stesso e _dmarc diventa
_dmarc.yourdomain.com. Non scrivere il dominio completo nel campo host,
altrimenti ti ritroverai con un nome duplicato come
_dmarc.yourdomain.com.yourdomain.com.
Aggiungere il record SPF su Bluehost#
L'SPF elenca i server autorizzati a inviare posta usando il tuo dominio. È il record su cui pesa il dettaglio Bluehost/WordPress, quindi leggi questa sezione prima di toccare qualsiasi cosa.
Prima di tutto, controlla se esiste già un record SPF. Nell'elenco DNS,
cerca un record TXT sul dominio radice il cui valore inizia con v=spf1.
Sull'hosting Bluehost molto spesso ce n'è già uno: la piattaforma predispone di
frequente un record SPF perché la posta del server stesso (notifiche di
WordPress, messaggi dei moduli di contatto, posta di cPanel) superi
l'autenticazione. Di solito ha un aspetto simile a questo:
v=spf1 +a +mx +ip4:XXX.XXX.XXX.XXX ~all
Se quel record esiste e ora vuoi inviare tramite un provider di posta (Google
Workspace, un ESP di marketing, un servizio transazionale), devi unire il
suo include al record che hai già. Non aggiungere un secondo record SPF: un
dominio può pubblicarne esattamente uno, e un secondo li rende entrambi non
validi, così l'SPF fallisce per tutti. È l'errore SPF più comune su Bluehost.
Un record unito mantiene i meccanismi esistenti e aggiunge l'include del
provider prima dell'all finale:
v=spf1 +a +mx +ip4:XXX.XXX.XXX.XXX include:_spf.google.com ~all
Se non c'è alcun record SPF, parti da zero: fai clic su Add Record,
scegli TXT, imposta l'host su @ e incolla un record che elenchi solo i
servizi da cui invii davvero. Lascia che sia il generatore di record
SPF a comporlo: scegli i tuoi provider e
ottieni un unico record valido con gli include nell'ordine giusto, il che è più
sicuro che modificarlo a mano.
Il ~all alla fine è un soft fail (accetta ma segna come sospetto); -all è un
hard fail. Il soft fail è l'impostazione predefinita sicura mentre confermi che
tutti i mittenti legittimi sono elencati.
Aggiungere il record DKIM su Bluehost#
Il DKIM pubblica una chiave pubblica che permette ai destinatari di verificare una firma che il tuo provider aggiunge a ogni messaggio. La cosa importante da capire: il selettore e il valore arrivano entrambi dal tuo provider di posta, non da Bluehost e non da te. Non puoi inventarti un record DKIM: attiva il DKIM nella console di amministrazione del tuo ESP o del tuo provider di posta, e ti mostrerà esattamente cosa pubblicare.
Il tuo provider ti fornisce un host e un valore simili a questi:
Host:  s1._domainkey
Value: v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQ…(chiave lunga)…
Il selettore è la parte prima di ._domainkey: qui s1, ma potrebbe essere
google, k1, dkim, selector1 o qualsiasi altro nome scelto dal provider.
Su Bluehost, fai clic su Add Record, scegli TXT, inserisci l'intera
stringa host (s1._domainkey) nel campo Host/Name e incolla il valore del
provider, esattamente come ti è stato dato, nel campo TXT Value. Copia tutta la
chiave: è lunga, e una chiave troncata fa fallire la verifica senza alcun
avviso.
Se invii tramite più di un servizio, ognuno ti dà il proprio selettore, quindi
avere due o tre record _domainkey separati è normale: a differenza dell'SPF,
il DKIM non è limitato a un record per dominio, perché ognuno risiede sul
proprio host di selettore.
Aggiungere il record DMARC su Bluehost#
DMARC collega SPF e DKIM all'indirizzo "From" visibile, dice ai server riceventi cosa fare con la posta che non supera i controlli e ti invia dei report. È un
singolo record TXT sull'host _dmarc.
Fai clic su Add Record, scegli TXT, imposta il campo Host/Name su
_dmarc (Bluehost aggiunge il tuo dominio per formare _dmarc.yourdomain.com)
e incolla un valore iniziale:
v=DMARC1; p=none; rua=mailto:dmarc@yourdomain.com
p=none è una scelta voluta. Non cambia nulla nel modo in cui la tua posta
viene gestita: attiva solo i report aggregati giornalieri, così puoi vedere
quali mittenti superano i controlli e quali no prima di applicare qualsiasi
regola. Pubblicare p=reject il primo giorno, con il DKIM appena aggiunto e un
SPF a cui forse manca ancora un mittente, è il modo in cui si finisce per
mandare per sbaglio nello spam la propria posta. Il generatore di record
DMARC crea un record iniziale corretto e
imposta per te l'indirizzo per i report.
Quando i report sono rimasti puliti per un paio di settimane, con ogni flusso
legittimo che supera i controlli con SPF o DKIM allineati, porti la policy a
p=quarantine e infine a p=reject. La sequenza completa, compreso il
funzionamento dell'allineamento e come evitare gli errori classici, è nella
guida passo passo all'introduzione del DMARC, e
quando iniziano ad arrivare i report, come leggere i report
DMARC spiega cosa ti sta dicendo l'XML.
Controlla che i record risultino nel DNS#
Le modifiche DNS su Bluehost di solito compaiono nel giro di pochi minuti, ma la
propagazione può richiedere qualche ora, quindi niente panico se all'inizio una
ricerca non restituisce nulla. Quando è tutto pronto, passa tutti e tre i record
nel controllo SPF, DKIM e DMARC.
Ti dice se ogni record viene trovato, se è sintatticamente valido e, aspetto
cruciale per l'SPF, se hai pubblicato per sbaglio più di un record o superato il
limite di dieci ricerche DNS che troppi include possono far scattare.
Alcune cose che il controllo intercetta e che su Bluehost è facile non notare:
- Un secondo record SPF rimasto dall'impostazione predefinita della piattaforma, accanto a quello che hai aggiunto. Uniscili in uno solo.
- Una chiave DKIM troncata nel copia-incolla, o un selettore che non corrisponde a quello con cui il tuo provider firma davvero.
- Un host
_dmarcche Bluehost ha espanso in modo strano, lasciando il record sul nome sbagliato.
Perché farlo: i requisiti minimi del 2026#
Non è una formalità. Secondo i requisiti per i mittenti di Google e Yahoo, ogni mittente deve avere almeno SPF o DKIM, e chi invia grandi volumi (più di 5.000 messaggi al giorno verso Gmail) deve averli tutti e tre, più l'allineamento e la disiscrizione in un clic. Configurare correttamente tutti e tre su Bluehost è ciò che permette ai destinatari di fidarsi che la tua posta sia davvero tua, ma è il biglietto d'ingresso, non tutto lo spettacolo. L'autenticazione dimostra l'identità; sono la tua reputazione del mittente e la qualità della lista a decidere se arrivi nella posta in arrivo.
Domande frequenti#
Dove aggiungo i record SPF, DKIM e DMARC su Bluehost?#
Tutti e tre vanno nell'editor DNS del tuo dominio. Accedi, apri l'area Domains,
seleziona il dominio e trova la sua sezione DNS o Zone Editor, poi usa Add
Record e scegli TXT. Imposta Host/Name su @ per l'SPF, su
selector._domainkey per il DKIM e su _dmarc per il DMARC, e incolla ciascun
valore. Bluehost ha riorganizzato il suo pannello di controllo più di una volta,
quindi le etichette esatte potrebbero essere diverse o essere state spostate, ma
cerchi sempre l'editor DNS del singolo dominio e il tipo di record TXT.
Bluehost ha già un record SPF: ne aggiungo un altro?#
No. Un dominio può pubblicare un solo record SPF, e un secondo li invalida
entrambi. Bluehost spesso predispone un record SPF predefinito per la posta del
server stesso, quindi quando aggiungi un provider di posta modifichi quel record
esistente e unisci l'include del provider, per esempio aggiungendo
include:_spf.google.com prima del ~all finale. Usa il generatore di record
SPF per comporre un unico record corretto,
poi incollalo sopra il vecchio valore invece di creare una nuova voce.
Cosa inserisco nel campo host per il DMARC su Bluehost?#
Inserisci _dmarc nel campo Host o Name. Bluehost aggiunge automaticamente il
tuo dominio, ottenendo _dmarc.yourdomain.com, che è dove il record deve
trovarsi. Non scrivere tu il dominio completo, altrimenti creerai un nome
duplicato. Fai iniziare il valore con v=DMARC1; p=none; e un indirizzo rua=
per i report, così puoi monitorare prima di applicare la policy.
Da dove viene il valore del mio record DKIM?#
Dal tuo provider di posta, mai da Bluehost. Attiva il DKIM nella console di
amministrazione del tuo ESP o provider di posta e ti mostrerà il selettore
esatto (la parte prima di ._domainkey) e il valore della chiave pubblica da
pubblicare. Copi quell'host e quel valore in un record TXT su Bluehost
esattamente come ti vengono dati. Se il provider offre un CNAME invece di una
chiave inclusa nel record, pubblicalo come CNAME: il punto è che i valori di
firma sono sempre del provider, non qualcosa che scrivi tu.
Una volta che SPF, DKIM e DMARC sono attivi su Bluehost e il controllo mostra che tutti e tre vengono superati, hai dimostrato la tua identità; ma un'identità pulita raggiunge la posta in arrivo solo se anche la lista che c'è dietro è pulita. Passa i tuoi indirizzi nella verifica email gratuita per eliminare caselle morte ed errori di battitura prima che rimbalzino, perché l'autenticazione apre la porta e l'igiene della lista ti fa entrare.