Una inclusión en una lista negra es la forma más silenciosa de perder la bandeja de entrada. Nada se rompe, ningún error llega a tu panel y tus campañas siguen enviando: simplemente dejan de llegar. La mayoría de los remitentes se entera semanas después, por una caída en las aperturas o por un cliente enfadado, mucho después de que el daño esté hecho. La monitorización de listas negras cierra ese hueco: comprueba tus identidades de envío frente a las listas de bloqueo cada día y te avisa cuando aparece una inclusión, para que te enteres en un día en lugar de en semanas.
La respuesta breve#
Monitorizar las listas negras significa comprobar tus dominios e IP de envío frente a las principales listas de bloqueo de DNS según un calendario automatizado, como mínimo a diario, y avisarte cuando aparece o desaparece una inclusión. Importa porque una inclusión es silenciosa y urgente: cuanto antes la detectes, menos reputación pierdes y antes podrás pausar el remitente afectado, corregir la causa y solicitar la retirada. Puedes comprobarlo manualmente de vez en cuando, pero las inclusiones no esperan a que te acuerdes.
Qué monitorizar y dónde encontrarlo#
Una imagen completa vigila cada identidad por la que se juzga tu correo. Cada una está en un sitio distinto, acaba en un tipo de lista distinto y tiene su propio responsable cuando la incluyen:
| Identidad | Dónde encontrarla | Tipo de lista | Quién actúa ante una inclusión |
|---|---|---|---|
| Tu dominio From y tus subdominios de envío | El dominio de tu dirección From, más cualquier subdominio
desde el que envíes (consulta la
estrategia de subdominios de
envío) | Listas de dominios: Spamhaus DBL, SURBL, URIBL | Tú |
| Una IP dedicada o tu propio servidor de correo | La configuración de IP dedicada de tu ESP o la IP pública de salida de
tu servidor; confírmala en las cabeceras Received con el
analizador de cabeceras | Listas de IP: Spamhaus ZEN, Barracuda, SpamCop | Tú corriges la causa, pero la retirada de una inclusión en la SBL de Spamhaus tiene que solicitarla quien gestiona el rango de IP (tu ESP o tu proveedor de hosting). Mantén también válido su DNS inverso y compruébalo con la consulta de DNS inverso |
| La IP compartida de tu ESP | Las cabeceras Received de unas cuantas campañas recientes
(un pool compartido puede enviar desde varias IP), o la documentación de
tu ESP | Listas de IP, como arriba | Tu ESP, que es el dueño de la IP y gestiona la retirada, así que comunícale la inclusión |
| Dominios de enlaces, de seguimiento y acortadores | Cada URL de tus plantillas: dominios de seguimiento de clics, acortadores de enlaces, dominios de socios y afiliados | Listas de dominios, como arriba | Tú; si es un dominio de seguimiento compartido o un acortador público, cámbialo por uno con tu marca |
En una IP compartida pueden incluirte por el comportamiento de un vecino, lo que hace que la monitorización sea más importante, no menos. Y como las listas de dominios también marcan las URL dentro del cuerpo del mensaje, un acortador o un dominio de un socio que se ha vuelto problemático puede filtrar correo que, por lo demás, está limpio. Si no tienes claro desde qué IP sale realmente tu correo, cómo comprobar si estás en una lista negra explica cómo encontrarla.
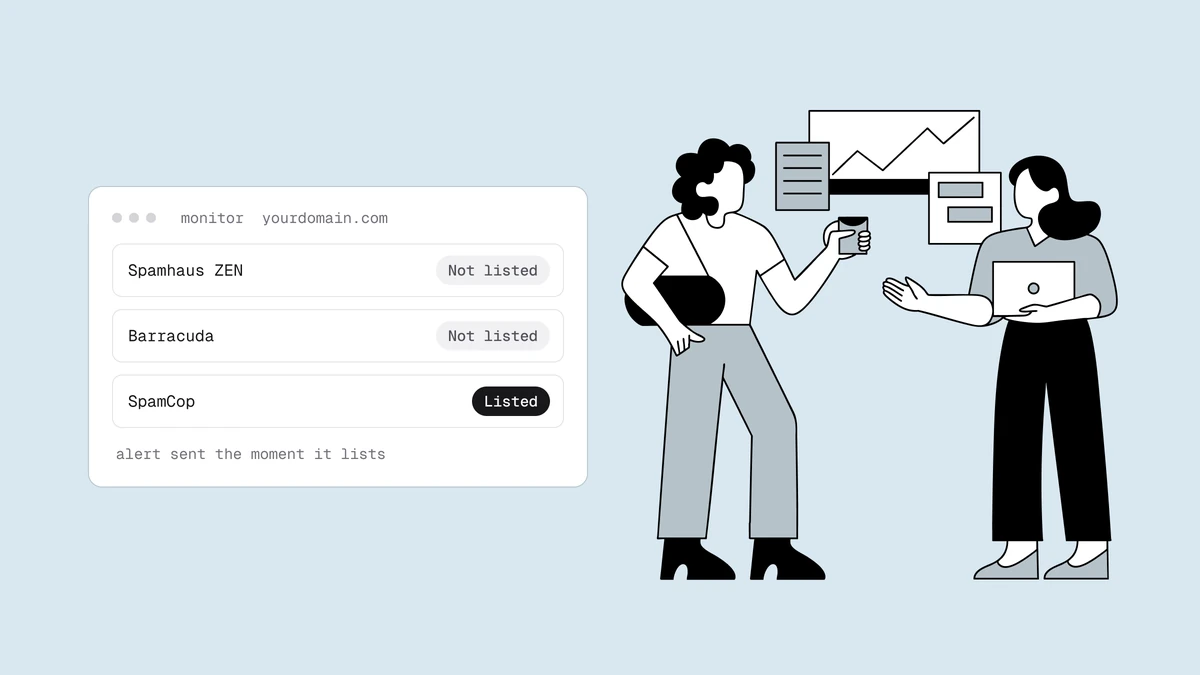
Las listas que más importan son las más consultadas: Spamhaus por encima de todo, además de Barracuda, SpamCop y algunas otras. Perseguir cada lista regional poco conocida es esfuerzo malgastado; pasar por alto una inclusión en Spamhaus no lo es. Qué pasa cuando estás en una lista negra ordena las principales listas según la urgencia de una inclusión en cada una.
Con qué frecuencia comprobar#
Ejecutar manualmente una consulta de listas negras es útil, pero es una foto fija. Las inclusiones son eventos que ocurren en un momento concreto (un impacto en una spam trap, un pico de quejas, una cuenta comprometida) y el coste se acumula desde ese momento hasta que te das cuenta. Si compruebas una vez al mes, una inclusión que aparece el día después de tu comprobación sigue activa durante cuatro semanas antes de que la veas. Para entonces tu reputación de remitente ya ha absorbido semanas de limitación de envíos y de correo enviado a la carpeta de spam.
Eso te da la regla: tu intervalo de comprobación es tu peor retraso de detección. Cada día entre comprobaciones es un día en que una inclusión puede pasar inadvertida, y el coste de una inclusión crece con cada uno. En la práctica:
- A diario y automatizado, como base. Una comprobación diaria hace que ninguna inclusión pase inadvertida mucho más de un día, y nadie tiene que acordarse de lanzarla.
- Alertas de rebote además, para remitentes con mucho en juego. Si gestionas tus propios servidores de correo con volumen o envías correo transaccional urgente, avisa también ante los rebotes que nombran una lista de bloqueo. Los receptores suelen nombrar la lista en el rechazo, así que tus registros pueden mostrar una inclusión antes que la siguiente comprobación programada.
- Una comprobación manual antes de los grandes momentos. Míralo tú antes de un envío inusualmente grande y después de cualquier cambio en tus IP, tu DNS o tu ESP.
Las agencias necesitan la misma cadencia para las identidades de cada cliente, y la monitorización de listas negras para agencias explica cómo llevarla en toda una cartera de clientes.
La monitorización automatizada convierte una inclusión de un descubrimiento con el que tropiezas en una alerta que recibes. Ese único cambio, de tirar a empujar, es toda la cuestión.
Qué hace una buena monitorización#
No toda la monitorización es igual. Los rasgos que la hacen realmente útil:
- Alertas en ambas direcciones. Quieres saber cuándo aparece una inclusión, y también cuándo desaparece, para saber cuándo es seguro reanudar los envíos.
- Cada identidad de envío, con un calendario. Dominios e IP, comprobados frente a las principales listas de forma automática y como mínimo a diario, no una consulta manual una vez por trimestre.
- "No se pudo comprobar", separado de "incluido". Las consultas fallan: un resolvedor agota el tiempo de espera o una lista rechaza la consulta. Una buena monitorización lo comunica como una comprobación sin respuesta y no como una inclusión, y nunca anuncia una retirada basándose en una consulta que ha fallado.
- Historial de inclusiones. Un registro de los cambios de estado es una prueba cuando un cliente o un auditor de entregabilidad pregunta qué pasó y cuándo.
- Un camino hacia la acción. Una alerta que nombra la lista exacta y enlaza a sus pasos de retirada te ahorra la búsqueda frenética cuando cada hora cuenta.
Lo que un monitor de listas de bloqueo no puede ver#
Un monitor de listas de bloqueo consulta listas de bloqueo DNS públicas, y eso es todo lo que puede ver. Dos tipos de bloqueo quedan fuera de su alcance:
- Fuentes de reputación privadas. Proofpoint y Cloudmark filtran el correo entrante de las organizaciones que les pagan y no publican ninguna lista DNS que un monitor pueda consultar. Te enteras por los rebotes que los nombran, y la guía de la lista de bloqueo de Proofpoint explica qué hacer.
- Filtrado de los proveedores de buzón. Gmail y Microsoft te juzgan con sus propios datos. Google Postmaster Tools muestra tu tasa de spam en Gmail, tu estado de cumplimiento y los errores de entrega, y Microsoft SNDS muestra datos de las IP que controlas.
Vigílalos junto con tus propios registros de rebotes. Las señales de alerta de una inclusión muestran cómo se ve un bloqueo en tus rebotes, tu interacción y tus datos de Postmaster.
Qué hacer cuando salta una alerta#
La monitorización te compra tiempo; así es como conviene gastarlo:
- Confírmalo en la consulta del propio operador, como la de Spamhaus. Un positivo comunicado a través de un resolvedor público puede ser un código de error y no una inclusión.
- Pásalo a quien es responsable de la identidad: tu ESP si es una IP compartida, el cliente si eres una agencia, tu propio equipo si es un dominio o una IP dedicada, con tu ESP o tu proveedor de hosting en el circuito si es una inclusión en la SBL de Spamhaus, ya que Spamhaus solo acepta solicitudes de retirada de la SBL del proveedor que gestiona la IP.
- Pausa las campañas desde la identidad incluida. En una lista muy usada como Spamhaus, el correo que envías mientras estás incluido, en su mayor parte, rebota o acaba en spam en los receptores que la usan, lo que solo agrava el daño.
- Corrige la causa y luego solicita la retirada. Las causas habituales son impactos en spam traps, un pico de quejas, rebotes duros sostenidos por una lista obsoleta o una cuenta comprometida. Solicitar la retirada antes de haber corregido la causa solo consigue que te vuelvan a incluir, así que el orden importa. El proceso de retirada de cada operador es un poco distinto.
- Reanuda solo cuando la inclusión haya desaparecido, volviendo a subir el volumen empezando por tus suscriptores más comprometidos. La reputación se recupera más despacio de lo que desaparece una inclusión, y el daño reputacional de una lista negra explica por qué.
Tres formas de configurar la monitorización de listas negras#
- Comprobaciones manuales con calendario. Pasa cada IP de envío por el verificador de listas negras gratuito, que consulta diez listas de bloqueo de IP públicas. Solo comprueba listas de IP: si introduces un dominio, comprueba la IP a la que resuelve ese dominio, no el dominio en sí. Así que consulta tus dominios, y cualquier lista de la que el verificador no obtenga respuesta, en las páginas de los propios operadores, como la consulta de Spamhaus. Esto solo funciona mientras alguien mantenga el calendario.
- Tu propio script. Puedes consultar listas de bloqueo DNS desde tu propio código, pero entonces mantienes tú la lista de zonas activas y respetas las condiciones de consulta de cada lista. Spamhaus, por ejemplo, rechaza las consultas gratuitas que llegan a través de grandes resolvedores públicos.
- Un servicio de monitorización. Añade cada identidad de la tabla anterior, envía las alertas a un buzón o canal compartido en lugar de a una sola persona y deja acordado quién actúa ante ellas. La monitorización de listas negras de Qualisend vuelve a comprobar tus dominios e IP cada 24 horas frente a las principales listas de bloqueo, entre ellas Spamhaus, Barracuda y SpamCop, y te envía un email cuando aparece una inclusión y cuando desaparece.
La prevención sigue ganando a la detección#
La monitorización es la red de seguridad, no la estrategia. Las inclusiones que nunca sufres son las que previenes: verifica tu lista para no enviar a direcciones muertas ni a spam traps, recoge direcciones con permiso, mantén las quejas bajas, autentica tu correo y calienta la infraestructura nueva de forma gradual. Haz eso y la monitorización se convierte en una alarma silenciosa que rara vez suena, que es exactamente lo que quieres.
Preguntas frecuentes
01¿Qué es la monitorización de listas negras de email?
Es la práctica de comprobar tus dominios de envío y direcciones IP frente a las principales listas de bloqueo de DNS según un calendario automatizado, como mínimo a diario, y recibir un aviso cuando aparece o desaparece una inclusión. A diferencia de una consulta puntual, detecta una inclusión en la siguiente comprobación programada, en lugar de la próxima vez que te acuerdes de mirar, que es la diferencia entre perder un día de entregabilidad y perder semanas.
02¿Con qué frecuencia deben comprobarse las listas negras?
Como mínimo a diario y de forma automática. Tu intervalo de comprobación es tu peor retraso de detección, así que una comprobación manual mensual puede dejar una inclusión activa durante semanas. Si gestionas tus propios servidores de correo con volumen o envías correo transaccional urgente, avisa también ante los rebotes que nombran una lista de bloqueo. Y compruébalo a mano antes de cualquier envío inusualmente grande.
03¿Qué listas negras debería monitorizar?
Prioriza las listas más consultadas: Spamhaus sobre todo, ya que sus listas las usa una gran parte de los servidores de correo del mundo, además de algunas otras como Barracuda y SpamCop. Una inclusión en una lista regional poco conocida puede no afectar a casi nadie; una inclusión en Spamhaus afecta a muchos de tus destinatarios y requiere acción urgente.
04¿Pueden incluirme en una lista negra en una IP compartida sin que sea culpa mía?
Sí. En una IP compartida tu reputación está agrupada con la de todos los demás que envían desde ella, así que el mal comportamiento de un vecino puede hacer que se incluya toda la dirección. Monitoriza la IP para saber cuándo ocurre, pero comunica la inclusión a tu ESP: es el dueño de la IP y gestiona la retirada. Tu propio dominio de envío y tus dominios de enlaces con tu marca son solo tuyos, así que vigílalos primero y, con volumen, plantéate una IP dedicada que controles.
05¿Por qué mi monitor dice que estoy incluido si Spamhaus dice que no?
A menudo es un error de consulta, no una inclusión. Spamhaus no responde a las consultas gratuitas que llegan a través de grandes resolvedores públicos; en su lugar devuelve un código de error, y una herramienta que no reconoce ese código lo comunica como un positivo. Fíate de la consulta de la propia Spamhaus. El paso 0 de cómo salir de una lista negra explica cómo distinguir ambos casos. Si la última comprobación del monitor tiene horas, puede que la inclusión simplemente haya desaparecido desde entonces.
06¿Puede la monitorización de listas negras detectar un bloqueo de Proofpoint o Cloudmark?
No. Proofpoint y Cloudmark son sistemas de reputación privados que usan las organizaciones que les pagan, no listas de bloqueo DNS públicas, así que un monitor de listas de bloqueo no tiene nada que consultar. Normalmente te enteras por rebotes o aplazamientos que nombran a Proofpoint o Cloudmark, y luego compruebas la IP en la consulta de reputación de la propia Proofpoint. La guía de la lista de bloqueo de Proofpoint explica cómo solucionarlo.
No puedes corregir una inclusión que no conoces. La monitorización de listas negras de Qualisend comprueba tus dominios e IP de correo frente a más de 40 listas de bloqueo de DNS cada 24 horas y te envía un email cuando aparece una inclusión y cuando desaparece. Combínala con la verificación de listas para eliminar las direcciones muertas y el riesgo de spam traps que causan la mayoría de las inclusiones en primer lugar.