Quando la deliverability crolla senza preavviso, la maggior parte dei mittenti pensa di essere stata segnalata come spammer. La Composite Blocking List, quasi sempre abbreviata in CBL, racconta una storia diversa e più allarmante. Finire nella blacklist CBL raramente significa aver inviato spam di proposito: significa che una macchina nella tua rete o dietro il tuo IP è stata dirottata e sta emettendo il traffico automatizzato, generato da malware, tipico di botnet e server compromessi. È un allarme di sicurezza travestito da problema di deliverability. Ecco cosa rileva la CBL, perché un IP aziendale altrimenti pulito finisce nella lista, come alimenta Spamhaus e come trovare la fonte e ottenere la rimozione.
In breve#
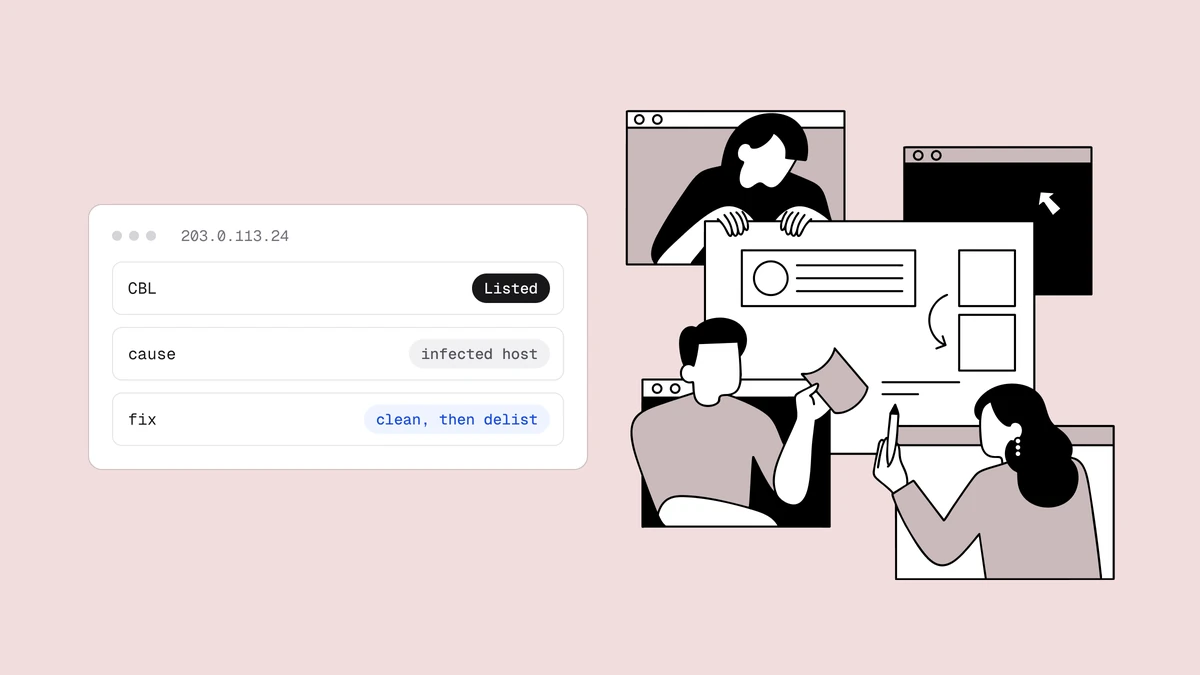
La CBL è una blacklist generata automaticamente di indirizzi IP osservati mentre inviano traffico tipico di macchine infette o sfruttate per abusi: comunicazioni di botnet, spam generato da malware, open proxy e open relay. Viene popolata interamente tramite rilevamento automatico, senza alcun giudizio umano del tipo "sembra un'operazione di spam". I suoi dati sono la fonte della Spamhaus XBL (Exploits Block List), quindi un inserimento nella CBL emerge quasi sempre anche come riscontro nella XBL, e la XBL viene consultata da una larga parte dei server di posta di tutto il mondo tramite le zone combinate di Spamhaus. Per ottenere la rimozione devi prima trovare e sistemare il dispositivo compromesso o l'errore di configurazione, poi richiedere la rimozione self-service.
Cosa rileva davvero la blacklist CBL#
La maggior parte delle blacklist si basa su un giudizio sulle intenzioni: questo mittente ha comprato una lista, questa operazione fa spam snowshoe, questo dominio compare nelle email di spam. La CBL funziona in modo diverso. Non le importa chi sei o se il tuo marketing è legittimo: cerca le impronte comportamentali di una macchina caduta sotto il controllo altrui. Quando un IP inizia a produrre quelle firme, finisce nella lista, per quanto sia affidabile l'azienda che c'è dietro.
Tra i tipi di traffico che fanno scattare un inserimento nella CBL ci sono:
- Attività di botnet: un IP che partecipa a una botnet, contatta server di comando e controllo o spara email secondo una pianificazione che nessun essere umano ha impostato.
- Spam generato da malware: email prodotte da un virus, un worm o un trojan in esecuzione su un host infetto, anziché da una persona o da una piattaforma di invio.
- Open proxy: un proxy lasciato aperto su internet attraverso cui chiunque, ovunque, può instradare traffico abusivo.
- Open relay e server di posta mal configurati: un server SMTP che accetta e inoltra email per mittenti che dovrebbe rifiutare, prestando di fatto il tuo IP a sconosciuti.
Il filo conduttore è che si tratta di problemi generati da macchine. Un inserimento nella CBL ti sta dicendo che qualcosa sul tuo IP si comporta come se non fosse più sotto il controllo del suo proprietario.
Che rapporto c'è tra la CBL e la Spamhaus XBL#
Se hai letto il nostro approfondimento su Spamhaus, conosci già la XBL. La XBL è la Exploits Block List di Spamhaus, la zona che segnala macchine dirottate, host violati, open proxy e dispositivi compromessi che inviano spam. Molti mittenti non sanno che la CBL è la principale fonte di dati che alimenta quella zona. Le due sono così strettamente legate che, in pratica, essere nella CBL significa essere nella XBL.
È questo legame a rendere un inserimento nella CBL pesante anziché marginale. La XBL è inclusa nella zona combinata ZEN di Spamhaus, che la maggior parte dei server riceventi interroga per filtrare gli IP in ingresso: un inserimento nella CBL entra così in una ricerca che provider di posta, ISP e appliance di filtraggio di tutto il mondo eseguono già su ogni messaggio. Le email provenienti da un IP nella CBL possono essere rifiutate o filtrate presso una larga fetta del tuo pubblico, spesso nel giro di poche ore e senza alcuna notifica.
Perché un IP aziendale pulito finisce nella CBL#
L'aspetto che confonde è che di solito l'IP in lista appartiene a un'organizzazione che non ha mai inviato consapevolmente un solo messaggio di spam. La CBL segnala l'IP che ha emesso il traffico, e in una rete moderna quell'IP è spesso un gateway condiviso davanti a decine o centinaia di dispositivi. Un gateway NAT fa apparire un intero ufficio come un unico indirizzo al mondo esterno, quindi un solo laptop compromesso può far finire in lista l'IP pubblico di tutto l'edificio.
| Fonte probabile | Cosa sta succedendo davvero | Dove cercare |
|---|---|---|
| Postazione infetta dietro NAT | Un laptop o un desktop ha preso un malware e invia spam o traffico di botnet direttamente sulla porta 25. Verso internet, si presenta con l'IP pubblico condiviso dell'ufficio. | Ogni dispositivo che condivide quell'IP in uscita, non solo i server. |
| Sito web o CMS compromesso | Un CMS, un plugin o un'app web non aggiornati sono stati violati e ora inviano spam dal server di hosting. | Il tuo server web, la sua coda di posta e i file modificati di recente. |
| Open relay o open proxy | Un server di posta o un proxy accetta traffico da mittenti che dovrebbe rifiutare, così degli sconosciuti instradano traffico abusivo attraverso il tuo IP. | Regole di relay SMTP e configurazione dei proxy su ogni host esposto su internet. |
| Account di posta o credenziali violati | Credenziali trapelate o ottenute con un attacco brute force permettono a un attaccante di inviare spam autenticato attraverso il tuo server di posta legittimo. | Log di autenticazione, volumi di invio insoliti e gestione delle password. |
| Dispositivo IoT o embedded | Una videocamera, una stampante, un router o un altro dispositivo con firmware debole è entrato in una botnet e genera traffico dalla tua rete. | Qualsiasi cosa connessa che non sia una normale postazione o un server. |
Nota cosa non compare in questo elenco: una campagna di marketing che ha attirato segnalazioni di spam, una lista datata o un blocco di indirizzi inattivi. Questi errori di igiene ti portano su altre liste, quelle legate alla reputazione del mittente e alle spam trap. La CBL è tutta un'altra cosa e richiede una risposta diversa.
Un inserimento nella CBL è un problema di sicurezza, non solo di reputazione#
È questo il cambio di mentalità che distingue un inserimento nella CBL dalla maggior parte dei problemi di deliverability. Quando compari in una lista basata sulla reputazione, nel caso peggiore perdi delle email. Quando compari nella CBL, le email sono l'ultimo dei tuoi problemi: qualcosa nella tua infrastruttura sta eseguendo codice che non hai autorizzato, e la stessa compromissione potrebbe esfiltrare dati, raccogliere credenziali o attendere la prossima istruzione dal controller di una botnet.
Quindi, per quanto si sia tentati di correre a premere il pulsante di rimozione, la prima mossa giusta è fare escalation: è un evento di sicurezza a tutti gli effetti. La buona notizia: l'indagine che ti toglie dalla lista, cioè trovare la macchina che emette il traffico malevolo, è esattamente quella che contiene la violazione. Risolvi un problema e risolvi anche l'altro.
Come trovare la fonte dell'infezione#
Poiché l'IP in lista è spesso un gateway condiviso, la caccia consiste nell'individuare il singolo dispositivo dietro di esso che si comporta male. Ecco un ordine pratico da seguire:
- Conferma quale IP è in lista e cosa c'è dietro. Controlla l'indirizzo con la ricerca di Spamhaus o della CBL e annota se si tratta di un server di posta, di un server web o del gateway NAT di un intero ufficio. Questo ti dice quanto è ampia la ricerca.
- Controlla il traffico in uscita sulla porta 25. Malware e botnet di solito inviano email direttamente anziché tramite il tuo vero server di posta. Cerca dispositivi interni che aprono connessioni SMTP in uscita e che non sono il tuo host di posta legittimo: spesso è il modo più rapido per identificare il colpevole.
- Analizza ogni dispositivo che condivide l'IP. Esegui un anti-malware aggiornato su postazioni, server e qualsiasi altra cosa usi quell'indirizzo in uscita. Non fermarti ai server più ovvi: l'host infetto è spesso un normale laptop o un dispositivo IoT trascurato.
- Controlla le applicazioni web e le installazioni di CMS. Se in lista c'è un server di hosting o web, cerca software obsoleto, script inattesi, file sconosciuti e una coda di posta intasata, tipico segno di un sito compromesso che invia spam.
- Controlla la configurazione del server di posta. Verifica che il server non funzioni da open relay e che nessun proxy sia aperto al mondo. Esamina i log di autenticazione alla ricerca di account dirottati e volumi di invio anomali.
Se la tua infrastruttura di posta usa un IP condiviso, coordinati con il tuo provider: la compromissione di un altro cliente può far finire in lista un indirizzo che condividi. Capire i pro e i contro di IP dedicato e IP condiviso ti aiuta a decidere se vale la pena isolare i tuoi invii.
Come richiedere da solo la rimozione dalla CBL#
La CBL offre una rimozione self-service, volutamente semplice, ma l'ordine delle operazioni è tutto. Segui la stessa disciplina che vale per ogni rimozione da una blacklist:
- Prima risolvi il problema. Ripulisci o metti in quarantena il dispositivo infetto, applica la patch all'applicazione violata, chiudi l'open relay o l'open proxy e reimposta tutte le credenziali compromesse. Accertati che il traffico abusivo si sia davvero fermato. La CBL reinserisce un IP se il comportamento continua, quindi una richiesta di rimozione prima della correzione è fatica sprecata.
- Richiedi la rimozione. Usa la ricerca CBL/Spamhaus per il tuo IP e segui la sua procedura di rimozione self-service. Poiché la CBL è automatizzata, la rimozione è generalmente rapida una volta sparito il segnale di fondo: stai comunicando a un sistema automatico che il problema è risolto.
- Controlla che l'IP non venga reinserito. Se l'indirizzo ricompare poco dopo, non hai trovato tutta la fonte. Torna all'indagine: probabilmente c'è un secondo dispositivo infetto, oppure il malware si è reinstallato. Conferma di essere davvero pulito prima di considerare chiuso l'incidente.
La rimozione non è il traguardo: lo è una rete pulita e non compromessa. Se non sei sicuro che l'IP sia davvero uscito dalla lista, la nostra guida su come controllare se sei in blacklist spiega come verificare un IP nelle principali liste.
Scopri un inserimento nella CBL prima che ti costi caro#
La CBL non ti dà alcun preavviso. Quando la deliverability crolla, la macchina compromessa può essere attiva già da giorni, e più resta attiva, più danni fa sia sul fronte della sicurezza sia su quello della reputazione. Il modo affidabile per saperlo in tempo è il monitoraggio continuo delle blacklist, che controlla i tuoi IP e domini nella CBL, in Spamhaus e in altre liste principali e ti avvisa nel momento in cui compare un inserimento, così puoi avviare l'indagine finché serve ancora.
Domande frequenti
01Che cos'è la blacklist CBL?
La Composite Blocking List (CBL) è una blacklist DNS generata automaticamente che elenca gli indirizzi IP osservati mentre inviano traffico tipico di macchine infette o sfruttate per abusi: attività di botnet, spam generato da malware, open proxy e open relay. A differenza delle liste che segnalano gli spammer intenzionali dopo una revisione umana, la CBL viene popolata esclusivamente tramite il rilevamento automatico di questi comportamenti abusivi. I suoi dati sono la fonte della Spamhaus XBL, quindi un inserimento nella CBL di solito significa che le tue email vengono filtrate ovunque si usi Spamhaus.
02Perché il mio IP è nella CBL se non ho mai inviato spam?
Perché la CBL elenca l'IP che ha emesso il traffico, e nella maggior parte delle reti quell'IP è condiviso da molti dispositivi dietro un gateway NAT. Un solo laptop infetto, un sito web compromesso, un open relay o un dispositivo IoT dirottato possono far finire in lista l'IP pubblico di tutta la tua rete. L'inserimento in lista non ti accusa di aver fatto spam di proposito: ti dice che qualcosa nella tua infrastruttura è stato compromesso e sta inviando traffico abusivo per conto proprio.
03La CBL è la stessa cosa della Spamhaus XBL?
Non sono identiche, ma sono strettamente legate: la CBL è la principale fonte di dati che alimenta la Spamhaus XBL (Exploits Block List). In pratica, se sei nella CBL comparirai quasi sempre anche nella XBL, e la XBL è inclusa nella zona combinata ZEN di Spamhaus, interrogata dalla maggior parte dei server riceventi. È per questo legame che un inserimento nella CBL ha un impatto così ampio, nonostante la CBL sia una lista specializzata e automatizzata.
04Come faccio a farmi rimuovere dalla CBL?
Prima risolvi la compromissione di fondo: ripulisci o metti in quarantena il dispositivo infetto, applica la patch all'applicazione violata, chiudi eventuali open relay o proxy, reimposta le credenziali compromesse e accertati che il traffico malevolo si sia fermato. Poi usa la ricerca CBL o Spamhaus per il tuo IP e segui la procedura di rimozione self-service; una volta sparito il segnale, la rimozione è generalmente rapida. Se l'indirizzo viene reinserito, non hai trovato tutta la fonte, quindi torna all'indagine prima di riprovare.
Un inserimento nella CBL è un incidente di sicurezza prima ancora che di deliverability, e non ti dà alcun preavviso. Il monitoraggio blacklist di Qualisend controlla di continuo i tuoi domini e IP nella CBL, nella Spamhaus XBL e in altre liste principali e ti avvisa nel momento in cui qualcosa cambia, così puoi trovare la fonte compromessa prima che ti costi la posta in arrivo. Abbinalo a un controllo gratuito di blacklist ed email per vedere a che punto sono i tuoi invii in questo momento.