Finire in una blacklist è il modo più silenzioso di perdere l'accesso alla posta in arrivo. Non si rompe nulla, nessun errore arriva alla tua dashboard e le campagne continuano a partire: semplicemente smettono di arrivare. La maggior parte dei mittenti lo scopre settimane dopo, da un calo delle aperture o da un cliente arrabbiato, molto tempo dopo che il danno è fatto. Il monitoraggio delle blacklist email colma questa lacuna: controlla ogni giorno le tue identità di invio nelle blacklist e ti avvisa quando compare un inserimento, così lo vieni a sapere entro un giorno invece che dopo settimane.
In breve#
Monitorare le blacklist significa controllare i tuoi domini e IP di invio nelle principali blacklist DNS con una pianificazione automatica, almeno giornaliera, e ricevere un avviso quando un inserimento compare o scompare. Conta perché un inserimento è silenzioso e urgente: prima lo intercetti, meno reputazione perdi e prima puoi mettere in pausa il mittente coinvolto, risolvere la causa e richiedere il delisting. Puoi controllare a mano ogni tanto, ma gli inserimenti non aspettano che tu te ne ricordi.
Cosa monitorare e dove trovarlo#
Un quadro completo copre ogni identità su cui viene giudicata la tua posta. Ognuna si trova in un posto diverso, finisce in un tipo diverso di lista e ha un proprio responsabile quando è in lista:
| Identità | Dove trovarla | Tipo di lista | Chi interviene su un inserimento |
|---|---|---|---|
| Il tuo dominio From e i sottodomini di invio | Il dominio nel tuo indirizzo From, più ogni sottodominio da cui
invii (vedi strategia dei sottodomini
di invio) | Liste di domini: Spamhaus DBL, SURBL, URIBL | Tu |
| Un IP dedicato o il tuo server di posta | Le impostazioni dell'IP dedicato del tuo ESP o l'IP pubblico in uscita del tuo server;
confermalo nelle intestazioni Received con
l'analizzatore di intestazioni email | Liste di IP: Spamhaus ZEN, Barracuda, SpamCop | La causa la risolvi tu, ma una rimozione da Spamhaus SBL deve arrivare da chi possiede l'intervallo IP (il tuo ESP o host). Mantieni valido anche il reverse DNS, e controllalo con la ricerca reverse DNS |
| L'IP condiviso del tuo ESP | Le intestazioni Received di alcune campagne recenti (un
pool condiviso può inviare da più IP) o la documentazione del tuo ESP | Liste di IP, come sopra | Il tuo ESP, che possiede l'IP e gestisce il delisting: segnalagli l'inserimento |
| Domini di link, tracciamento e accorciatori | Ogni URL nei tuoi template: domini di tracciamento dei clic, accorciatori di link, domini di partner e affiliati | Liste di domini, come sopra | Tu; per un dominio di tracciamento condiviso o un accorciatore pubblico, passa a uno con il tuo brand |
Su un IP condiviso puoi finire in lista per il comportamento di un vicino, il che rende il monitoraggio più importante, non meno. E poiché le liste di domini segnalano anche gli URL nel corpo del messaggio, un accorciatore o un dominio partner compromesso può far filtrare una posta altrimenti pulita. Se non sei sicuro di quale IP usi davvero la tua posta in uscita, come controllare se sei in blacklist ti guida nel trovarlo.
Le liste che contano di più sono quelle ampiamente consultate: Spamhaus su tutte, più Barracuda, SpamCop e poche altre. Rincorrere ogni oscura lista regionale è fatica sprecata; lasciarsi sfuggire un inserimento in Spamhaus no. Cosa succede quando sei in blacklist classifica le principali liste in base all'urgenza di un inserimento in ciascuna.
Ogni quanto controllare#
Eseguire a mano una ricerca in blacklist è utile, ma è un'istantanea. Gli inserimenti sono eventi che accadono in un momento preciso (una spam trap colpita, un picco di segnalazioni, un account compromesso) e il costo si accumula da quel momento fino a quando te ne accorgi. Se controlli una volta al mese, un inserimento che arriva il giorno dopo il controllo resta attivo per quattro settimane prima che tu lo veda. A quel punto la tua reputazione del mittente ha già assorbito settimane di rallentamenti e di posta finita nello spam.
Da qui la regola: l'intervallo tra i controlli è il tuo ritardo massimo di rilevamento. Ogni giorno tra un controllo e l'altro è un giorno in cui un inserimento può restare invisibile, e il costo di un inserimento cresce a ogni giorno che passa. In pratica:
- Giornaliero e automatico, come base. Un controllo giornaliero fa sì che nessun inserimento resti invisibile per molto più di un giorno, e nessuno deve ricordarsi di eseguirlo.
- Avvisi sui bounce in aggiunta, per i mittenti con molto in gioco. Se gestisci i tuoi server di posta con volumi elevati o invii email transazionali urgenti, imposta anche un avviso sui bounce che nominano una blacklist. I server riceventi spesso nominano la lista nel rifiuto, quindi i tuoi log possono mostrare un inserimento prima del controllo pianificato successivo.
- Un controllo manuale prima dei grandi momenti. Controlla di persona prima di un invio insolitamente grande e dopo qualsiasi modifica a IP, DNS o ESP.
Le agenzie hanno bisogno della stessa frequenza per le identità di ogni cliente, e il monitoraggio delle blacklist per le agenzie spiega come gestirlo su un intero portafoglio clienti.
Il monitoraggio automatico trasforma un inserimento da una scoperta fatta per caso in un avviso che ricevi. Questo singolo cambiamento, dal pull al push, è il senso di tutto.
Cosa fa un buon monitoraggio#
Non tutti i monitoraggi sono uguali. Le caratteristiche che lo rendono davvero utile:
- Avvisi in entrambe le direzioni. Vuoi sapere quando un inserimento compare, e di nuovo quando scompare, così sai quando puoi riprendere a inviare in sicurezza.
- Ogni identità di invio, con una pianificazione. Domini e IP, controllati nelle principali liste in automatico e almeno ogni giorno, non con una ricerca manuale una volta a trimestre.
- "Impossibile controllare" tenuto separato da "in lista". Le ricerche falliscono: un resolver va in timeout, o una lista rifiuta la query. Un buon monitoraggio lo riporta come un controllo senza risposta e non come un inserimento, e non annuncia mai un delisting sulla base di una ricerca fallita.
- Storico degli inserimenti. Una registrazione dei cambi di stato è una prova quando un cliente o un auditor della deliverability chiede cosa è successo e quando.
- Una via per agire. Un avviso che nomina la lista esatta e rimanda ai suoi passaggi di delisting ti risparmia la ricerca frenetica quando ogni ora conta.
Cosa non può vedere un monitor delle blacklist#
Un monitor delle blacklist interroga le blacklist DNS pubbliche, e non vede altro. Due tipi di blocco restano fuori dal suo campo visivo:
- Feed privati di reputazione. Proofpoint e Cloudmark filtrano la posta in entrata per le organizzazioni che li pagano e non pubblicano alcuna lista DNS che un monitor possa interrogare. Lo scopri dai bounce che li nominano, e la guida alla blacklist di Proofpoint spiega cosa fare.
- Filtraggio dei provider di posta. Gmail e Microsoft ti giudicano con i propri dati. Google Postmaster Tools mostra il tuo tasso di spam su Gmail, lo stato di conformità e gli errori di recapito, e Microsoft SNDS mostra i dati degli IP che controlli.
Tienili d'occhio insieme ai tuoi log di bounce. I segnali d'allarme di un inserimento mostrano che aspetto ha un blocco nei bounce, nell'engagement e nei dati di Postmaster.
Cosa fare quando scatta un avviso#
Il monitoraggio ti fa guadagnare tempo; ecco come spenderlo:
- Confermalo con la ricerca dell'operatore stesso, come quella di Spamhaus. Una corrispondenza riportata tramite un resolver pubblico può essere un codice di errore e non un inserimento.
- Passalo a chi è responsabile dell'identità: il tuo ESP per un IP condiviso, il cliente se sei un'agenzia, il tuo team per un dominio o un IP dedicato, coinvolgendo l'ESP o l'host per un inserimento in Spamhaus SBL, poiché Spamhaus accetta le richieste di rimozione SBL solo dal provider responsabile dell'IP.
- Metti in pausa le campagne inviate dall'identità in lista. Su una lista molto usata come Spamhaus, la posta inviata mentre sei in lista in gran parte rimbalza o finisce nello spam presso i server riceventi che la usano, e questo non fa che aumentare il danno.
- Risolvi la causa, poi richiedi il delisting. Le cause comuni sono spam trap colpite, un picco di segnalazioni, hard bounce ripetuti da una lista vecchia o un account compromesso. Il delisting prima di aver risolto la causa ti fa solo rientrare in lista, quindi l'ordine conta. Il processo di delisting di ogni operatore è un po' diverso.
- Riprendi solo dopo che l'inserimento è scomparso, aumentando i volumi a partire dagli iscritti più coinvolti. La reputazione si riprende più lentamente di quanto scompaia un inserimento, e la guida sui danni alla reputazione da blacklist spiega perché.
Tre modi per configurare il monitoraggio delle blacklist#
- Controlli manuali a calendario. Passa ogni IP di invio nel controllo blacklist gratuito, che interroga dieci blacklist pubbliche di IP. Copre solo le liste di IP: se inserisci un dominio, lo strumento controlla l'IP a cui quel dominio si risolve, non il dominio stesso. Quindi cerca i tuoi domini, e ogni lista da cui il controllo non ottiene risposta, sulle pagine degli operatori, come la ricerca di Spamhaus. Funziona solo finché qualcuno rispetta il calendario.
- Un tuo script. Puoi interrogare le blacklist DNS dal tuo codice, ma poi devi mantenere tu l'elenco delle zone attive e rispettare i termini di query di ogni lista. Spamhaus, per esempio, rifiuta le query gratuite che arrivano tramite i grandi resolver pubblici.
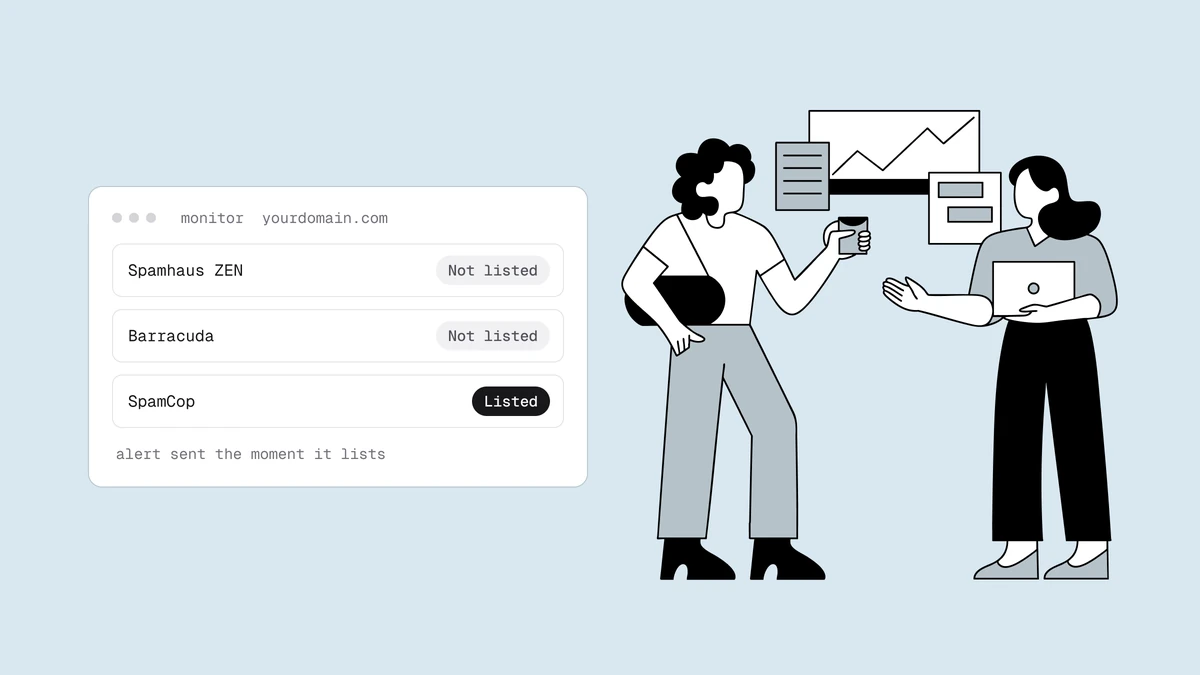
- Un servizio di monitoraggio. Aggiungi ogni identità della tabella qui sopra, invia gli avvisi a una casella o a un canale condiviso invece che a una sola persona e stabilisci chi interviene. Il monitoraggio blacklist di Qualisend ricontrolla i tuoi domini e IP ogni 24 ore nelle principali blacklist, tra cui Spamhaus, Barracuda e SpamCop, e ti invia un'email quando un inserimento compare e quando scompare.
Prevenire resta meglio che rilevare#
Il monitoraggio è la rete di sicurezza, non la strategia. Gli inserimenti che non subisci mai sono quelli che previeni: verifica la tua lista per non scrivere a indirizzi morti o spam trap, raccogli gli indirizzi con il consenso, tieni basse le segnalazioni di spam, autentica la tua posta e fai il warm-up graduale delle nuove infrastrutture. Fai tutto questo e il monitoraggio diventa un allarme silenzioso che suona di rado: esattamente ciò che vuoi.
Domande frequenti
01Che cos'è il monitoraggio delle blacklist email?
È la pratica di controllare i tuoi domini e indirizzi IP di invio nelle principali blacklist DNS con una pianificazione automatica, almeno giornaliera, ricevendo un avviso quando un inserimento compare o scompare. A differenza di una ricerca una tantum, intercetta un inserimento al controllo pianificato successivo e non quando ti ricordi di guardare: è la differenza tra perdere un giorno di deliverability e perderne settimane.
02Ogni quanto devo controllare le blacklist?
Ogni giorno e in automatico, come minimo. L'intervallo tra i controlli è il tuo ritardo massimo di rilevamento, quindi un controllo manuale mensile può lasciare attivo un inserimento per settimane. Se gestisci i tuoi server di posta con volumi elevati o invii email transazionali urgenti, imposta anche un avviso sui bounce che nominano una blacklist. E controlla a mano prima di ogni invio insolitamente grande.
03Quali blacklist devo monitorare?
Dai la priorità alle liste ampiamente consultate: Spamhaus prima di tutte, poiché le sue liste sono usate da una larga fetta dei server di posta nel mondo, più poche altre come Barracuda e SpamCop. Un inserimento in un'oscura lista regionale può non avere effetti su quasi nessuno; un inserimento in Spamhaus riguarda molti dei tuoi destinatari e richiede un intervento urgente.
04Posso finire in blacklist su un IP condiviso senza colpa mia?
Sì. Su un IP condiviso la tua reputazione è messa in comune con quella di tutti gli altri che inviano da lì, quindi il cattivo comportamento di un vicino può far finire in lista l'intero indirizzo. Monitora l'IP per sapere quando succede, ma segnala l'inserimento al tuo ESP, che possiede l'IP e gestisce il delisting. Il tuo dominio di invio e i tuoi domini di link con il tuo brand sono solo tuoi, quindi controlla prima quelli e, con volumi elevati, valuta un IP dedicato sotto il tuo controllo.
05Perché il mio monitor dice che sono in lista quando Spamhaus dice di no?
Spesso è un errore di ricerca, non un inserimento. Spamhaus non risponde alle query gratuite che arrivano tramite i grandi resolver pubblici: restituisce invece un codice di errore, e uno strumento che non riconosce il codice lo riporta come una corrispondenza. Fidati della ricerca di Spamhaus. Il passaggio 0 di come farsi rimuovere da una blacklist spiega come distinguere i due casi. Se l'ultimo controllo del monitor risale a ore fa, l'inserimento potrebbe semplicemente essere scomparso nel frattempo.
06Il monitoraggio delle blacklist può rilevare un blocco di Proofpoint o Cloudmark?
No. Proofpoint e Cloudmark sono sistemi di reputazione privati usati dalle organizzazioni che li pagano, non blacklist DNS pubbliche, quindi un monitor delle blacklist non ha nulla da interrogare. Di solito lo scopri dai bounce o dai rinvii che nominano Proofpoint o Cloudmark, poi controlli l'IP sulla ricerca di reputazione di Proofpoint. La guida alla blacklist di Proofpoint spiega come risolvere.
Non puoi risolvere un inserimento di cui non sai nulla. Il monitoraggio blacklist di Qualisend controlla i tuoi domini e gli IP di posta in oltre 40 blacklist DNS ogni 24 ore e ti invia un'email quando un inserimento compare e quando scompare. Abbinalo alla verifica della lista per eliminare gli indirizzi morti e il rischio di spam trap che causano la maggior parte degli inserimenti.