メール送信用サブドメインとは、一括送信やマーケティングメールをルートドメインではなく別のホスト名から送るための専用ホスト名です。mail.example.com、news.example.com、e.example.comなどがその例です。目的は分離にあります。キャンペーンで築いた(あるいは損なった)レピュテーションがそのサブドメインにとどまるため、1回の失敗した配信が、example.com自体から送られる業務メールやトランザクションメールの足を引っ張ることはありません。このガイドでは、送信用サブドメインが役立つ場面、レピュテーションの分離の仕組み、SPF、DKIM、DMARCによる認証方法、そして誰もが直面する注意点を解説します。その注意点とは、新しいサブドメインにはレピュテーションがまったくないことです。
結論#
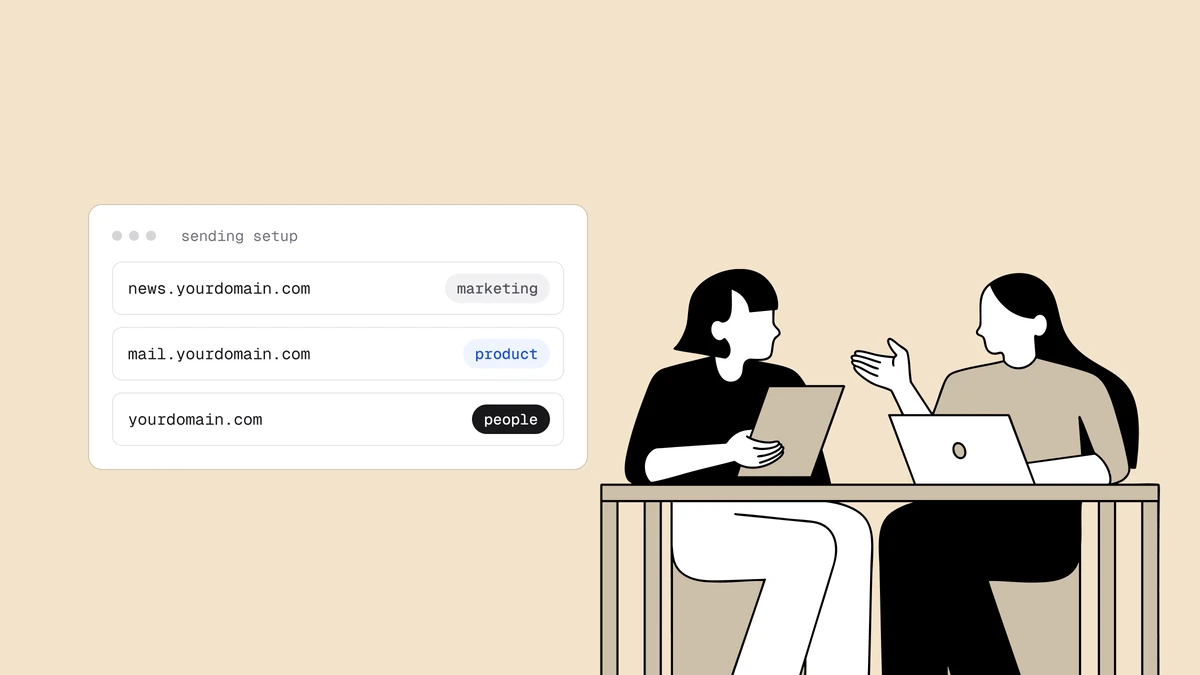
メールの種類ごとにサブドメインを分け、ルートドメインを一括送信には使わないようにします。よくある構成は、トランザクション用、マーケティング用、そして実施する場合はコールドアウトリーチ用の3つのサブドメインです。サブドメインごとに独自の送信者レピュテーションが付くため、マーケティング配信で迷惑メール報告が急増しても、パスワードリセットや領収書のメールまで迷惑メールフォルダーに入ることはありません。認証はSPFとDKIMではホスト名ごとに行いますが、DMARCではsp=タグを使って一元的に制御できます。トレードオフとして、新しいサブドメインは、大量に送信する前にウォームアップが必要です。メールプロバイダーにとっては見知らぬ送信元だからです。
専用の送信用サブドメインを使う理由#
送信用サブドメインを使う理由は、被害範囲の限定に尽きます。メールプロバイダーは、表示される「From」アドレスのドメインについてレピュテーションのプロファイルを作成し、これがメールを受信トレイと迷惑メールフォルダーのどちらに振り分けるかを決める最大の要因の1つになります。トランザクションの領収書、営業のアウトリーチ、20万人宛てのニュースレターをすべてexample.comから送ると、これらの配信は1つのレピュテーションを共有します。ニュースレターの迷惑メール報告率、コールドキャンペーンのバウンス、領収書のほぼ完璧なエンゲージメントが、1つのスコアに混ざってしまいます。
この混合は、問題が起きるまでは支障ありません。しかし、クリーニングしていないリスト、休眠中の連絡先への再エンゲージメント配信、乗っ取られたキャンペーンなどで1つの配信に問題が起きた瞬間、そのドメインから送るすべてのメールに影響が及びます。マーケティングチームが古いリストにメールを送ったせいで、顧客に注文確認メールが届かなくなるのです。リスクが高く送信量の多いメールを専用のサブドメインに隔離すれば、被害を封じ込められます。news.example.comが制限を受けても、example.comとトランザクションメールは問題なく配信され続けます。
保護は双方向に働きます。ルートドメインから送る業務メール(1対1の返信、請求書、契約書など)は送信量が少なく信頼性が高いため、マーケティングのミスで危険にさらしたくありません。逆に、一括送信の実績がないルートドメインで一括送信が評価されるのも避けたいところです。配信を分ければ、それぞれの実際の使われ方に合ったレピュテーションを築けます。
レピュテーション分離の仕組み#
プロバイダーは、送信IP、署名・送信ドメイン、そして上位の組織ドメインという複数のレベルでレピュテーションを評価します。サブドメインを使うと、独立した送信ドメインとしての識別情報が得られるため、news.example.comは送信量、エンゲージメント、迷惑メール報告、スパムトラップへの到達について独自の履歴を蓄積します。その履歴はexample.comとはおおむね別になります。
ここで「おおむね」と言うのは、正確さのためです。サブドメインは完全に密閉された識別情報ではありません。プロバイダーはサブドメインを親ドメインとある程度は関連付けて扱います。ルートドメインのレピュテーションが非常に悪い場合、新しいサブドメインを作っても完全には救われません。これは意図された仕様で、スパム送信者が評判の悪いドメインの配下に、きれいに見えるホスト名を次々と作るのを防ぐためです。サブドメインが確実に提供するのは、同じドメインの中でより問題を起こしやすい配信に足を引っ張られかねない、適切に運用された配信のための、独立したレピュテーションの場です。完全に遮断するものではなく、強力な緩衝材と考えてください。
レピュテーションは受信者に表示される「From」ドメインに紐付くため、サブドメインから実際に送信しない限り、分離は成立しません。表示されるFrom:アドレスはsomething@news.example.comである必要があります。Return-Pathにだけサブドメインを置き、something@example.comのままにした場合、Fromドメインは依然としてルートドメインのままなので、レピュテーションを積み上げるのもルートドメインです。
拡張しやすいサブドメイン構成#
唯一の正解となる方式はありませんが、長続きするパターンは、メールの種類ごとに分けることです。種類ごとに、リスクとエンゲージメントの性質が根本的に異なるためです。
- トランザクション(
t.example.comなど):領収書、パスワードリセット、発送通知です。ユーザーの操作をきっかけに送られ、ほぼ確実に開封され、迷惑メール報告もほとんどありません。この配信には独自の汚れのないレピュテーションが必要で、マーケティングとサブドメインを共有してはいけません。 - マーケティング(
news.example.com、mail.example.com):ニュースレター、プロモーション、製品のお知らせです。送信量が多く、エンゲージメントは低めでばらつきがあり、迷惑メール報告もときどき発生します。最も隔離する価値のある配信です。 - コールドアウトリーチ(別のサブドメイン、あるいは別のドメインにするのがより望ましい):断然リスクの高いカテゴリです。コールドメールは迷惑メール報告やスパムトラップへの到達を招きやすく、多くの送信者は、アウトリーチのレピュテーションが悪化しても事業に不可欠なメールに影響しないよう、意図的にメインのブランドドメインから切り離しています。
重要なのは、トランザクションとマーケティングでレピュテーションを共有しないことです。ほかに何もしないとしても、この2つは分けてください。配信ごとにサブドメインを分けると、原因の切り分けもはるかに容易になります。受信トレイへの到達率が下がったときに、混在した複数の配信のうちどれが原因かを突き止める代わりに、監視で1つのホスト名を確認すれば済みます。あわせて、すべてのリストをクリーンに保つことも大切です。メールリストのクリーニング方法をご覧ください。分離は被害を限定し、リストの衛生管理は被害そのものを防ぎます。
送信用サブドメインの認証#
送信用サブドメインにも、ルートドメインと同様にSPF、DKIM、DMARCのすべての認証が必要です。つまずきやすいのは、これらのレコードで継承の扱いが異なる点です。各レコードの基本はSPF・DKIM・DMARCの解説をご覧ください。以下では、サブドメインにどう適用されるかに絞って説明します。
SPFは継承されません。 サブドメインは親ドメインのSPFレコードを使いません。example.comがSPFレコードを公開していても、mail.example.comが何も公開していなければ、そのサブドメインにはSPFポリシーが存在せず、親のレコードは適用されません。メールを送信するサービスを記載したSPFのTXTレコードを、サブドメインに別途公開する必要があります。
mail.example.com. TXT "v=spf1 include:sendgrid.net ~all"
DKIMはサブドメインの配下に公開します。 送信プラットフォームからセレクターが提供され、公開鍵は送信ホスト名の配下にあるそのセレクターの位置に置かれます。mail.example.comから送るメールの場合、DKIMレコードは次のような場所になります。
s1._domainkey.mail.example.com. TXT "v=DKIM1; k=rsa; p=MIGfMA0G..."
d=mail.example.comで署名すれば、署名ドメインがFromドメインと一致し、メッセージはDKIMのアライメントが一致した状態を保てます。送信用のサブドメインは、SPFとDKIMが別々にチェックされるため、それぞれ個別のドメインとしてドメイン診断の監視に追加してください。
DMARCは継承できます。ここが便利な点です。 受信側はmail.example.comからのメールのDMARCを確認するとき、まず_dmarc.mail.example.comにあるレコードを探します。なければ、組織ドメインの_dmarc.example.comにあるレコードを参照し、sp=タグがあればそのサブドメインポリシーを、なければ通常のp=ポリシーを適用します。そのため、組織ドメインの1つのレコードで、すべてのサブドメインを一度に管理できます。
_dmarc.example.com. TXT "v=DMARC1; p=reject; sp=reject; rua=mailto:dmarc@example.com"
ここではp=rejectがexample.com自体に、sp=rejectが独自のレコードを持たないすべてのサブドメインに適用されます。サブドメインだけ別のポリシーで運用したい場合は、そのサブドメインに専用のDMARCレコードを公開します。たとえば、ルートはrejectのままで、公開したばかりの送信用サブドメインは監視のためにp=noneにしておきたい場合です。専用レコードは継承されるsp=より優先されます。
_dmarc.mail.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
もう1点、アライメントについてです。緩和されたアライメント(DMARCのデフォルト)では、サブドメインと親ドメインは同じ組織ドメインとして扱われます。そのため、d=mail.example.comで署名したDKIMは、example.comのFrom:ともアライメントが一致します。ただし、サブドメインを使う目的はそのサブドメインとして送信することなので、Fromドメイン、DKIMのd=、Return-Pathはすべて同じホスト名にそろえてください。そうすれば、緩和されたアライメントと厳格なアライメントのどちらでも一致し、レピュテーションも意図した場所に蓄積されます。まだDMARCをポリシー適用の状態で運用していない場合は、先に組織ドメインでDMARCを設定し、sp=でそのポリシーを新しい送信用サブドメインにも広げてください。
省略できないウォームアップという注意点#
新しい送信用サブドメインには送信履歴がまったくないため、レピュテーションもありません。メールプロバイダーから見ると、レピュテーションがない状態は、良いというより悪いに近い扱いです。初日からウォームアップしていないサブドメインで大規模なキャンペーンを配信すると、制限、迷惑メールフォルダーへの振り分け、あるいは完全なブロックを招きます。見知らぬホスト名から突然大量のメールが届く状況は、スパム業者の手口そのものだからです。
そのため、新しいサブドメインはウォームアップが必要です。まず、最もエンゲージメントが高く最近アクティブな受信者に、1日あたり少量から送り始めます。サブドメインが良好な実績を積むにつれて、数週間かけて徐々に増やしていきます。開封やクリックをする人に送ると、プロバイダーにそのサブドメインが信頼できると伝わります。古いリストに送ると逆の印象を与えますが、新しいサブドメインにはミスを吸収できるだけの蓄積された信頼がありません。サブドメインへの移行を、必要になる前に計画すべきなのもこのためです。全送信量を一晩で新しいサブドメインに切り替えると、ウォームアップの猶予期間を無駄にし、数週間にわたって受信トレイへの到達率を大きく損なうおそれがあります。
ウォームアップのコストは確かにかかりますが、一度きりの投資です。分離する価値があるのもこのためで、サブドメインごとに確立したレピュテーションがあれば、問題が起きても影響は互いに及びません。受信トレイへの到達率を改善する取り組み全体の一環として、サブドメインへの移行を検討している場合は、メール到達率ガイドで、ほかの手段との位置付けを確認できます。また、GoogleとYahooの送信者ガイドラインには、すべての送信ホスト名がクリアすべき認証と迷惑メール報告率のしきい値が示されています。
よくある質問
01マーケティングメールはサブドメインとメインドメインのどちらから送るべきですか?
ほとんどの場合、サブドメインから送るべきです。ルートドメインから一括のマーケティングメールを送ると、古いリストや迷惑メール報告の急増といったキャンペーンの問題が、同じ「From」ドメインを共有するトランザクションメールや業務メールのレピュテーションにも悪影響を及ぼします。news.example.comのような専用サブドメインを使えばそのリスクを隔離でき、マーケティングのミスで領収書やパスワードリセットのメールが迷惑メールに入ることはありません。唯一のコストは、大量に送信する前にサブドメインをウォームアップすることです。
02サブドメインはルートドメインのSPFとDKIMを継承しますか?
いいえ。SPFとDKIMは継承されません。SPFレコードのないサブドメインには、親ドメインが何を公開していてもSPFポリシーがまったくありません。DKIM鍵も、送信ホスト名の配下(たとえばselector._domainkey.mail.example.com)に公開する必要があります。DMARCは例外です。サブドメインに独自の_dmarcレコードがなければ、受信側は組織ドメインのポリシーを適用し、sp=(サブドメインポリシー)タグが設定されていればそれを使います。
03DMARCのspタグとは何で、いつ使うべきですか?
組織ドメインのDMARCレコードにあるsp=タグは、独自のDMARCレコードを公開していないサブドメインのポリシーを設定します。たとえばv=DMARC1; p=reject; sp=rejectなら、1つのレコードでルートドメインとすべてのサブドメインにrejectを適用できます。厳格なポリシーをすべての送信用サブドメインに自動的に広げたいときに使います。個別のサブドメインだけ別のポリシーで運用する必要がある場合に限り、そのサブドメインに専用の_dmarcレコードを公開してください。たとえば、公開直後のサブドメインをウォームアップ中はp=noneにしておく場合です。
04新しい送信用サブドメインにはウォームアップが必要ですか?
はい。新しいサブドメインには送信履歴がなく、メールプロバイダーはその白紙の状態を信頼ではなく疑いの目で見ます。すぐに大量送信すると、制限や迷惑メールへの振り分けを招きます。最もエンゲージメントの高い受信者に少量送るところから始め、数週間かけて徐々に増やしてください。サブドメインが良好なレピュテーションを築いてから、全送信量を任せるようにします。
送信用サブドメインは、問題のある配信による被害を封じ込めますが、問題のある配信そのものを取り消すことはできません。それはリストの中身次第です。無料メールチェッカーでリストを検証し、無効なアドレス、入力ミス、スパムトラップをどのサブドメインにも送る前に取り除いてください。そうすれば、各サブドメインが築くレピュテーションは最初のキャンペーンからクリーンな状態になります。