2024年2月、GoogleとYahooは、これまで推奨にとどまっていた数多くのメール配信のベストプラクティスを、強制力のあるルールにしました。 メールを認証する、配信停止を簡単にする、迷惑なメールを送らないといった「助言」が、メッセージが受け入れられるか、送信を絞られるか、完全に拒否されるかを左右する要件になったのです。 マーケティングメールやトランザクションメールを一定以上の量で送っているなら、このチェックリストを満たす必要があります。 ここでは最新の要件全体を、各項目で求められる対応とあわせて、わかりやすく整理します。
結論#
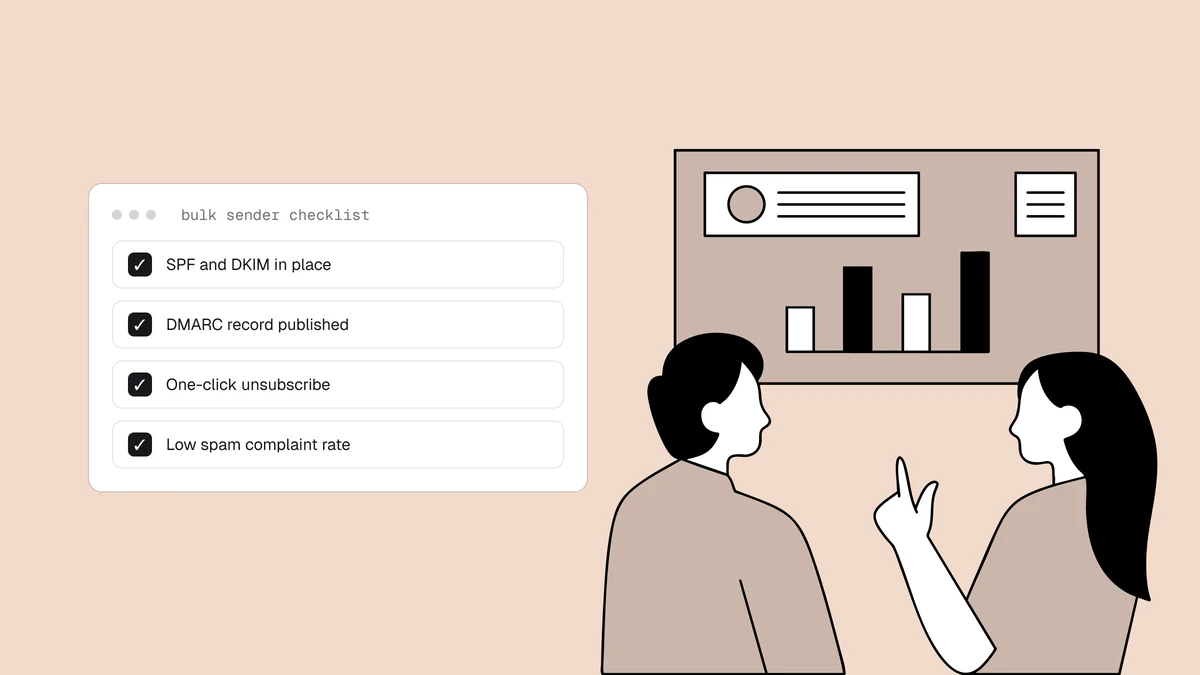
GoogleとYahooの送信者ガイドラインは、すべての送信者に適用される3つの区分と、大量送信者(Gmailアドレス宛てに1日あたり約5,000通以上を送る送信者)向けのより厳しい区分に分かれます。 すべての送信者は、SPFまたはDKIMで認証し、送信IPに有効な正引きと逆引きのDNSを設定し、TLSで送信する必要があります。 大量送信者は、これに加えて、SPF、DKIM、DMARCをアライメントが一致した状態で併用し、マーケティングメールにワンクリック配信停止を追加し、Google Postmaster Toolsで計測される迷惑メール報告率を0.3%未満に保たなければなりません。 両社は同じ内容のルールを発表し、あわせて適用を始めました。 基準は年々厳しくなる一方で、早めに満たしておいて不利になることはないため、大量送信者向けの要件をすべての送信者の基本ラインとして扱うのが安全です。
対象となる送信者#
大量送信者のしきい値は、プロバイダーごと、具体的にはGmailアドレス宛てに計測されます。 Gmailの受信者宛てに1日で約5,000通以上を送ると、Googleから見て大量送信者となり、翌日に送信量がその線を下回っても、この分類は元に戻りません。 Yahooも、Yahoo、AOL、および同社のその他のドメインに対して同じ区分を定めています。 カウントは送信ドメイン全体で行われるため、サブドメインや別の送信ストリーム(マーケティング、プロダクト通知、領収書)からのメールも合算されます。
実際には、しきい値の計算よりも単純な話です。 企業、代理店、成長中のプロダクトでメールを運用していれば、1つのプロバイダー宛てに1日5,000通を超えるのは思ったより早く、しかも要件はどれも、きちんと運用している送信者であれば当然行っていることばかりです。 そのため、このガイドでは大量送信者向けの要件すべてを満たすべき基準として扱います。 しきい値を下回っていれば、技術的にはより少ない対応で済ませられますが、「技術的に準拠している」程度の水準で送信プログラムを築くのは得策ではありません。
要件の一覧#
| 要件 | すべての送信者 | 大量送信者(1日5,000通以上) |
|---|---|---|
| SPFまたはDKIM | 必須 | 両方とも必須 |
| DMARCポリシー(アライメントが一致) | 推奨 | 必須(p=noneまたはより厳格な設定) |
| ワンクリック配信停止 | 推奨 | マーケティングメールで必須 |
| Postmaster Toolsでの迷惑メール報告率 | 低く保つ | 0.1%未満、0.3%には決して到達させない |
| 正引きと逆引きのDNS(PTR) | 必須 | 必須 |
| 送信時のTLS | 必須 | 必須 |
| GmailのFromアドレスのなりすまし禁止 | 適用 | 適用 |
1. SPF、DKIM、DMARCで認証する#
認証は入場券であり、大量送信者にとっては3つのレコードすべてが欠かせません。 SPF、DKIM、DMARCはDNSレコードで、メッセージが確かに自社ドメインから送られたもので、配送の途中で偽造されたものではないことを、3つそろって証明します。 SPFは、そのドメインで送信を許可するサーバーを一覧にします。 DKIMは、受信側が検証できる暗号署名を付加します。 DMARCは、この2つを表示される「From」アドレスに結び付け、認証に失敗したメッセージをどう扱うかをプロバイダーに伝えます。
一般の送信者には、GoogleとYahooはSPFまたはDKIMの少なくとも一方を求めます。
大量送信者には、3つすべてが必要です。
ここで最も多い失敗は、レコードの欠落ではなく、設定の誤りです。
たとえば、メール配信サービス(ESP)が含まれていないSPFレコード、誤ったセレクターで公開されたDKIM鍵、存在はしているもののアライメントが一致していないDMARCレコードなどです。
各レコードは慎重に設定してください。利用中のサービス用の正確なSPFレコードを作成すると、include:メカニズムを正しく設定できます。そのうえで、実際のメールで確認するまでは、成功していると思い込まないでください。Qualisendのドメイン診断の監視は、MX、SPF、DKIM、DMARC、MTA-STS、BIMIを毎日チェックし、レコードが壊れるとメールでお知らせします。知らないうちにレコードが壊れることは、こうした失敗のよくある原因です。SPFが原因の場合は、SPFのDNSルックアップが多すぎる場合で、10回というルックアップの上限を説明しています。
2. アライメントが一致するDMARCポリシーを、p=noneから公開する#
DMARCは、SPFとDKIMにポリシー適用の力を与えるレコードで、プロバイダーが別々に確認する2つの要素、ポリシーとアライメントを持ちます。
ポリシー、つまりp=の値は、認証に失敗したメールをどう扱うかを受信側に伝えます。p=noneは監視とレポートのみ、p=quarantineは失敗したメールを迷惑メールフォルダーに振り分け、p=rejectは受信を拒否します。
要件は、少なくともp=noneのポリシーを持つDMARCレコードが存在することです。
初日からポリシーを適用する必要はありませんが、公開して監視を続けることは必要です。
見落とされがちなのがアライメントです。
DMARCに成功するのは、SPFまたはDKIMで認証されたドメインが、表示される「From」ヘッダーのドメインと一致している場合だけです。
エンベロープのドメインがFromドメインと一致しないために、SPFのチェック自体には成功してもDMARCに失敗することがあります。
DMARCの設定手順ガイドでは、レコードの構文、ruaのレポート送信先アドレス、p=noneからポリシー適用に至る道筋を解説しています。
まずp=noneで始め、正規のメールストリームがすべて認証され、アライメントが一致するまで集計レポートを確認します。その後、quarantine、最終的にはrejectへと引き上げます。
ポリシーを適用して初めて、DMARCは自社ドメインを悪用するなりすましを実際にブロックし始めます。これは取り組む価値がありますが、自社のメールをブロックしないことを監視で確認してからにしてください。
3. マーケティングメールにワンクリック配信停止を追加する#
大量送信者のマーケティングメールや販促メールには、機能するワンクリック配信停止を含める必要があります。ここでの「ワンクリック」には、技術的に特定の意味があります。
フッターに配信停止リンクを置くだけでは足りません。2つのヘッダーが必要です。1つは配信停止のURLを持つList-Unsubscribe、もう1つは、受信者がランディングページを開いたりフォームに入力したりせず、1回の操作でメールクライアントが配信停止を実行できるようにするList-Unsubscribe-Postです。
Gmailが送信者名の横に独自の「Unsubscribe」ボタンを表示しているなら、それはこれらのヘッダーが機能しているということです。
守るべきルールは2つあります。 1つは、配信停止が1回のクリックで完了することです。ログイン、「配信設定を選択」ページ、確認ステップは不要です。 もう1つは、リクエストを2日以内に処理することです。 プラットフォームが自動でヘッダーを追加しない場合の追加方法を含む詳しい仕組みは、ワンクリック配信停止のガイドにあります。 意外に思われるかもしれませんが、リストから簡単に抜けられるようにしておくことは、到達率にとってプラスです。配信停止は静かな退出ですが、退出方法が見つからない受信者に「迷惑メールを報告」を押されることは、送信者にとって最も大きな打撃となるシグナルです。
4. 迷惑メール報告率を0.3%未満に保つ#
これは明確な数値が定められている要件で、送信者が最もつまずきやすい項目でもあります。 Googleは、Google Postmaster Toolsで迷惑メール報告率を計測します。これは、配信されたメッセージのうち、受信者が迷惑メールとして報告した割合です。 ルールは0.1%未満に保つことで、Googleは0.3%には決して到達させないよう明言しています。0.1%を実務上の上限、0.3%を制裁が始まる線と考えてください。 これを超えると、Gmailは報告率が回復するまで、メールの受け入れを絞ったり迷惑メールフォルダーに振り分けたりします。
この指標が容赦ないのは、算出方法に理由があります。 エンゲージメントの低いセグメントに、ターゲットを絞らず少量送っただけでも、全期間の平均が問題なく見えていても、1日の数値が0.3%を大きく超えることがあります。 迷惑メール報告率のガイドでは、この数値がどう計測されるか、どの対策が効くかを解説しています。また、メールが迷惑メールになる理由のガイドでは、こうした報告が他の原因の中でどこに位置するかがわかります。 自分で管理できる要素は、許可(希望した人にだけ送る)、関連性(一斉送信ではなくセグメント化する)、頻度(突発的な大量送信ではなく、安定した想定どおりの送信)です。 監視していないものは管理できません。Postmaster Toolsに登録し、大きな送信のたびに迷惑メール報告率のグラフを確認してください。
5. 有効な正引きと逆引きのDNS(PTRレコード)を公開する#
送信に使うすべてのIPには、PTRレコード(IPをホスト名に対応付ける逆引きDNS)が必要です。そのホスト名は、正引きでも同じIPに解決されなければなりません。 この正引きと逆引きの一致は、フルサークルDNSとも呼ばれる基本的な正当性チェックです。正規のメールサーバーにはこれがあり、使い捨てのスパム用インフラには存在しないことがよくあります。 実績のあるメール配信サービス(ESP)を通じて送信している場合、共有IPや専用IPには、ほぼ確実にすでに設定されています。 自前のメールサーバーや専用IPを使っている場合は、IPの提供元と相談して自分で設定する必要があります。新しい送信インフラを立ち上げる際に、見落とされがちな項目です。
PTRレコードに加えて、メッセージの形式も整っている必要があります。有効で解決可能な送信ドメイン、メール標準に沿った適切な形式のメッセージ、認証対象のドメインと一致する「From」ヘッダーです。 どれも特別なことではありません。実在する組織から届いたように見えるメッセージと、スクリプトで組み立てたように見えるメッセージを分けるのは、こうした基本の部分です。
6. TLSで送信を暗号化する#
GoogleとYahooは、送信サーバーと受信側のサーバーの間の接続に、TLS(Transport Layer Security)を使ってメールを送信することを求めています。 これによりメッセージが送信中に暗号化され、途中で読まれたり改ざんされたりしません。 実際には、信頼できるメール配信サービスならデフォルトでTLSを使用するため、ほとんどの送信者は何もしなくてもこの要件を満たしています。 自前の送信メールサーバーを運用している場合は、STARTTLSに対応していて、主要なプロバイダーとの間で暗号化接続が確立できることを確認してください。 ここでのTLSは通信経路の区間に関するもので、前述の認証レコードとは別のものです。両方が必要です。
7. GmailのFromヘッダーをなりすまさない#
Gmailは現在、具体的ななりすまし対策のルールを適用しています。Googleのシステムを実際に経由して送信されたメッセージでない限り、Fromヘッダーに@gmail.comのアドレスを使ってメールを送信することはできません。
サードパーティのプラットフォームから送るキャンペーンの「From」欄に個人のGmailアドレスを入れていたマーケターがこれに引っかかり、そうしたメッセージは拒否される例が増えています。
対処法はシンプルで、正しいものです。インフラを管理していない無料のGmail(やYahoo)のアドレスではなく、認証済みの自社ドメインから送信してください。
Fromアドレスは、SPF、DKIM、DMARCを公開済みのドメインに置きます。これは認証の面でも、もともと望ましい形です。
8. 受信者が望んでいるメールだけを送る#
Googleが公開している要件は、原則のように読める一文で締めくくられていますが、実際には厳密な指標を通じて適用されます。それは、メールを望んでいる受信者にだけ送るということです。 ここで、リストのクリーニングとコンプライアンスが重なります。望まれないメールが到達率の悪化につながるシグナルは2つあり、ここまで述べてきた迷惑メール報告と、ハードバウンスです。 存在しないアドレス、入力ミスのアドレス、放棄されたアドレスに送り続けるとバウンス率が上がり、バウンス率が高いと、プロバイダーはリストに誰がいるのか把握していない送信者だと判断します。 さらに悪いことに、こうした存在しないアドレスの一部はスパムトラップとして再利用されます。これはリストの衛生管理が不十分な送信者を捕まえるためだけに存在するアドレスで、ヒットすると送信者レピュテーションに深刻で長期的な打撃を与えます。
直接的な対策は検証です。送信前にリストを検証にかけて、無効な構文、存在しないドメイン、配信できないメールボックスを取り除き、新しいアドレスも登録時点で検証して、無効なデータがそもそも入り込まないようにします。 Qualisendが確認するアドレスには、すべてdeliverable、risky、undeliverable、unknownのいずれかのステータスに加えて、理由コードと信頼度スコアが付きます。バウンスや迷惑メール報告につながるアドレスを、GmailやYahooのメールボックスに届く前に除外できます。 これは、多くの送信者が最も投資を怠っている要件です。そして、この枠組み全体が注視している2つの指標、迷惑メール報告とバウンスを守る要件でもあります。
チェックリストを運用に落とし込む#
この要件は、一度設定してチェックを付ければ終わりというものではありません。 認証とDNSは一度設定すれば済みますが、迷惑メール報告率、バウンス率、リストの品質は継続的に変化し、監視をやめた途端にずれ始めます。 運用のリズムとしては、次のようなものが妥当です。SPF、DKIM、DMARC、PTR、TLSを一度設定して確認する。すべてのマーケティング用テンプレートにワンクリック配信停止を追加する。Google Postmaster ToolsとMicrosoft SNDSに登録する。大きな送信の前にリストを再検証し、新規登録は継続的に検証する。 ウォームアップ、セグメント化、レピュテーションの回復など、これらのルールを取り巻く幅広い文脈については、メール到達率ガイドで、コンプライアンスの最低ラインを超えるさまざまな対策を解説しています。 チェックリストを満たせば入口を通過でき、継続的な取り組みを重ねて初めて、その先の受信トレイを獲得できます。
よくある質問
011日の送信数が5,000通未満でも、GoogleとYahooの要件は適用されますか?
一部は送信量にかかわらずすべての送信者に適用されます。SPFまたはDKIM、有効な正引きと逆引きのDNS、TLSによる送信が必要で、GmailのFromアドレスのなりすましもできません。SPF、DKIM、DMARCの3つすべてに加え、ワンクリック配信停止と0.3%の報告率の上限という、より厳しい大量送信者向けのルールは、1つのプロバイダー宛てに1日約5,000通に達した時点で正式に適用されます。ただし、このしきい値はあくまで適用の基準にすぎません。プロバイダーは小規模な送信者にも同じ指標を重視するため、現在の送信量にかかわらず、要件をすべて満たしておくのが安全です。
02迷惑メール報告率の上限はどのくらいで、どのように計測されますか?
Googleは大量送信者に、迷惑メール報告率を0.1%未満に保つよう求めており、0.3%には決して到達させないよう警告しています。この報告率は、配信されたメッセージのうち受信者が迷惑メールとして報告した割合で、Google Postmaster Toolsで計測されます。確認するにはドメインを登録する必要があります。算出は直近の期間を単位に行われるため、エンゲージメントの低いセグメントにターゲティングの不十分な配信を1回行っただけでも、長期平均が健全であっても1日の数値が上限を超えることがあります。そのため、1回のキャンペーンよりも、許可の取得、セグメント化、リストの衛生管理が重要です。
03フッターの配信停止リンクだけで、ワンクリック要件を満たせますか?
いいえ。要件で求められているのは、List-UnsubscribeとList-Unsubscribe-Postのメールヘッダーを通じて提供されるワンクリック配信停止です。これにより、ランディングページを開かなくても、メールクライアントが1回の操作で受信者の配信停止を実行できます。フッターのリンクは引き続き望ましい運用なので残すべきですが、それだけでは大量のマーケティングメールに対するヘッダーの要件を満たしません。配信停止は、ログインや配信設定ページを挟まず1回のクリックで完了し、2日以内に処理される必要もあります。
04これらの要件を満たせば、メールは確実に受信トレイに届きますか?
いいえ。要件は関門であって、保証ではありません。要件を満たせば、プロバイダーがメールを受け入れて評価の対象にしますが、受信トレイに入るかどうかまでは決まりません。配信先は、引き続き送信者レピュテーション、受信者のエンゲージメント、迷惑メール報告率とバウンス率、リストの品質によって決まります。要件をすべて満たしていても、リストが不健全だったりレピュテーションが低かったりすれば、迷惑メールに振り分けられます。チェックリストは入場料と考え、そのうえで、実際に受信トレイを獲得するためのリストの衛生管理とレピュテーション対策に取り組んでください。
GoogleとYahooが最も厳しく適用する要件である低い迷惑メール報告率と低いバウンス率は、どちらもリストに誰が含まれているかで決まります。 無料プランでは100件のアドレスに対して検証パイプライン全体を実行できるので、存在しないアドレスやリスクのあるアドレスを、損失が出る前に見つけられます。また、無料メールチェッカーは、入力ミスや存在しないドメインをブラウザー上でその場で検出します。