メールの到達率が突然大きく落ち込むと、多くの送信者はスパム送信者として指摘されたのだと考えます。しかし、ほとんどの場合CBLと略されるComposite Blocking Listは、それとは違う、より深刻な事情を示しています。CBLブラックリストへの登録は、意図的にスパムを送ったことを意味する場合はほとんどありません。自社のネットワーク内、またはIPの背後にあるマシンが乗っ取られ、ボットネットや侵害されたサーバーが生み出すような、マルウェア由来の自動的なトラフィックを発信していることを意味します。到達率の問題に見えて、実際にはセキュリティ上の警報です。この記事では、CBLが何を検出するのか、問題のないビジネス用IPがなぜ登録されるのか、Spamhausにどう連携されるのか、そして発信源を見つけて登録を解除する方法を解説します。
結論#
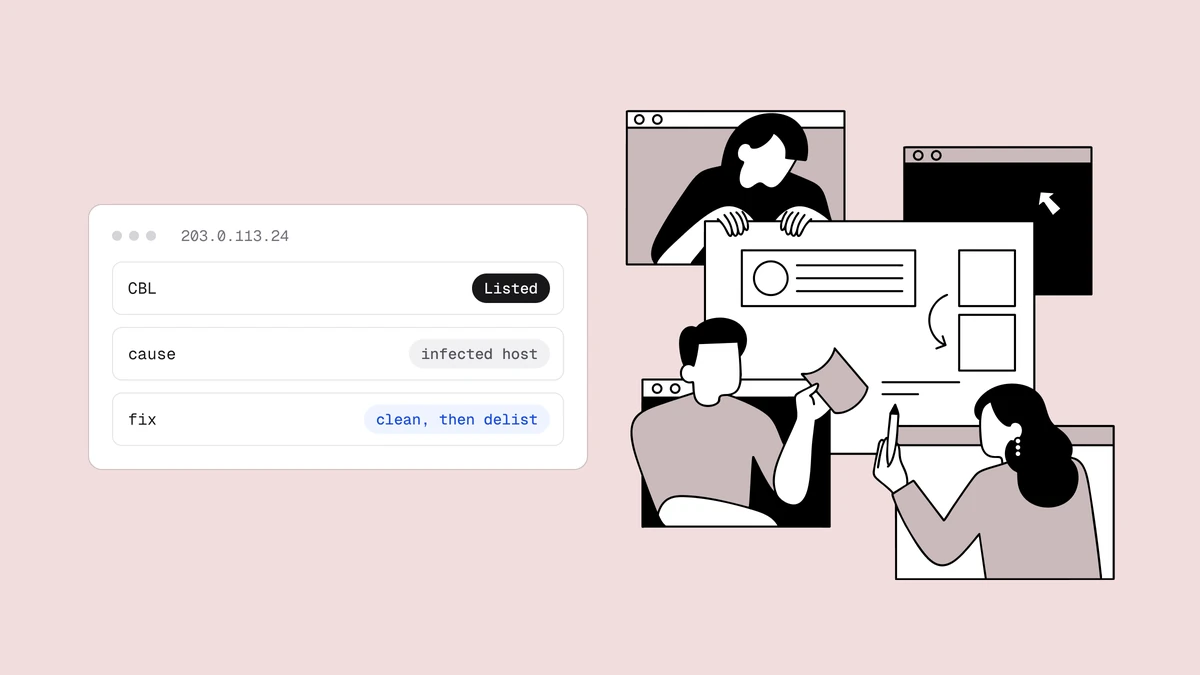
CBLは、感染または悪用されたマシンに特徴的なトラフィックを送信しているIPアドレスを自動的に登録するブラックリストです。対象は、ボットネットの通信、マルウェア由来のスパム、オープンプロキシ、オープンリレーです。登録はすべて機械による検出で行われ、「これはスパム業者らしい」という人間の判断は入りません。CBLのデータはSpamhaus XBL(Exploits Block List)の元データになっています。そのためCBLに登録されると、ほぼ確実にXBLにも登録されます。XBLはSpamhausの統合ゾーンを通じて、世界の多くのメールサーバーが参照しています。登録を解除するには、まず侵害されたデバイスや設定ミスを見つけて修正し、そのうえでセルフサービスの削除を申請します。
CBLブラックリストが実際に検出するもの#
多くのブラックリストは、意図の判断に基づいて作られています。この送信者はリストを購入した、この業者はスノーシュー型スパムを行っている、このドメインは迷惑メールに登場する、といった具合です。CBLは違います。送信者が誰か、マーケティングが正当かどうかは問いません。見ているのは、乗っ取られたマシンの挙動上の特徴です。IPがそうした特徴を示し始めると、背後にある事業の評判がどれほど良くても登録されます。
CBLへの登録を引き起こすトラフィックには、次のようなものがあります。
- ボットネットの活動:IPがボットネットに加わり、コマンド&コントロールサーバーに通信したり、人間が設定していないスケジュールで大量にメールを送ったりしている状態です。
- マルウェア由来のスパム:人やメール配信プラットフォームではなく、感染したホスト上で動くウイルス、ワーム、トロイの木馬が生成したメールです。
- オープンプロキシ:インターネットに公開されたままのプロキシで、世界中の誰でも悪用トラフィックを中継できる状態です。
- オープンリレーと設定ミスのあるメールサーバー:本来は拒否すべき送信者のメールを受け付けて転送してしまうSMTPサーバーで、事実上、自社のIPを見知らぬ第三者に貸し出している状態です。
共通点は、これらが機械が生み出す問題だということです。CBLへの登録は、IP上の何かが、持ち主の管理下を離れたかのように動いていると知らせています。
CBLとSpamhaus XBLの関係#
Spamhausの詳しい解説をお読みの方は、すでにXBLをご存じでしょう。XBLはSpamhausのExploits Block Listで、乗っ取られたマシン、悪用されたホスト、オープンプロキシ、スパムを送信している侵害されたデバイスを検出するゾーンです。意外と知られていませんが、このゾーンに供給される主要なデータ元がCBLです。両者は密接に結びついているため、実際にはCBLに登録されることはXBLに登録されることを意味します。
この結びつきがあるため、CBLへの登録は見過ごせない影響を持ちます。XBLはSpamhausの統合ZENゾーンに含まれており、多くの受信側が受信IPのフィルタリングに利用しています。つまりCBLへの登録は、世界中のメールプロバイダー、ISP、フィルタリング機器がすべてのメッセージに対してすでに行っている照会に乗って広がります。CBLに登録されたIPからのメールは、受信者層の広い範囲で拒否またはフィルタリングされる可能性があり、しかも数時間以内に、通知なしで起こることがよくあります。
問題のないビジネス用IPがCBLに登録される理由#
分かりにくいのは、登録されたIPの持ち主が、意図的にスパムを1通も送っていない組織であることが多い点です。CBLが登録するのはトラフィックを発信したIPであり、現代のネットワークでは、そのIPは数十から数百台のデバイスの手前にある共有ゲートウェイであることが少なくありません。NATゲートウェイは、オフィス全体を外部からは1つのアドレスに見せるため、侵害されたノートPC1台のせいで、建物全体のグローバルIPが登録されることがあります。
| 考えられる発信源 | 実際に起きていること | 確認する場所 |
|---|---|---|
| NATの内側の感染したワークステーション | ノートPCやデスクトップPCがマルウェアに感染し、25番ポートで直接スパムやボットネットのトラフィックを送信しています。インターネットからは、オフィスの共有グローバルIPを使っているように見えます。 | その送信用IPを共有するすべてのデバイス。サーバーだけではありません。 |
| 侵害されたWebサイトまたはCMS | 古いCMS、プラグイン、Webアプリが悪用され、ホスティングサーバーからスパムが送信されています。 | Webサーバー、そのメールキュー、最近変更されたファイル。 |
| オープンリレーまたはオープンプロキシ | メールサーバーやプロキシが、拒否すべき送信者からのトラフィックを受け付けるため、見知らぬ第三者が自社のIPを経由して悪用を行っています。 | インターネットに公開されているすべてのホストのSMTPリレー規則とプロキシ設定。 |
| 乗っ取られたメールアカウントや認証情報 | 漏えいした、またはブルートフォースで破られたログイン情報により、攻撃者が正規のメールサーバーを通じて認証済みのスパムを送信できてしまいます。 | 認証ログ、通常と異なる送信量、パスワードの管理状況。 |
| IoTデバイスや組み込み機器 | カメラ、プリンター、ルーターなど、ファームウェアの弱いデバイスがボットネットに加わり、自社のネットワークからトラフィックを生成しています。 | 通常のワークステーションやサーバー以外で、ネットワークに接続されているすべての機器。 |
これらのどれにも、苦情を集めたマーケティングキャンペーン、古いリスト、無効なアドレスの束は含まれていません。そうした衛生管理上の問題で登録されるのは、送信者レピュテーションやスパムトラップに関連する別のリストです。CBLは性質の異なるものであり、対応も異なります。
CBLへの登録はレピュテーションだけでなくセキュリティの問題#
ここが、CBLへの登録をほとんどの到達率の問題と分ける発想の転換点です。レピュテーションに基づくリストに載った場合、最悪でもメールが届かなくなる程度です。CBLに載った場合、メールの問題は最も小さな問題です。インフラ上の何かが、許可していないコードを実行しています。そして同じ侵害が、データを持ち出したり、認証情報を収集したり、ボットネットの管理者からの次の指示を待ったりしている可能性があります。
そのため、すぐに削除を申請したくなりますが、最初にすべきことは、これをセキュリティ事案として扱ってエスカレーションすることです。幸い、登録を解消するための調査、つまり不正なトラフィックを発信しているマシンを見つける作業は、そのまま侵害を封じ込める調査になります。一方を直せば、もう一方も直ります。
感染した発信源を見つける方法#
登録されたIPは共有ゲートウェイであることが多いため、その背後で問題を起こしている1台のデバイスを特定する探索が必要です。実務的な進め方は次のとおりです。
- 登録されているIPと、その背後にあるものを確認します。 SpamhausまたはCBLの照会にアドレスを入力し、そのIPがメールサーバー、Webサーバー、オフィス全体のNATゲートウェイのどれなのかを把握します。これで調査範囲の広さが分かります。
- 25番ポートの送信トラフィックを確認します。 マルウェアやボットネットは、正規のメールサーバーを経由せず、直接メールを送信するのが普通です。正規のメールホスト以外の社内デバイスが外向きのSMTP接続を行っていないか確認します。これが原因の特定に最も早い方法であることが多くあります。
- そのIPを共有するすべてのデバイスをスキャンします。 ワークステーション、サーバー、その送信用アドレスを使うあらゆる機器に、最新のマルウェア対策ソフトを実行します。目立つサーバーだけで止めないでください。感染したホストは、普通のノートPCや、見落とされたIoTデバイスであることがよくあります。
- Webアプリケーションとインストール済みCMSを監査します。 ホスティングサーバーやWebサーバーが登録されている場合は、古いソフトウェア、予期しないスクリプト、見覚えのないファイル、滞留したメールキューがないか確認します。メールキューの滞留は、侵害されたサイトがスパムを送信していることの典型的な兆候です。
- メールサーバーの設定を確認します。 サーバーがオープンリレーになっていないこと、公開されたプロキシがないことを確認します。認証ログを見て、乗っ取られたアカウントや異常な送信量がないか調べます。
メールインフラが共有IPで動いている場合は、利用中のサービスの事業者と連携してください。別のテナントが侵害されると、共有しているアドレスが登録される可能性があります。専用IPと共有IPのトレードオフを理解しておくと、送信を切り離す価値があるかどうか判断しやすくなります。
CBLから自分で登録解除する方法#
CBLはセルフサービスの削除を提供しており、手順は意図的にシンプルです。ただし、順番がすべてです。あらゆるブラックリストからの削除に共通する規律に従ってください。
- まず原因を取り除きます。 感染したデバイスを駆除または隔離し、悪用されたアプリケーションにパッチを適用し、オープンリレーやプロキシを閉じ、侵害された認証情報をリセットします。悪用トラフィックが実際に止まったことを確認してください。挙動が続けば、CBLはIPを再登録します。修正前の削除申請は無駄な手間です。
- 削除を申請します。 自社のIPについてCBL/Spamhausの照会を行い、セルフサービスの削除手順に従います。CBLは機械で運用されているため、原因となるシグナルがなくなれば、削除は一般に速やかに進みます。問題が解決したことを自動システムに伝える形です。
- 再登録に注意します。 アドレスがすぐに再登録された場合、発信源を完全には見つけられていません。調査に戻ってください。感染したデバイスがもう1台ある、あるいはマルウェアが自分自身を再インストールした可能性があります。インシデントが収束したと考える前に、本当にクリーンになったことを確認してください。
登録の解除がゴールではありません。ゴールは、侵害されていないクリーンなネットワークです。登録が実際に解除されたか分からない場合は、ブラックリストに載っているかを確認する方法のガイドで、主要なリストにまたがってIPを確認する手順を解説しています。
損害が出る前にCBLへの登録を検知する#
CBLは事前に警告してくれません。到達率が急落した時点では、侵害されたマシンがすでに何日も動いていたかもしれません。動き続ける時間が長いほど、セキュリティとレピュテーションの両面で被害が大きくなります。間に合うように知るための確実な方法は、ブラックリストの継続的な監視です。自社のIPとドメインをCBL、Spamhaus、その他の主要なリストに対して監視し、登録された瞬間に通知します。調査を、まだ意味のあるうちに始められます。
よくある質問
01CBLブラックリストとは何ですか?
Composite Blocking List(CBL)は、感染または悪用されたマシンに特徴的なトラフィックを送信しているIPアドレスを自動的に登録するDNSブラックリストです。対象は、ボットネットの活動、マルウェア由来のスパム、オープンプロキシ、オープンリレーです。人間による審査を経て意図的なスパム送信者を登録するリストとは異なり、CBLへの登録は、こうした悪用行為の機械による検出のみに基づいて行われます。CBLのデータはSpamhaus XBLの元データになっているため、CBLに登録されると、通常はSpamhausが使われるあらゆる場所でメールがフィルタリングされます。
02スパムを送っていないのに、IPがCBLに登録されているのはなぜですか?
CBLが登録するのはトラフィックを発信したIPであり、ほとんどのネットワークでは、そのIPはNATゲートウェイの内側にある多くのデバイスで共有されているためです。感染したノートPC1台、侵害されたWebサイト、オープンリレー、乗っ取られたIoTデバイスのどれか1つで、ネットワーク全体のグローバルIPが登録される可能性があります。この登録は、意図的にスパムを送ったと非難しているわけではありません。インフラ上の何かが侵害され、勝手に悪用トラフィックを送信していることを知らせています。
03CBLとSpamhaus XBLは同じものですか?
同一ではありませんが、密接に結びついています。CBLは、Spamhaus XBL(Exploits Block List)に供給される主要なデータ元です。実際には、CBLに登録されていればほぼ確実にXBLにも表示され、XBLは多くの受信側が照会するSpamhausの統合ZENゾーンに含まれています。この結びつきがあるため、CBLは特化した機械運用のリストでありながら、登録の影響が広範囲に及びます。
04CBLから削除してもらうにはどうすればよいですか?
まず根本の侵害を取り除きます。感染したデバイスを駆除または隔離し、悪用されたアプリケーションにパッチを適用し、オープンリレーやプロキシを閉じ、侵害された認証情報をリセットして、不正なトラフィックが止まったことを確認します。そのうえで、自社のIPについてCBLまたはSpamhausの照会を行い、セルフサービスの削除手順に従います。シグナルがなくなれば、削除は一般に速やかです。アドレスが再登録された場合は、発信源を完全には見つけられていないため、再度申請する前に調査に戻ってください。
CBLへの登録は、到達率の問題である前にセキュリティインシデントであり、事前の通知もありません。Qualisendのブラックリスト監視は、利用者のドメインとIPをCBL、Spamhaus XBL、その他の主要なリストに対して継続的に監視し、変化があった瞬間に通知します。受信トレイを失う前に、侵害された発信源を見つけられます。無料のブラックリストとメールのチェックと併せて使えば、現在の送信状況も確認できます。