メールマーケティングは、現実の法律の上に成り立っています。受信者の所在地によっては、1回のキャンペーンで、米国のCAN-SPAM法、カナダのCASL(カナダ反スパム法)、EUのGDPRとePrivacy規則、さらに増え続ける各国の法令など、複数の法律が同時に関わることがあります。メールコンプライアンスのチェックリストは、この乱立への実践的な対処法です。すべての法体系を暗記する代わりに、ほぼすべてに共通する短い習慣を順に確認し、それぞれが何を求めているのかを把握できるようにグループ分けしています。本ガイドでは、このチェックリストを、許可、送信者の明示、誠実な内容、配信停止、データの取り扱い、リスト衛生の順にグループごとに解説し、各法律で細則が分かれる部分には、詳しい記事へのリンクを付けています。国・地域別の全体像は、まず国別のメールマーケティング関連法の概要からご覧ください。
このメールコンプライアンスのチェックリストの使い方#
朗報があります。主要な法体系は、互いに共通点が多いのです。CAN-SPAM、CASL、GDPRは、異なる立法府が異なる理由で定めたものですが、少数の考え方に収束しています。誰からのメールなのかを受信者が把握できること、受信に同意している(少なくとも簡単に止められる)こと、だまされないこと、そしていつでも離脱でき、データも尊重されることです。以下のほとんどは、これらの考え方のバリエーションです。
複数の法律が1回の送信に及ぶ場合の実務上のルールは明快です。リスト内のいずれかの受信者に適用される最も厳しい要件に従います。受信者の一部がEUにいる場合、それらのアドレスに求められる同意とデータ取り扱いの水準は、米国だけへの送信より高くなります。そのため、高い水準に合わせれば、キャンペーン全体を適切に保てます。国ごとに別々のプログラムを用意する必要はほとんどなく、リストが要求する最高水準に合わせた1つのプログラムがあれば十分です。次の表は、チェックリストの6つの領域を、それぞれが答える中心的な問いと、特に重視する法体系に対応させたものです。
| チェックリストの領域 | 答える中心的な問い | 特に重視する法体系など |
|---|---|---|
| 許可と同意 | 相手はメールの受信に同意したか? | CASL、GDPR |
| 送信者の正確な明示 | 誰が送信したか、どう連絡できるかが明らかか? | CAN-SPAM、CASL |
| 誠実な内容 | Fromの表示と件名は事実を伝えているか? | CAN-SPAM、すべて |
| 配信停止 | 1ステップで離脱でき、その要求に対応したか? | CAN-SPAM、CASL、メールプロバイダー |
| データの取り扱い | データは責任を持って保管、移転、削除されているか? | GDPR |
| リスト衛生 | 実在し、反応のあるアドレスにだけ送っているか? | 到達率、およびすべての法の趣旨 |
1. 許可と同意#
同意は、法体系ごとの違いが最も大きい部分なので、最初にしっかり押さえる価値があります。CASLは一般に、商業的な電子メッセージを送る前に、明示的か黙示的かを問わず何らかの同意を求め、同意が存在することを証明する責任を送信者に課しています。GDPRは、個人データの処理に適法な根拠を求めます。マーケティングメールの場合、その根拠は同意であることが非常に多く、同意は自由に与えられ、特定され、十分な説明を受けたうえでの、記録された同意でなければなりません。CAN-SPAMは取得の時点ではより寛容ですが、アドレスを入手した後は、チェックリストのそれ以外の項目を守ることを求めています。
すべてを満たす習慣は共通しています。許可をきちんと取得し、その記録を残すことです。いつ、どのように登録し、何の受信に同意したのかを記録して、後で経緯を示せるようにします。可能であれば、確認付き(ダブル)オプトインを選びましょう。これは、購読者に確認メール内のリンクをクリックしてもらってからリストに追加する方式です。どこでも必須というわけではありませんが、同意の最も強い証拠になり、リストの品質も地味に向上します。そのトレードオフは、シングルオプトインとダブルオプトインのガイドにまとめています。適法な根拠と同意に関するEU固有の詳細は、GDPRメールマーケティングの記事を、明示的同意と黙示的同意に関するカナダの規則は、CASLコンプライアンスをご覧ください。
2. 送信者の正確な明示#
主要な法体系はすべて、誰がメールを送っているのかを受信者が判別できることを求めています。CAN-SPAMは、虚偽または誤解を招くヘッダー情報を禁止しており、From、To、経路情報は送信者を正確に特定できなければならず、メッセージには有効な物理的な郵送先住所も必要です。CASLも同様に、送信者の明確な特定と、有効な連絡先情報を求めています。GDPRは透明性の観点から、誰が何のために自分のデータを処理しているのかを本人が把握できることを求めています。
チェックリストとしては次のとおりです。実在し一貫したFromの名前と、実際に管理し認証しているドメインから送信します。なりすましや使い捨てのアドレスは使いません。フッターには、本物の物理的な郵送先住所を記載します。米国の要件については、番地の住所でも、登録された私書箱でも構いません。人に連絡を取りたい受信者が見つけやすいよう、連絡先を分かりやすく掲載します。特別なことはなく、自分が誰であるかを隠さないというだけの話です。ヘッダーと郵送先住所に関する米国の具体的な文言は、CAN-SPAMコンプライアンスで解説しています。
3. 誠実な内容#
送信者情報(いわば封筒)に偽りがないなら、メッセージ本体にも偽りがあってはなりません。CAN-SPAMは、誤解を招く件名を禁止しており、件名はメッセージの内容を偽ってはいけません。また、受信者が事前に明確に受信へ同意している場合を除き、商業メッセージは広告と識別できることを求めています。ほかの法体系も、文言は異なるものの、内容が誤解を招いてはならないという根本的な期待は共通しています。
チェックリストの項目は短いものですが、締め切りに追われると見落としがちです。件名は実際の内容を反映したものにし、販促メールを、取引に関する通知、返信、個人的なメッセージのように装わないでください。メッセージが広告で、受信者が広告を明示的に望んでいたわけではない場合は、商業目的であることを明確にします。誠実な件名は、到達率の面でも有益です。誤解を招く件名は迷惑メール報告を招き、1回のキャンペーンが終わった後も長く、メールプロバイダーに送信者のドメインを信用しないよう学習させてしまいます。
4. 確実に機能し、すぐに反映される配信停止#
離脱する権利は、チェックリストの中で最も普遍的な項目です。CAN-SPAMは、すべての商業メッセージに、明確で目立つオプトアウトの手段を設けることを求めており、その仕組みは、送信後少なくとも30日間は要求を処理できる状態を保たなければなりません。オプトアウトの要求には速やかに対応する必要があり、CAN-SPAMでは10営業日以内です。CASLも同様に、機能する配信停止の仕組みを設け、遅滞なく、遅くとも10営業日以内に反映することを求めています。法律に加えて、主要なメールプロバイダーは現在、大量送信者にワンクリック配信停止の提供と、その要求の迅速な処理を求めています。
そのためチェックリストにはいくつかの項目があります。すべてのマーケティングメッセージに、分かりやすい配信停止リンクを設けます。離脱のためにログインさせたり、アドレスを再入力させたり、質問に答えさせたりしてはいけません。1回の操作で完了するようにします。ワンクリック配信停止(list-unsubscribeヘッダー)に対応し、受信トレイから直接機能するようにします。その仕組みは、ワンクリック配信停止のガイドで解説しています。そして、要求には実際に素早く対応し、該当アドレスは将来のインポートでリストに戻ってしまわないよう、恒久的に抑制します。速やかな抑制は、迷惑メール報告率を抑えることにもつながります。出口が見つからない人は、代わりに「迷惑メールとして報告」ボタンを押すからです。
5. 責任あるデータの取り扱い#
EUまたは英国の受信者を含むリストでは、アドレス自体が個人データであり、その保持と移動にはGDPRが適用されます。そのため、送信そのもの以外にも、一連の義務が生じます。データを安全に保管し、理由がある期間だけ保持し、アクセスや消去といったデータ主体の権利に、本人から求められたときに対応できるようにしておくことです。ベンダーが送信者に代わってデータを処理する場合、その関係は通常、データ処理契約によって規律されます。処理がEEA外で行われる場合は、データの所在地と国際移転も関わってきます。
チェックリストの項目は実務的です。同意と配信停止の記録は、安全で永続的な場所に保管します。本人が消去権を行使したときのために、配信停止にとどまらず、データを削除する手順を用意しておきます。使用しているツールがリストをどこで保管、処理するのかを把握してください。別の地域にあるデータ処理者が、回避できたと思っていた移転の問題を再び持ち込むことがあるからです。適法な根拠、データ主体の権利、そしてデータ処理者がリストを扱う場合に重要なデータ所在地の観点といったEU固有の詳細は、GDPRメールマーケティングにまとめています。Qualisendのような検証サービスを含め、リストを扱うツールは、データをどこで処理し、どう削除できるかを説明できる必要があります。
6. リスト衛生と検証#
最後のグループは、法令というより、ほかの項目を実効性のあるものに保つための土台です。アドレスの検証を義務付ける法律はありませんが、どの法体系も、メールを受け取りたい人にだけ送るという考え方の上に成り立っており、古くなったリストは、それを静かに損ないます。古いアドレスはハードバウンスになり、さらに悪いことに、同意を維持管理していないというシグナルになるスパムトラップになります。まったく反応しない人は、迷惑メール報告をする可能性が最も高い人たちです。リストのクリーニングは、実際に送信する対象を、実際にオプトインした人と一致させておくための方法です。
実務では、一度きりの作業ではなく、継続的なルーティンになります。新しいアドレスは取得時に検証し、大規模な送信の前に再検証し、ハードバウンスを取り除き、反応のない人には送信を増やして働きかけるのではなく、抑制します。ルーティン全体はメールリストのクリーニング方法のガイドに、チェックが各アドレスに実際に何を行うのかは、メールアドレス検証とはにまとめています。チェックリストのこの部分こそ、Qualisendが対応する領域です。残すアドレスを実在するものにするために検証とクリーニングを行い、配信停止への対応と確かな同意記録を組み合わせて、リストが背後にある許可を反映するようにします。
よくある質問
01メールコンプライアンスのチェックリストには何を含めるべきですか?
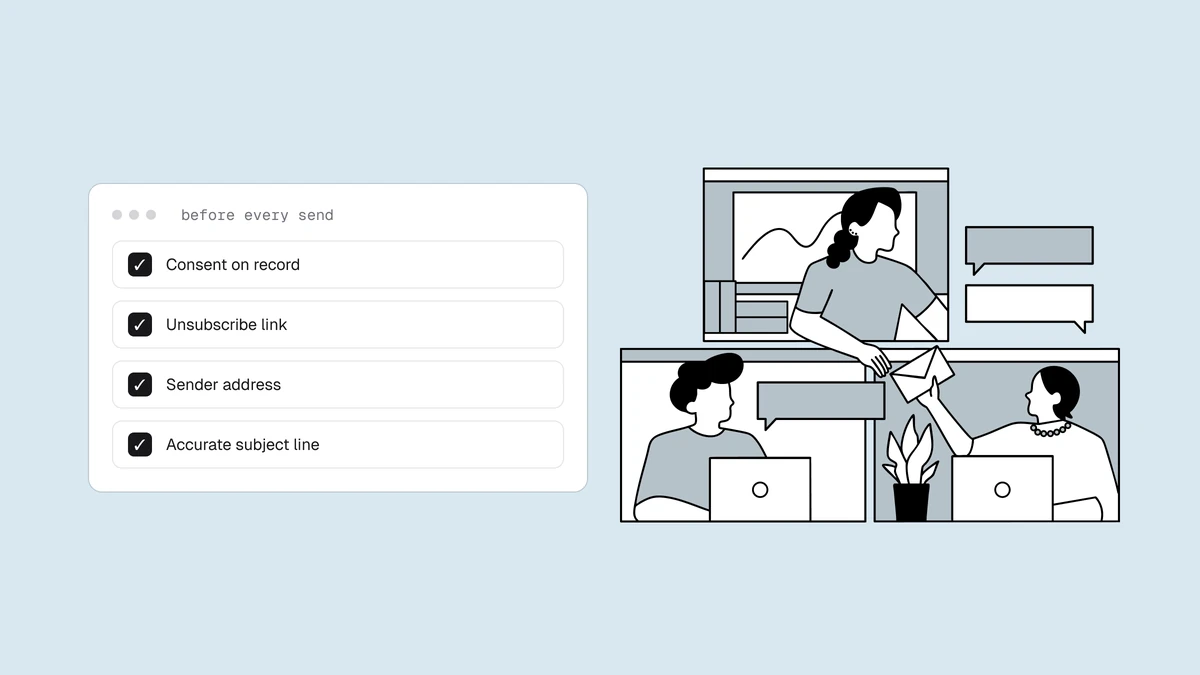
最低限、6つの項目です。許可と同意(取得して記録し、できれば確認付きオプトインで)、送信者の正確な明示(実在するFromの名前、認証済みの送信ドメイン、必要な場合は物理的な郵送先住所)、誠実な内容(誤解を招く件名を使わない)、明確で速やかに対応する配信停止、責任あるデータの取り扱い(安全な保管、消去への対応、データ所在地への配慮)、そして実在し反応のあるアドレスにだけ送るための継続的なリスト衛生です。細則は法律ごとに異なるため、このチェックリストでは、CAN-SPAM、CASL、GDPRの詳細へのリンクを掲載しています。
021つのチェックリストでCAN-SPAM、CASL、GDPRをカバーできますか?
おおむね可能です。これらの法体系は、自分が誰であるかを示す、事実を伝える、離脱できるようにする、データを尊重するといった基本部分で重なっているためです。実務的には、リスト内のいずれかの受信者に及ぶ最も厳しい要件に合わせます。高い水準を満たせば、その送信については、通常、低い水準も満たせるからです。本当に分かれるのは、同意(取得の時点では、CASLとGDPRはCAN-SPAMより厳格です)とデータの取り扱い(GDPRはCAN-SPAMにない義務を加えています)です。自社に該当する詳細は、資格を持つ弁護士に確認してください。
03配信停止の要求には、どのくらい早く対応する必要がありますか?
CAN-SPAMでは、オプトアウトの要求に10営業日以内に対応する必要があり、配信停止の仕組みは、メッセージの送信後少なくとも30日間は機能し続けなければなりません。CASLも同様に、配信停止を遅滞なく、遅くとも10営業日以内に反映することを求めています。これとは別に、主要なメールプロバイダーは、大量送信者がワンクリック配信停止を迅速に処理することを求めています。期間いっぱいまで待たず、そのアドレスを直ちに恒久的に抑制しておくのが安全な習慣です。
04リストのクリーニングは、メールコンプライアンスのどこに位置付けられますか?
リストのクリーニングは法的な要件ではありませんが、すべての法体系の根底にある、メールを望む人にだけ送るという趣旨を支えます。検証とクリーニングによって、存在しないアドレスを取り除き、バウンスやスパムトラップへの到達を減らし、迷惑メール報告率を下げることで、実際に送信しているリストを、その背後にある許可と一致させ続けられます。配信停止への対応や確かな同意記録と組み合わせることで、リスト衛生は、チェックリストのほかの項目を長く維持するための運用上の土台になります。
上の6項目のうち2つは、純粋なリスト衛生です。実在するアドレスを検証し、配信停止に対応することで、受け取りたい人にだけ送るということです。これがQualisendの役割です。無料メールチェッカーにサンプルを入れて、ブラウザで結果を確認するか、無料プランの100クレジットで、次の送信の前に実際のリストをクリーニングしてみてください。