1年、場合によってはそれ以上メールを送っていないリストはありませんか。昔のストアの顧客、リブランディング前のニュースレター登録者、前回のキャンペーン以来誰も触れていないCRMのエクスポートなどです。そのままインポートして送信ボタンを押したくなりますが、少なくとも今はやめてください。準備なしに古いメールリストへ配信すると、存在しないアドレス、スパムトラップに転用されたメールボックス、登録したことを覚えていない人々に、同じ日にまとめて送ることになります。しかも相手のメールプロバイダーには、送信者を判断できる最近の送信履歴がありません。このガイドでは、古いリストが危険になる理由を説明し、使える部分を安全に復活させるための7ステップの計画を紹介します。
結論から#
古いリストは、すぐに再開できる購読者ではなく、実績のない新しい入手元として扱います。配信の前に、各グループにメールを送る法的根拠がまだあるかを確認し、すべてのアドレスを検証して、配信不能なアドレスと使い捨てアドレスを取り除き、最後に反応した時期でセグメントに分けます。その後、最も新しいセグメントから先に短い再許諾メールを送ります。送信量は小さなバッチで段階的に増やし、バウンスと迷惑メール報告に対する停止基準を事前に決めておきます。確認の返答がなかった人はすべて抑制します。残るのはリストの一部だけだと考えてください。それで構いません。残った部分こそ、自社に害を及ぼさない部分だからです。
古いリストか、休眠購読者か#
この2つの問題は似ていますが、対処法は異なります。休眠購読者は、毎週配信しているリストの中でクリックしなくなっただけの人です。古いリストは、6~12か月以上まったく配信していないリストを指します。
| アクティブなリストの休眠購読者 | 配信していない古いリスト | |
|---|---|---|
| 最後に配信した時期 | 最近。エンゲージメントがなくなっただけ | 6~12か月以上前 |
| バウンスの履歴 | 存在しなくなったアドレスは、そのたびに1件ずつバウンスして取り除かれる | 見えていない。前回の配信以降、バウンスは一度も発生していない |
| 同意 | 通常は有効で、記録も残っている | 失効している可能性や、記録がなくなっている可能性がある |
| 送信履歴 | 同じドメインとプラットフォームで確立されている | 多くは新しいプラットフォーム、場合によっては新しいドメイン |
| 対処法 | リエンゲージメントキャンペーンと、サンセットポリシー | このガイドで解説する再許諾による再開 |
左の列に当てはまる場合は、ウィンバックのシリーズ配信と、継続的な配信停止基準(サンセットポリシー)が必要です。右の列に当てはまる場合は、このまま読み進めてください。
古いメールリストにリスクがある理由#
まだ見えていないリストの劣化#
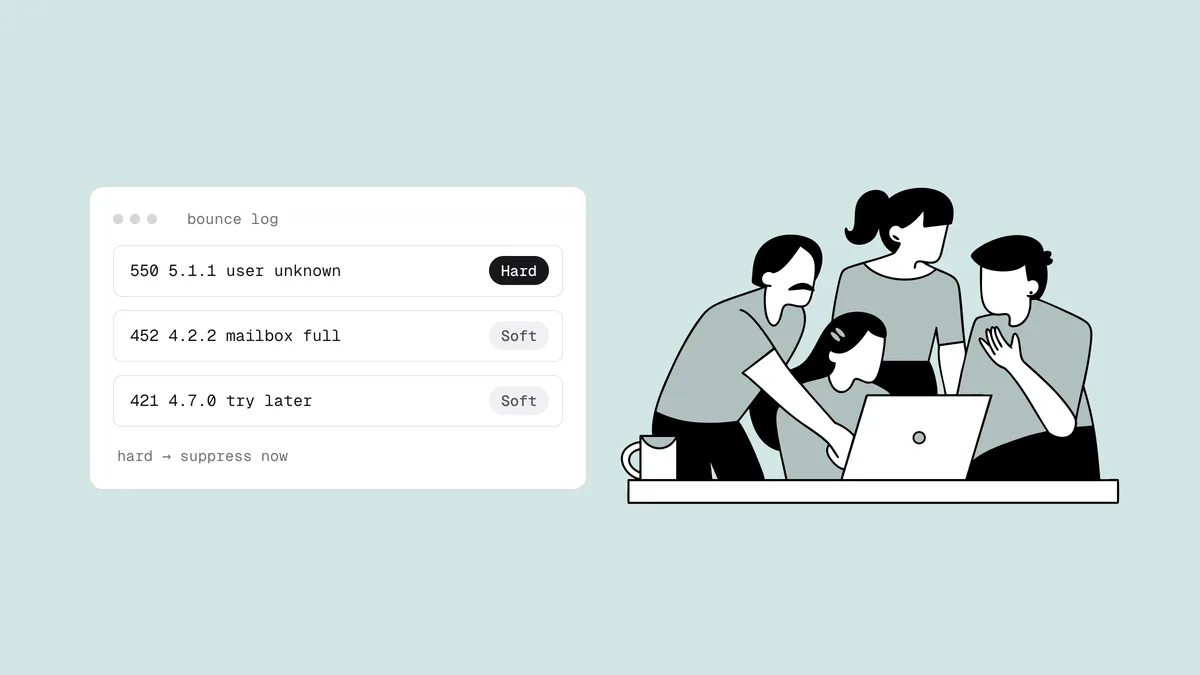
定期的に配信しているリストでは、存在しないアドレスが少しずつ表面化します。各アドレスが1回ハードバウンスし、プラットフォームがそれを抑制するため、影響は薄く分散されます。配信していないリストでは、この過程が省かれます。リストが眠っている間に使われなくなったアドレス(転職、放置された受信トレイ、失効した企業ドメインなど)がすべて残ったままで、1回の配信で一斉に失敗します。この集中したハードバウンスの急増は、メールプロバイダーにとって「この送信者は、誰がリストにいるのかを把握していない」という明確なシグナルです。どの程度劣化しているかは入手元によって異なり(B2Bリストは通常、最も早く古くなります)、自社のリストについて知る方法は検証だけです。
転用されたスパムトラップ#
Spamhausによると、放棄されたアドレスは通常、12か月以上など一定期間ハードバウンスを返し、その後ひそかに転用スパムトラップとして再び有効になります。定期的に配信しているリストなら、その期間中にバウンスを確認してアドレスを削除できます。古いリストにはそれができなかったため、存在しなくなったアドレスの一部が再びメールを受け付け、ごく普通のアドレスに見えている可能性があります。ただし、そこへ送ったメールはすべて自社ドメインに不利な記録として残ります。フリーメールのプロバイダーも、使われていないアカウントを閉鎖します。たとえばGoogleは、2年間使用されていない個人アカウントを削除することがあります。
失効した同意と、自社を忘れた人々#
古いリストには同意の問題が集まりがちです。登録フォームが変わった、旧プラットフォームのオプトイン記録がエクスポートされなかった、あるいは「同意」が3年前の購入だった、といった具合です。2年間連絡がなかった相手は、自社の名前に見覚えがないかもしれません。その場合、最も手早い反応は迷惑メールボタンです。GmailとYahooは、大量送信者に迷惑メール報告率を0.3%未満に抑えるよう求めています。安全な目標は0.1%未満、つまり配信1,000通につき報告1件です。古いリストでは、最初の配信でこの水準を超えてしまうことがあります。
これらのアドレスへの送信履歴がない#
リストに最後に配信してからプラットフォームを変更した場合、メールはこれらのアドレスへの送信履歴がないIPから送られます。多くのESPの利用規約は、インポートした連絡先が最近オプトインし、かつ送信者からの連絡を最近受けていることを求めています。新しくインポートしたリストでバウンスが急増すると、アカウントが審査や停止の対象になることがあります。
ステップ1:許諾と法律を確認する#
リストに手を付ける前に、3つのグループに仕分けます。メールを送る法的根拠が明確にある人、不明確な人、根拠がない人です。次のステップに進むのは、最初のグループだけです。
- EUと英国(GDPR、ePrivacy、PECR): 各人について、同意またはその他の法的根拠を証明できなければなりません。誰が、いつ、どのように、何に同意したかです。GDPRに固定の有効期限はありませんが、何年も前に取得して一度も使っていない許諾は根拠として弱くなります。有効な同意とは何かは、GDPRメールマーケティングガイドで解説しています。
- カナダ(CASL): 明示的同意は、本人が撤回するまで有効です。黙示的同意には期限があり、購入や契約から2年、問い合わせから6か月です。失効すると、その人に商用メッセージを送ることはできません。違いはCASLコンプライアンスガイドで説明しています。
- 米国(CAN-SPAM): オプトインは不要ですが、他のルールはすべて適用され、過去の配信停止もすべて有効なままです。最初の配信の前に過去のオプトアウトを確実に抑制し、新しいオプトアウトは10営業日以内に処理してください。
「とにかく聞いてみればいい」というメールには注意が必要です。再許諾メールもマーケティングメッセージの一種です。マーケティングメールを送れない相手には、許諾を求めるメールも送れません。英国の規制当局は、オプトアウト済みの人や一度も同意していない人に「設定を更新してください」というメールを送った企業に、罰金を科しています。
リストの一部が、自社の登録ではなく、パートナー、イベント、ベンダーから入手したものである場合は、メールリストを購入すべきかの基準で判断してください。
ステップ2:リスト全体を検証する#
古いリストは、複数のファイルに分かれていることがよくあります。旧プラットフォームからのエクスポート、CRMのダンプ、イベントで集めたスプレッドシートなどです。まずこれらを統合して重複を取り除きます。メールリスト重複削除ツールなら、ブラウザー上でこの作業ができます。そのうえで、すべてのアドレスをメールアドレスの一括検証にかけ、判定ごとに対応します。
- 配信不能: 抑制します。これらには絶対に送らないでください。1件ごとに確実にハードバウンスします。
- 使い捨て: 削除します。何年も前の使い捨て受信トレイは、とうに存在しません。
info@やsales@などの役割アドレス: その受信トレイが実際に登録した場合にのみ残します。- キャッチオールと不明: 意図的に判断します。キャッチオールドメインはあらゆるアドレスを受け付けるため、メールボックスの存在を確認できません。古いリストでは、キャッチオールと不明のアドレスを序盤のバッチから外してください。確認済みのバッチが問題なく推移した場合にのみ最後に送るか、リストが非常に古い場合は削除します。
- 配信可能: 送信の対象です。送る順番はステップ3で決めます。
Qualisendでは、最大1,000,000行のCSVをアップロードできます。重複行と不明の判定はクレジットが返却され、リストごとに1ページのPDFヘルスレポートが作成されます。このレポートでは、バウンスリスクが「Healthy」(2%未満)、「Needs attention」(2~5%)、「At risk」(5%超)で評価されます。新規アカウントには、有効期限のない100クレジットが無料で付与されます。
限界も知っておいてください。再び有効になった転用トラップは、他のメールボックスと同じようにメールを受け付けるため、どの検証ツールでも見分けられません。検証で取り除けるのは、今も存在しないアドレスです。再び有効になったアドレスからは、ステップ3~7で自社を守ります。
ステップ3:最後の反応時期でセグメントに分ける#
検証済みで許諾のあるアドレスを、各人が最後に行った意味のある行動で並べ替えます。クリック、購入、ログイン、返信などです。登録日は、他に何もないときだけ使います。開封は使わないでください。Apple Mail Privacy Protectionが画像を先読みするため、開封数は水増しされ、実際に誰が読んでいるかはほとんどわかりません。
最初の分け方の例を示します。
- ティア1: 最後の意味のある行動が、おおむね過去12か月以内。
- ティア2: 最後の行動が12~24か月前。
- ティア3: 24か月より古い、またはエンゲージメントのデータがまったくない。
期間は、自社の購買サイクルに合わせて調整してください。ティア3は最もリスクが高く、丸ごと切り捨てる可能性が最も高いグループです。
ステップ4:最も新しいセグメントに再許諾メールを送る#
最初のメッセージは、販売キャンペーンにしてはいけません。尋ねるのは1つだけです。引き続き、自社からのメールを受け取りたいかどうかです。短く、見覚えのある内容にします。
- 相手が覚えている名前とドメインから送ります。 リブランディングした場合は、冒頭で旧名称に触れてください。
- 登録の経緯を思い出してもらいます。 「2024年の春のワークショップでご登録いただきました」のような一文は、一般的な挨拶よりも信頼を得られます。
- 何をどのくらいの頻度で届けるかを伝え、確認用のボタンを1つだけ明確に置きます。
- 退会も同じくらい簡単にします。 目立つ配信停止リンクとワンクリック配信停止ヘッダーがあれば、迷惑メールとして報告したかもしれない人が、報告せずに静かに離れてくれるようになります。
まずティア1に送り、約1週間後にクリックしなかった人へリマインダーを1通送ります。数えるのは開封ではなく、確認のクリックです。メールは2通で十分です。自社を忘れている人に長いシーケンスを送っても、ほとんどの場合、迷惑メール報告が増えるだけです。
ステップ5:小さなバッチで送信量を増やす#
再許諾メールを、ティア1全体に一度に送らないでください。バッチに分け、各バッチの結果を確認してから次を送ります。次の表のスケジュールは、あくまで出発点の例でありルールではありません。リストの規模に合わせて調整し、数値が不安定になったらいつでもペースを落としてください。
| バッチ | 対象 | 規模 | 次に進む条件 |
|---|---|---|---|
| 1 | ティア1。最後の行動が新しい人から | 数百~約1,000アドレス | 48時間経過し、バウンスと迷惑メール報告が停止基準を下回っている |
| 2 | ティア1の残り | バッチ1の約2倍 | 48時間後に同じ確認を行う |
| 3 | ティア2 | さらに2倍。大きい場合は複数日に分ける | 同じ確認に加え、主要プロバイダーのどこでも新たな遅延が出ていない |
| 4 | ティア3。残すことにした場合は、保留したキャッチオールも | 再び小さなバッチ。最もリスクの高いグループです | それまでのバッチがすべて問題なく推移した場合のみ |
迷惑メール報告は遅れて届き、プロバイダーのダッシュボードも1~2日遅れて反映されるため、バッチの間は待ちます。アクティブなリストにも配信している場合は、古いリストのバッチが1日の送信量に占める割合を小さく保ってください。新しいプラットフォームやIPでは、新しいドメインやIPのウォームアップと同じ考え方が当てはまります。最も良質なオーディエンスから始め、結果に合わせて送信量を増やします。
ステップ6:送信前に停止基準を決める#
何をきっかけに止めるかを事前に決め、バッチごとにその基準と照らし合わせます。計算には、バウンス率計算ツールと迷惑メール報告率計算ツールが使えます。
| シグナル | 停止基準 | 対応 |
|---|---|---|
| バッチのハードバウンス率 | 2%超(検証済みリストなら1%を大きく下回るはずです) | 停止します。残りのバッチを再検証し、原因を突き止めてから続行します。 |
| 迷惑メール報告率 | 0.1%超 | 送信量を維持し、どのセグメントから報告があったかを確認して、次のバッチを絞り込みます。 |
| 迷惑メール報告率 | 0.3%に近づく | 古いリストへの送信をすべて止めます。これはGmailとYahooの上限です。 |
| 特定のプロバイダーでの遅延やブロック | 4xxによるスロットリングや5.7.xのポリシー拒否の急増 | そのプロバイダー向けの送信を一時停止し、送信量を下げて再開します。 |
| ブラックリストへの掲載、またはコンプライアンスチェックの失敗 | 新たな掲載。Postmaster Toolsでコンプライアンスチェックの失敗や配信エラーの増加 | 停止し、他のメールを送る前に原因を調べます。 |
Google Postmaster Toolsでは、Gmailから見た迷惑メール率、コンプライアンスの状況、配信エラーを確認できます。問題が起きてからではなく、バッチ1の前に設定しておいてください。GoogleはドメインとIPのレピュテーションダッシュボードを終了したため、送信ログにあるバウンスや遅延のコードがもう一方の判断材料になります。実際に掲載された場合の対処は、ブラックリスト入りを避けるためのガイドで解説しています。
ステップ7:反応のない人を抑制する#
シーケンスが終わったら、「はい」をクリックした人を、通常のスケジュールでアクティブなリストに加えます。沈黙を続けた人も、すでに答えを出しています。その答えは「いいえ」です。
削除ではなく抑制してください。抑制したアドレスは記録に残るため、今後のインポートで知らないうちに再追加されることがありません。数か月後にもう一度試すために、沈黙した人を「念のため」残すこともやめましょう。再び有効になったトラップや、将来迷惑メール報告をする人が含まれている可能性が最も高いグループだからです。
以降、復活させたリストにも他のリストと同じ手入れが必要です。新規登録を取得時に検証し、スケジュールを決めて再クリーニングし、反応がなくなった人を外します。詳しくはメールリストの衛生管理をご覧ください。
よくある質問
01古いメールリストに配信しても安全ですか?
そのままでは安全ではありません。古いリストには、一斉にハードバウンスする存在しないアドレス、転用スパムトラップになった可能性のある放棄アドレス、失効した同意、自社の名前を覚えていない人々が含まれています。安全性を高めるには、許諾を確認し、すべてのアドレスを検証し、最後の反応時期でセグメントに分け、最も新しい人から先に再許諾メールを送ります。小さなバッチと停止基準で送信量を増やし、確認のなかった人は抑制してください。
02メールリストは、どのくらい古くなると危険ですか?
明確な線引きはありませんが、リストへの配信が12か月以上途絶えると、リスクは急激に高まります。放棄されたアドレスがスパムトラップとして再び有効になるのが、おおむねこの時期です。同意にも期限があります。CASLでは、購入に基づく黙示的同意は2年、問い合わせに基づくものは6か月で失効します。2年以上エンゲージメントがなく、同意の記録も明確でない連絡先は、抑制するのが無難なことがほとんどです。
03古いメールリストは送信前に検証すべきですか?
はい。検証により、配信不能なアドレスと使い捨てアドレスをバウンスする前に取り除けます。キャッチオールや不明の結果も判別できるため、それらを後回しにできます。ただし、再び有効になったスパムトラップは検出できません。有効なトラップはメールを受け付けるためです。検証後も、再許諾メールと、反応のない人の抑制が必要なのはこのためです。
04再許諾メールとは何ですか?
再許諾メールは、古い、または活動の止まったリストの人に、今後も自社のメッセージを受け取りたいかを確認するメールです。通常は「購読を続ける」ボタンを1つ置き、同じくらい目立つ配信停止リンクも用意します。確認した人はアクティブなリストに戻り、確認しなかった人は抑制されます。長く配信していないリストへの最初のメッセージとして、最も安全な方法です。
05同意が失効した人に、再度オプトインを依頼するメールを送れますか?
GDPRやCASLのように同意に基づく法律では、一般に送れません。許諾を求めるメッセージ自体がマーケティングメッセージだからです。メールを送る法的根拠をすでに失っている相手には、再許諾メールも送れません。再許諾メールは、今も合法的に連絡できる人に限り、残りは抑制してください。これは一般的な情報であり、法的助言ではありません。
古いリストに1通でも送る前に、今も使われているアドレスを確認しましょう。1つのアドレスは無料メールチェッカーで確認でき、ファイル全体は有効期限のない100クレジットを無料で使って検証できます。