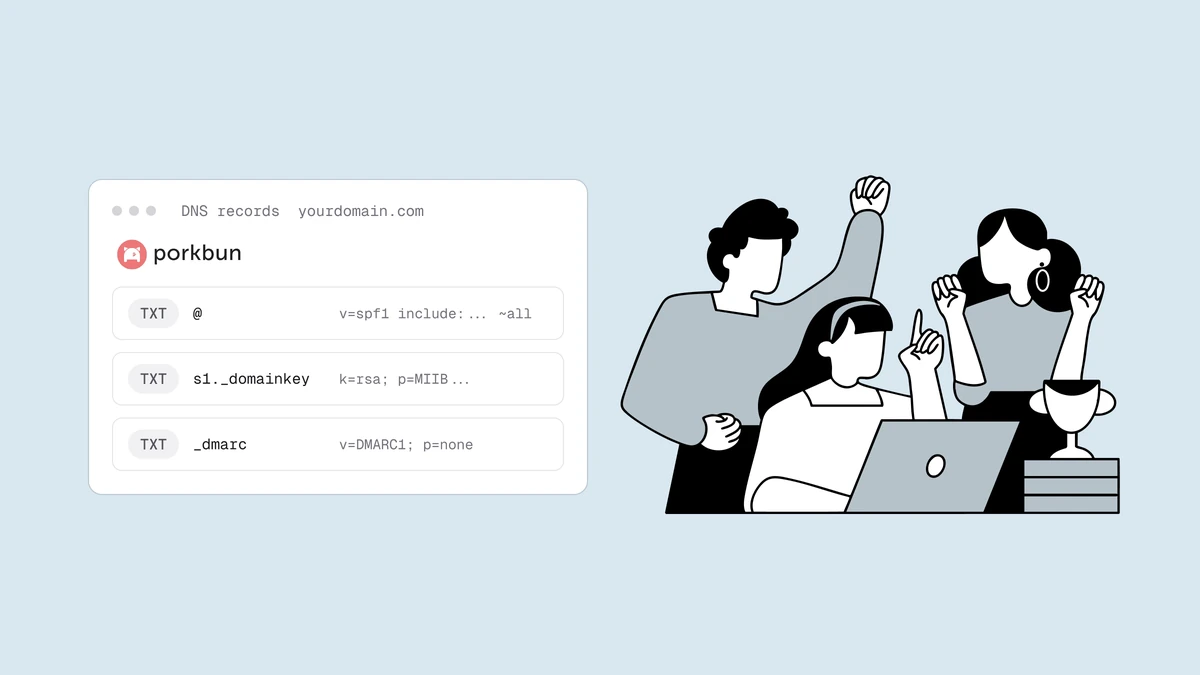
PorkbunでSPF、DKIM、DMARCを設定する作業は、1つのシンプルなDNSエディターで3つのTXTレコードを公開することに尽きます。Porkbunは開発者向けのレジストラで、DNSの操作は余計な宣伝も深い階層のメニューもなく、タイプのドロップダウン、ホスト欄、Answer欄だけと、とても素直です。レコード自体は他のDNSホストで追加するものと同じで、違うのはクリックする場所と、ホスト欄に入力する内容だけです。このガイドでは、Porkbun特有の名前の付け方に注意しながら、3つのレコードを適切な順序で説明します。
結論から#
送信ドメイン認証は3つの独立したTXTレコードで、どれもPorkbun固有のものではありません。
- SPF:ルートドメインにTXTレコードを1つ追加します(ホスト欄は空欄)。値は
v=spf1で始まります。 - DKIM:
<selector>._domainkeyにTXTレコードを1つ追加します。セレクターと長い公開鍵の値は、どちらもPorkbunではなくメールサービスから提供されます。 - DMARC:
_dmarcにTXTレコードを1つ追加します。値はv=DMARC1で始まり、必ずp=noneから始めます。
Porkbunでは、3つともDomain Management → Details → DNS Recordsから追加します。レコードごとの違いは、ホスト名と値だけです。ホスト欄を正しく入力すれば、あとは問題なく進みます。概念を知りたい場合は、SPF・DKIM・DMARCの解説をご覧ください。この記事は、Porkbunでの操作を一つずつ説明する手順書です。
PorkbunでDNSレコードを管理する場所#
Porkbunは、DNSを別の製品ではなくメインのドメインダッシュボードに組み込んでいるため、すぐに見つかります。ログインしたら、次の手順で進めます。
- アカウントメニューからDomain Managementを開きます。アカウント内のすべてのドメインが一覧表示されます。
- 認証を設定するドメインを探し、そのDetails(展開できる行で、キャレットや「Details」リンクとして表示される場合があります)をクリックします。
- 展開されたパネルでDNS Recordsを選択します(DNS用の「Edit」と表示される場合もあります)。既存のレコードが一覧表示され、小さなフォームで新しいレコードを追加できるエディターが開きます。
レコード追加フォームで、送信ドメイン認証に関係する入力欄は3つです。Typeドロップダウン(TXTを選択)、Host欄(レコードを置くサブドメイン)、Answer欄(画面によってはContentやValueとも呼ばれ、レコードのテキストを入力)です。TTLの欄もありますが、初期値で問題ないため変更しなくてかまいません。
Porkbunで覚えておきたい決まりが1つあります。Host欄はドメインからの相対指定で、ルートの場合は空欄にします。ホスト欄にドメイン名の全体を入力してはいけません。この1点でつまずく人が多いため、以降のセクションで、レコードごとに何を入力するかを具体的に示します。
PorkbunでSPFレコードを公開する#
SPFは、ドメインを使ってメールを送信してよいサーバーを宣言するものです。ルートドメインに置く1つのTXTレコードで、Porkbunのエディターではルートドメインは空のHost欄を意味します。
まず、値を正しく用意します。SPFには、メールを送信するすべてのサービス、つまりメールプラットフォーム、マーケティングツール、トランザクションメールのサービスを列挙する必要があります。include:メカニズムを手作業で組み立ててタイプミスをするリスクを避けるため、無料のSPFレコード作成ツールを使ってください。選択した送信元から、有効なレコードを1つ生成します。
完成したSPFの値は次のようになります。
v=spf1 include:_spf.google.com include:sendgrid.net ~all
Porkbunで公開する手順は次のとおりです。
- DNS Recordsエディターで、Typeを
TXTに設定します。 - Host欄は空欄のままにします(ルートドメインが対象になります)。Porkbunにドメインのグレーのプレースホルダーが表示されている場合は、空欄がルートを意味するというヒントです。
v=spf1 …の文字列全体をAnswer欄に貼り付けます。- レコードを保存します。
末尾の~allはsoftfailです。-allはhard failで、リストにないものを拒否するよう受信側に伝えます。すべての送信元が含まれていることを確認する間は~allにしておき、レポートに問題がなくなってから-allに引き上げてください。Qualisendのドメイン診断の監視は、SPFレコードをDNSルックアップ数も含めて毎日チェックするため、送信元を追加しても、知らないうちに上限の10回を超えてしまうことがありません。
PorkbunでDKIMレコードを追加する#
DKIMは各メールに暗号署名を付けるもので、受信側が検証できるよう、対応する公開鍵をDNSに公開します。これは、値がすべてメールサービス(Google Workspace、Microsoft 365、SendGrid、Mailgunなど)から提供されるレコードです。秘密鍵は送信プラットフォームの内部にあるため、PorkbunはDKIM鍵を生成できず、どんな作成ツールにもできません。メールサービスから、セレクターと公開鍵の値の2つが提供されます。
レコードのホストは、セレクターから<selector>._domainkeyという固定の形式で作られます。たとえば、セレクターがgoogleだとします(Google Workspaceのレコードでは通常このセレクターが使われます)。その場合、完全なレコード名はgoogle._domainkey.yourdomain.comになります。
ここからがPorkbun特有の部分です。Host欄はドメインからの相対指定のため、ドメインより前の部分だけを入力します。この例では、次のように入力します。
google._domainkey
Host欄に入力するのは上記のみで、完全なgoogle._domainkey.yourdomain.comではありません。Porkbunがドメインを自動で付加します。
手順は次のとおりです。
- メールサービスの管理コンソールでDKIM(「email authentication」や「domain authentication」と表示される場合もあります)の設定を探し、提示されるセレクターと公開鍵の値をコピーします。
- PorkbunのDNS Recordsエディターで、Typeを
TXTに設定します。 - Hostに
<selector>._domainkeyを入力します。たとえばs1._domainkeyやgoogle._domainkeyなど、メールサービスが指定したセレクターを使います。 - メールサービスの公開鍵の値(通常は
v=DKIM1; k=rsa; p=…で始まり、非常に長い)をAnswer欄に貼り付けます。提示されたとおりに全体を貼り付けてください。1文字でも変わると署名が壊れます。 - 保存します。
貼り付けるDKIMレコードは次のような形ですが、実際のp=の値はもっと長くなります。
v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQ...
PorkbunでDMARCレコードを公開する#
DMARCは、SPFとDKIMを表示されるFromアドレスに結び付け、認証に失敗したメールの扱いを受信側に伝え、レポートを送信させる仕組みです。ホスト名は固定の_dmarcのため、PorkbunのHost欄には次のとおり正確に入力します。
_dmarc
入力するのは上記のみです。Porkbunが自動で_dmarc.yourdomain.comにします。
タグの構文を正しくするため、値は無料のDMARCレコード作成ツールで作成し、必ずp=noneから始めてください。安全な開始レコードは次のとおりです。
v=DMARC1; p=none; rua=mailto:dmarc@yourdomain.com
手順は次のとおりです。
- DNS Recordsエディターで、Typeを
TXTに設定します。 - Hostに
_dmarcを入力します。 v=DMARC1; p=none; rua=…の値をAnswer欄に貼り付けます。rua=のレポート送信先には、実際に確認できるメールボックスを指定してください。- 保存します。
p=noneはまだ何も適用しませんが、毎日の集計レポートを有効にし、安全な展開を可能にします。2週間ほどこのままにして、レポートで正規のメールの送信がすべてアライメントが一致した状態で認証されていることを確認してから、ポリシーをquarantine、最終的にrejectへと段階的に引き上げます。届いたレポートの読み方を含む全体の流れは、DMARCの設定手順(ステップバイステップ)と、関連記事のDMARCレポートの読み方で説明しています。
3つのレコードの一覧#
ここでは、すべてのレコードを並べて、PorkbunのHost欄に入力する内容とAnswer欄に入力する内容を示します。
| レコード | Type | PorkbunのHost欄 | Answer(値) |
|---|---|---|---|
| SPF | TXT | (空欄:ルート) | v=spf1 … ~all |
| DKIM | TXT | <selector>._domainkey | v=DKIM1; k=rsa; p=…(ESPから提供) |
| DMARC | TXT | _dmarc | v=DMARC1; p=none; rua=… |
パターンに注目してください。ホスト名を入力するのはDMARCとDKIMのレコードだけで、外部から入手するのはDKIMの値とセレクターだけです。SPFは常にルートドメインに置くため、SPFのホストは空欄です。
レコードが解決されることを確認する#
Porkbunでは通常、DNSの変更は素早く反映されますが、信頼できる状態になるまで数分から数時間見ておいてください。ゾーンの生データを目で確認するのではなく、無料の送信ドメイン認証チェックで3つをまとめて確認します。各レコードが存在し、正しい形式で、受信側から読み取れることを確認できます。SPFレコードの重複、DKIMの値に紛れ込んだ余分な改行、誤ったホストに置かれたDMARCレコードといった、典型的なミスも指摘されます。
チェックツールでレコードが見つからない場合、Porkbunでよくある原因はHost欄です。空欄または相対指定にすべきところにドメイン全体を入力した、あるいはDKIMのセレクターを誤った場所に入力した、といったケースです。レコードを開き直し、SPFなら完全な空欄、DMARCなら_dmarc、DKIMなら<selector>._domainkeyになっていることを確認して、もう一度保存してください。
また、PorkbunにはDNSのAPIが一式用意されています。多数のドメインを管理している場合は、1つずつクリックして設定する代わりに、スクリプトでレコードを登録できます。複数のドメインに同じ認証設定を展開するときに便利です。APIで送信するレコードの内容は、上記と同じです。
3つすべてを正しく設定する理由#
2024年以降、GoogleとYahooの送信者ガイドラインにより、これは任意ではなくなりました。Gmail宛てに送信するすべての送信者にSPFまたはDKIMが必要で、大量送信者(1日に5,000通を超える場合)は、DMARCとアライメントを含む3つすべてに加えて、マーケティングメールのワンクリック配信停止が必要です。満たしていない場合、最近のメールプロバイダーはメールを完全に拒否するケースが増えています。
ただし、認証で証明されるのは送信者が誰かだけで、良い送信者であることまでは保証されません。送信者レピュテーションが低いドメインや、存在しないアドレスだらけのリストから送ったメールは、完璧に認証されていても迷惑メールに振り分けられます。Porkbunの3つのレコードは入口の条件と考え、そのうえで受信トレイへの到達につながる対策を行いましょう。迷惑メール報告率を低く保ち、バウンスするアドレスにメールを送らないようリストをクリーニングしてください。残りの対策は、メール到達率ガイドで説明しています。
よくある質問
01PorkbunでSPFレコードを設定するとき、Host欄には何を入力しますか?
空欄にします。SPFはルートドメインに置くTXTレコードで、Porkbunでは空のHost欄がルートを指し、ドメインは自動で補われます。ホスト欄にドメイン名を入力してはいけません。また、v=spf1のレコードを2つ目に公開してはいけません。すでにある場合は、そのレコードを編集して新しい送信元を追加してください。
02PorkbunのDKIMの値はどこで入手できますか?
すべてメールサービスから入手します。DKIMの値はPorkbunからも、どの作成ツールからも得られません。Google Workspace、Microsoft 365、SendGrid、Mailgunなどのメール配信サービス(ESP)が、セレクターと長い公開鍵の値を提供します。Porkbunでは、Hostを<selector>._domainkeyに設定し、サービスの値を提示されたとおりにAnswer欄へ貼り付けます。Porkbunは鍵を保存するだけで、作成はできません。
03PorkbunでDMARCレコードを入力するにはどうすればよいですか?
Host欄を_dmarc、Answer欄をDMARCの値にしたTXTレコードを追加します。値はv=DMARC1; p=none; rua=mailto:you@yourdomain.comの形で始めてください。Porkbunが_dmarcを_dmarc.yourdomain.comに自動で展開します。必ずp=noneから始めて、レポートで監視してからポリシーを適用し、レポートに問題がなくなったらquarantine、さらにrejectへと引き上げます。
04Porkbunで追加したばかりのレコードがチェックツールで見つからないのはなぜですか?
多くの場合、原因は2つのどちらかです。DNSがまだ反映されていない場合は、数分から数時間待ってください。もう1つはHost欄の誤りです。ホストが、SPFなら空欄、DMARCなら_dmarc、DKIMなら<selector>._domainkeyになっていて、ドメイン全体を入力していないことを確認してください。修正して保存したら、送信ドメイン認証チェックをもう一度実行してください。
Porkbunでドメイン認証を設定すれば、メールは信頼されます。ただし、メールが届くのは、リストがクリーンな場合です。無料メールチェッカーでアドレスを検証し、バウンスする前に存在しないアドレスや入力ミスを取り除いてください。信頼されたドメインのメールが受信トレイに届くのは、送信先のリストがクリーンな場合だけだからです。無料の到達率ツールをすべて使えば、上記のレコードをすべて作成し、確認できます。